
hoaxisr
-
Постов
800 -
Зарегистрирован
-
Посещение
-
Победитель дней
20
Тип контента
Профили
Форумы
Галерея
Загрузки
Блоги
События
Весь контент hoaxisr
-
А это by design так. При добавлении устройства в mesh оно обновляется до последнего релиза.
-
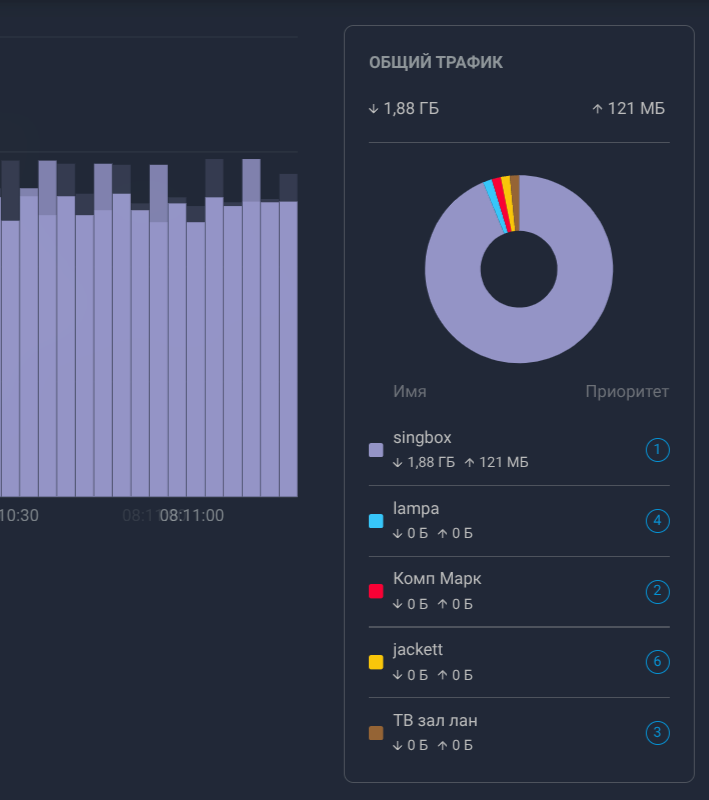
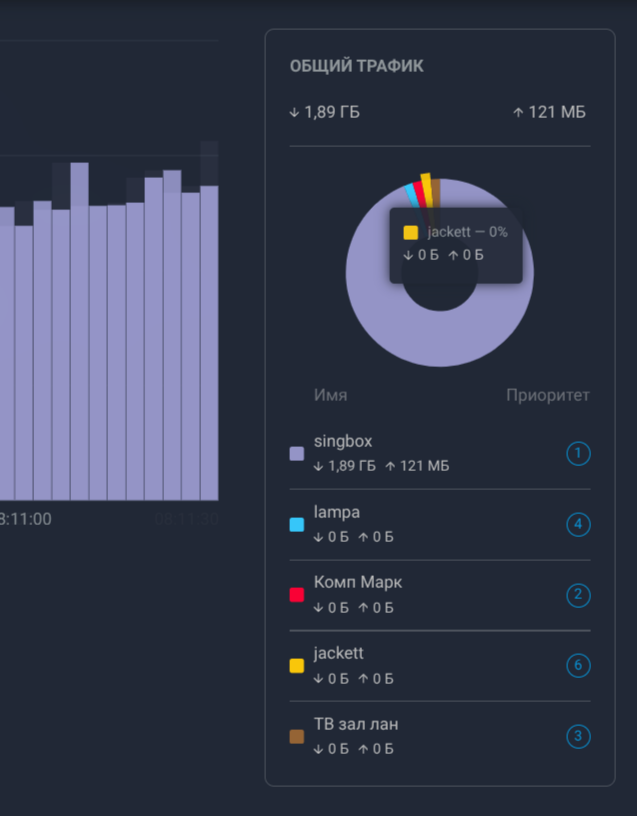
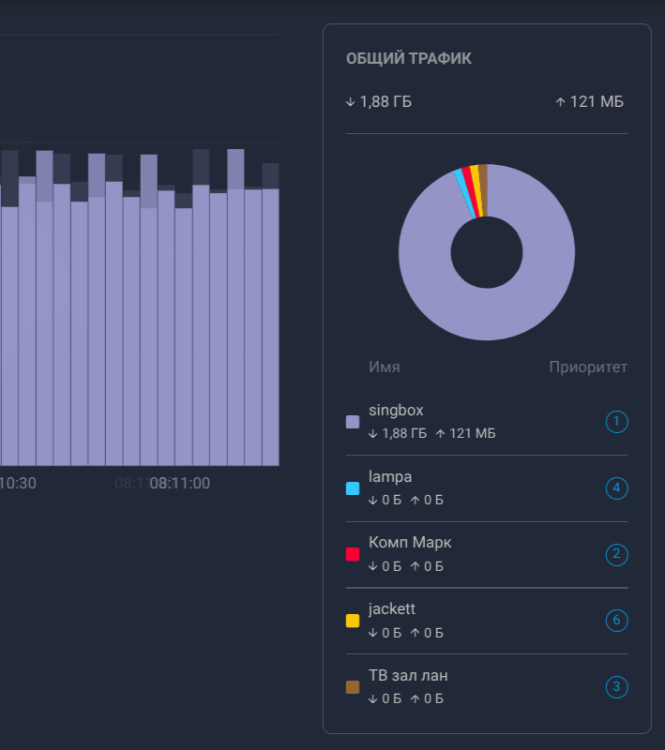
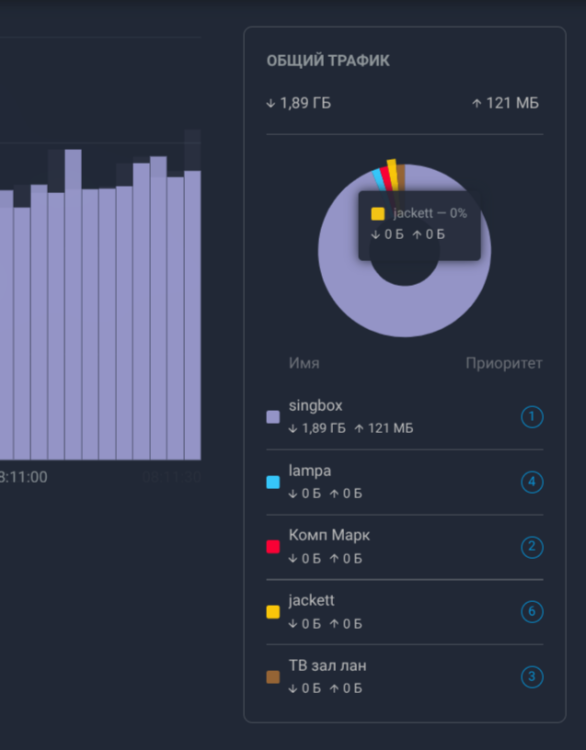
Не то, чтобы это баг скорее вопрос к обсуждению, теперь к сути - у меня архитектура локальной сети предполагает, что ни одно устройство (кроме двух точек доступа) не использует роутер как шлюз по умолчанию. Соответственно в мониторе трафика я не предполагаю увидеть вот такую картинку: То есть у всех устройств кроме одного единственного нет потока трафика через роутер (все по 0/0 Б), но при этом для них выделяется место в круговом чарте некой величины (видимо это какое-то дефолт значение для 0% - тут я могу ошибаться и это может быть не так). Отсюда вопрос - можно ли изменить этот подход и не показывать ТОП-5 потребителей, если потребления у них нет? Потому что при октрытии этой страницы я ожидаю увидеть только 1 устройство, а если вижу другие то сначала возникает мысль, что что-то пошло не так. Или мои ожидания от этого монитора не верны и отображение включает трафик не только LAN <--> ISP, но и LAN <--> роутер, но он настолько незначительный, что при округлении получается 0 Б, а по факту он все же есть и поэтому происходит вот такое отображение?
-
Тут дело в том, что не во всех местах сделано единообразно. Местами ссылки без подчеркивания. Местами с подчеркиванием. И вот поэтому это все не консистентность дизайна. Не баг конечно, но не последоставательно и не цельно.
-
Среди прочих преимуществ продукта этой компании в маркетинге аккуратно продвигается нарратив про ультимативность возможностей, в этом разрезе да, компании как бизнесу нужно в этой "гонке" участвовать, если она хочет сохранить это реномэ. А вообще как таковой гонки нет. Есть риски. И они растут. Но бизнес это всегда сочетание рисков и прибыли.
-
Я описывал подобную проблему с внешним диском, но ситуация там была такая, что на этом диске в корне есть папка внутри которой есть большое (>10 тысяч) количество файлов. Веб-морда роутера умирает если попробовать открыть этот диск или попытася настроить сервер SMB. в технической поддержке сообщили, что не нужно так делать и хранить на диске такое количество файлов в одной папке По факту роутер не NAS, его возможности сильно ограничены производительностью архитектуры.
-
ну пробел после названия диска поставить же нужно. должно быть "opkg disk BLA_BLA_BLA https://...."
-
Да. Обновление базы знаний было бы конечно весьма полезным мероприятием. И еще было бы круто, если бы там писали о последствиях и взаимосвязях действий которые пользователь выполняет в инструкции... Но просто не выполняйте вот эту инструкцию https://help.keenetic.com/hc/ru/articles/360000387189-Удаленный-доступ-через-SSH-к-командной-строке-Keenetic Выполните только вторую и тогда доступ к entware будет по SSH на 222 порту как и ожидается. Ну или не меняйте порт из первой инструкции.
-
я говорил лишь о конректной команде "exec sh" --- не стоит так входить в окружение entware.
-
Не делайте так. Можно получить совершенно непредсказуемое, точнее вполне предсказуемое -- неработоспособность ipk которые будет устанавливать в entware. Как выше сказали. 222 порт entware занимает только, если стандартный ssh сервер (как компонент КинетикОС) есть в системе и если он работает на 22 порту. В противном случае ssh entware будет слушать на 22.
-
Рекомендую автору поста прекратить задавать вопросы ИИ и думать, что это истина в последней истанции. В ваших копи-пастах от модельки только галлюцинации - там нет здорового чуть более, чем полностью.
-
1. в контексте Mihomo/Clash и прочих у них есть inbound типа mixed к которому можно настроить подключение из WebUI роутера - в разделе другие подключения. (нужен компонент Прокси клиент) и делайте потом что пожелаете. 2. Откуда вы это берете я не понимаю, но если в настройках клиентов (mihomo/clash и прочий умеющих в tun) указать не mixed/gvisor, а system, то вполне себе все поднимается и работает. 3. Это какое-то фееричное не понимание как устроена маршрутизация и как она настраивается в entware/OPKG. Вы подняли туннель каким-то клиентом, так настройте разрешающие правила для прохождения трафика и маскарадинг. И все работает. У тысяч людей работает, а для вас специально придумали какие-то ограничения? Нет, конечно.
-
Я рад, что у вас получилось реализовать задуманное и вы нашли подходящее под задачу решение!
-
если вы потратите больше времени на самообразование, а не на копи-пасту одного и того же в разных подветках форума, то вдруг придет понимание, что вы пишите мягко скажем не совсем корректные вещи.
-
в части создания флешки для entware подходит, а дальше можно сделать сильно проще, не нужно скачивать никакие файлы, можно просто установить opkg командой как описано тут в разделе "Установка entware" (https://kiarant.github.io)
-
Пока есть возможность использовать entware и ветку обновлений КинектикОС >5.0 то все будет "как раньше". Да, необходимо немного изучить вопрос и настроить все, но будет тот же самый AmneziaWG, но с новыми пакетами обсфускации.
-
может быть попробовать: ip link set vpn_opkgtun down ip link set vpn_opkgtun name opkgtun ip link set opkgtun up и если работает, то добавить это переименование в скрипт
-
Я думаю что в версии NDM > 5.0 вы можете использовать инструмент opkgtun для того, чтобы "сообщить" прошивке, что у вас есть в entware интерфейс. Поиск по форуму по opkgtun наведет вас на нужные команды и принцип настройки. Можете почитать тему amneziawg-go в entware и сделать аналогично.
-
Мсье, вы уже в одной теме по маршрутизации походили-похамили чего-то потребовали в духе, что вы заплатили за какой-то сервис и не получили результата, решили поставить другое ПО и опять в таком же духе что-то пришли. Может быть вам стоит начать читать документацию и попробовать разобраться для того чтобы получить какой-то результат. Намекну в прошлой тебе вам вполне доходчиво объяснили про DNS, вы не попытались понять. Начните с настройки своих устройств. Раз у вас не получается и не прилагаете никаких усилий, то единственным решением вашим проблем будет использовать ПО на оконечных устройствах.
-
Ну тогда все же белая статика наверное самый оптимальный вариант.
-
Судя по всему белый, но динамический. Плюс возможно какой-нибудь РТК с ограничениями по портам на входящий трафик.
-
Географическая близость не всегда означает близость по маршруту. Вполне может оказаться, что условная Москва или другой крупный центр будет по маршруту "ближе".
-
Безопасность при статическом IP никак не страдает, если соблюдать гигиену. На форуме есть еще и решение против сканеров - antiscan. Может быть имеет смысл завести себе российский VPS как замену белой статики и через него маршрутизировать wireguard?
-
Так у вас уже есть туннель в локалку, для чего городить wireguard?
-
Лучшим решением для организации доступа, который контролируете вы сами и используете свою инфрастуктуру может стать pangolin (https://docs.pangolin.net). При использовании такого решения вы не будете зависить от воли вендора, ограничений на зарубежные CDN и в отличии от keendns в режиме через облако у вас не будет туннеля в локалку, который вы по-большому счету не контролируете. P.S. Да это будет стоить денег. Ориентировочно как дополнительная чашка кофе в месяц. Но решать конечно вам.
-
Я правильно понимаю, что можно просто ip address add dev <ИМЯ_интерфейса> <x.x.x.x/24> и потом ip link set up dev <ИМЯ_интерфейса> iptables -A INPUT -i <ИМЯ_интерфейса> -j ACCEPT iptables -A FORWARD -i <ИМЯ_интерфейса> -j ACCEPT