vasek00
-
Постов
4 948 -
Зарегистрирован
-
Посещение
-
Победитель дней
82
Тип контента
Профили
Форумы
Галерея
Загрузки
Блоги
События
Весь контент vasek00
-
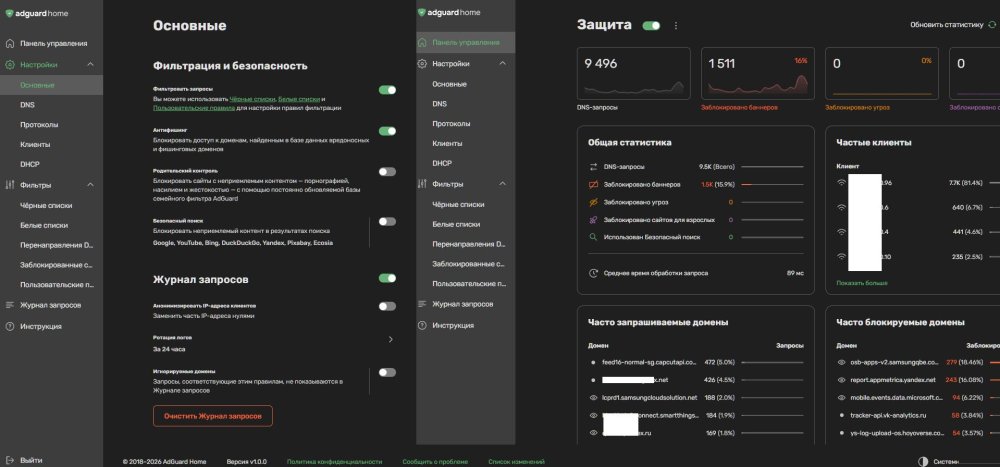
Видел но не пробовал. Обновился
-
Стоит правда Версия v1.0.0-b.1 в моем случае проблем нет. Обновляю скачивая архив и переписывая файл. По конфу - проверка изменений в релизе, если принципиально то генерация нового конф, потом просто сравнение с предыдущем. На все про все не более 15минут.
-
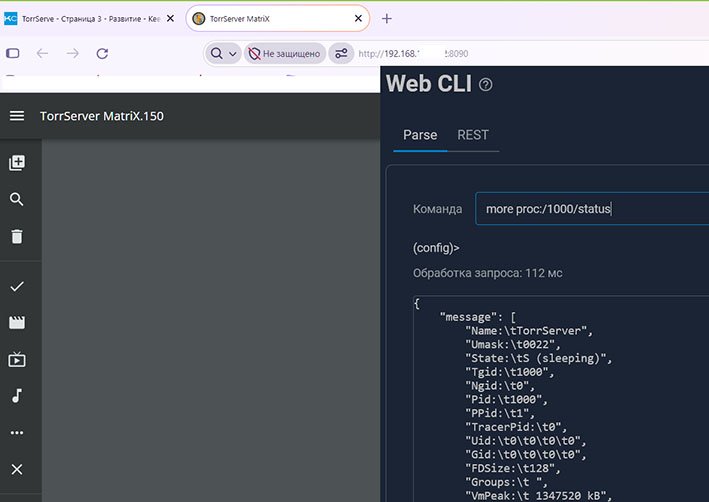
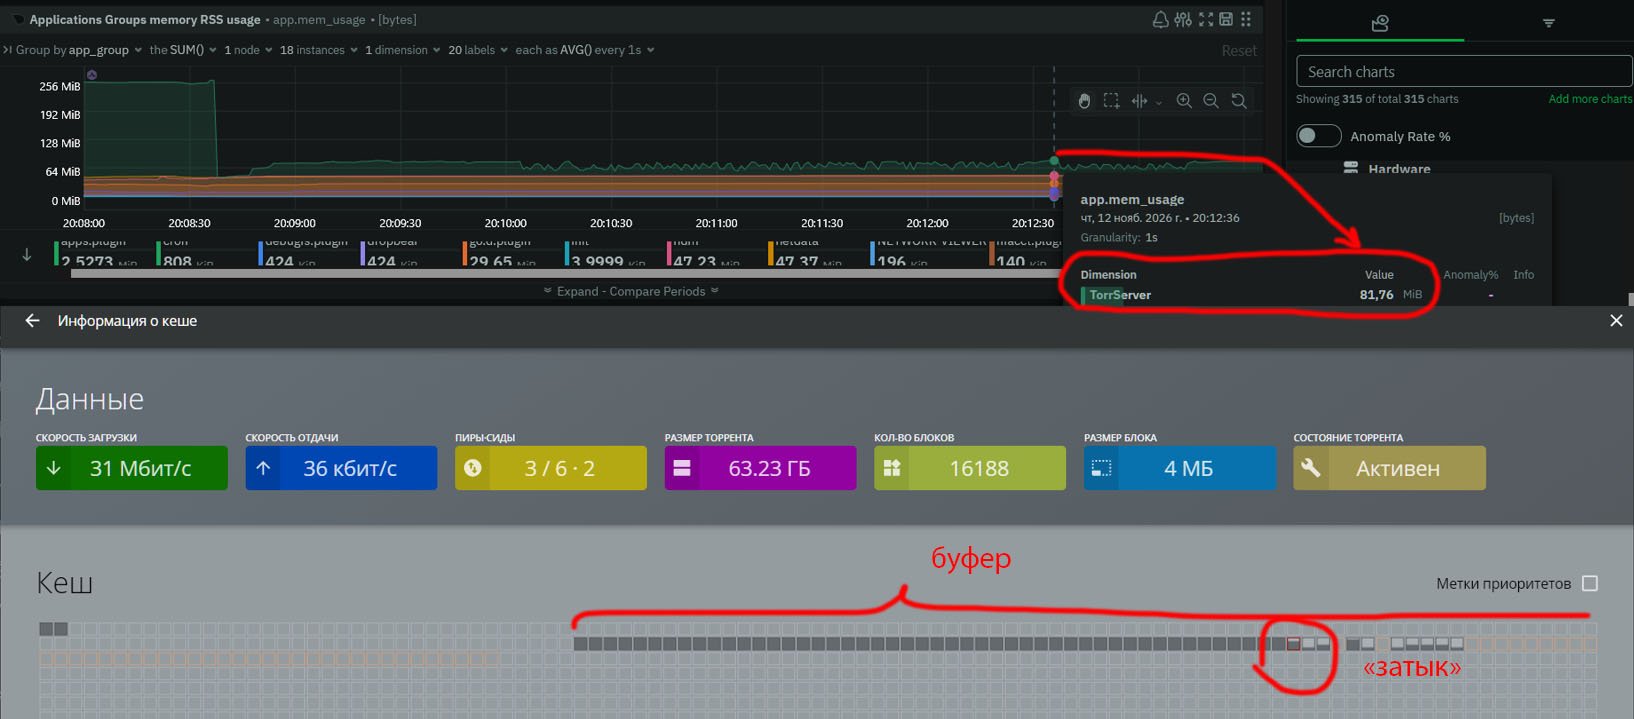
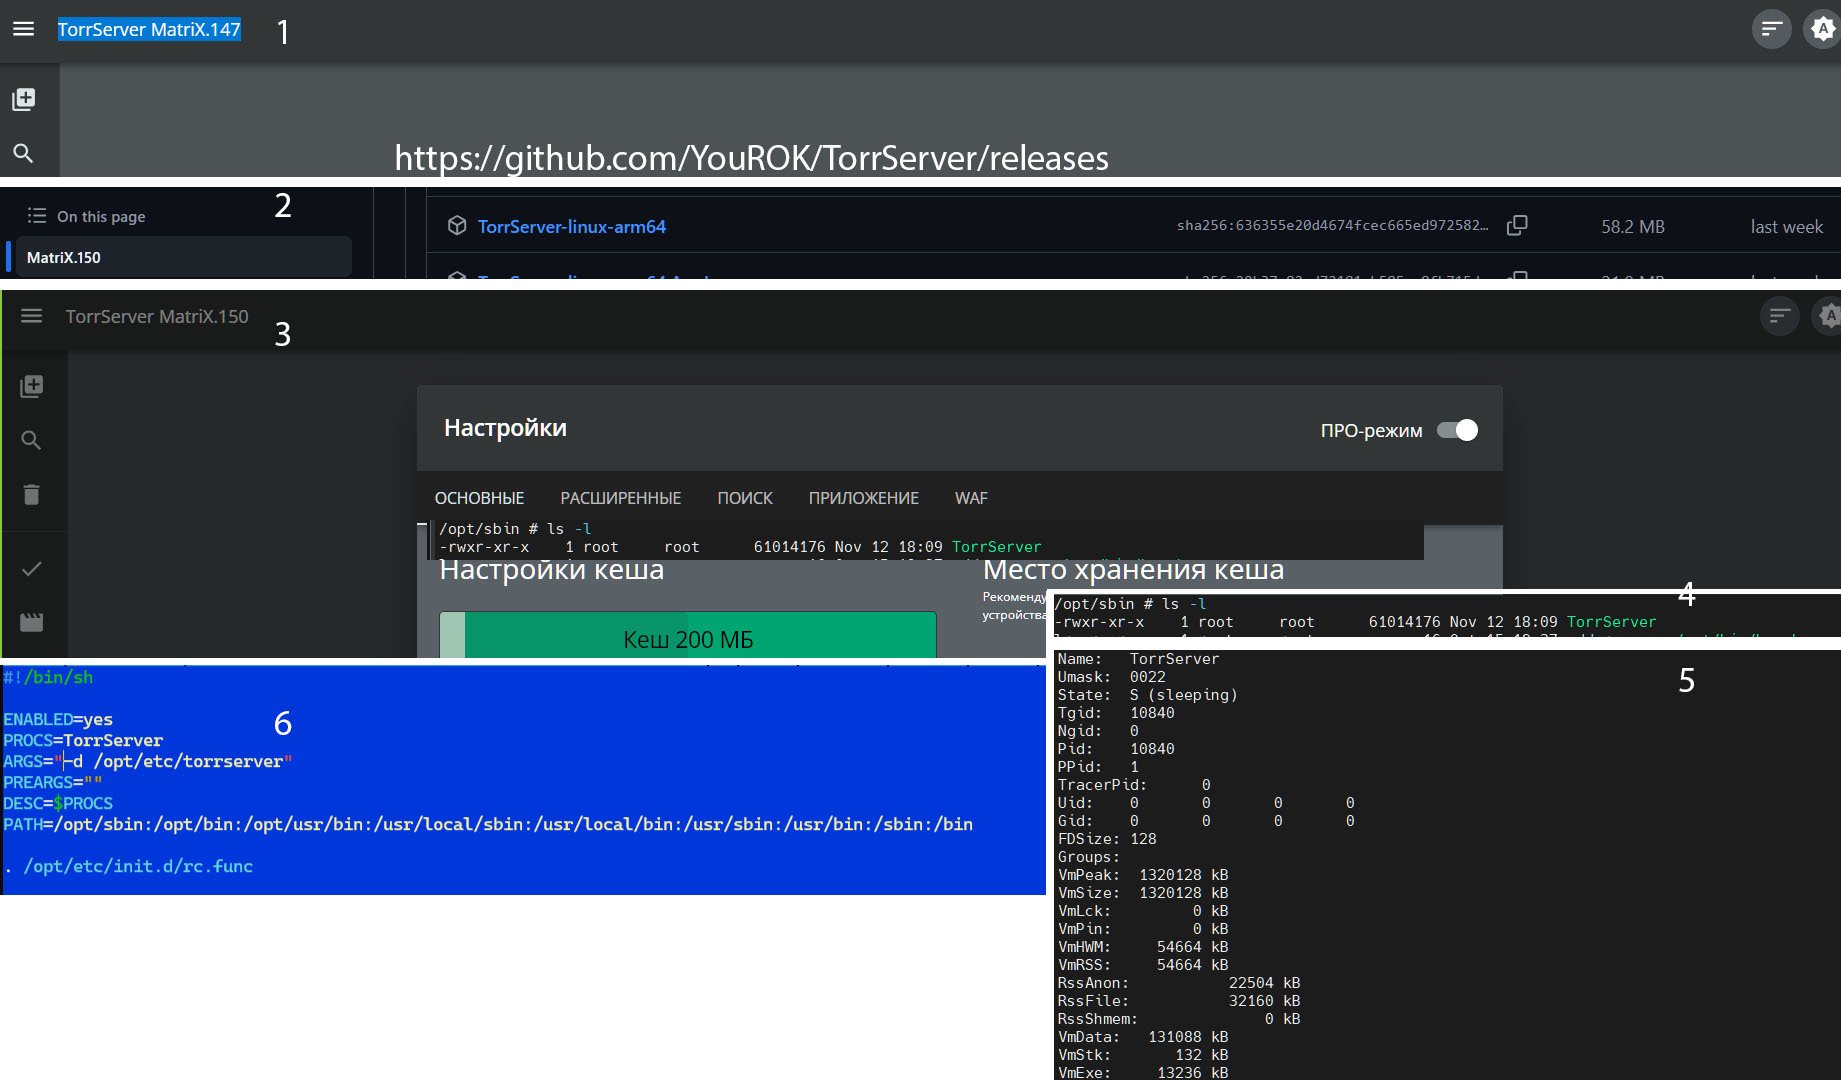
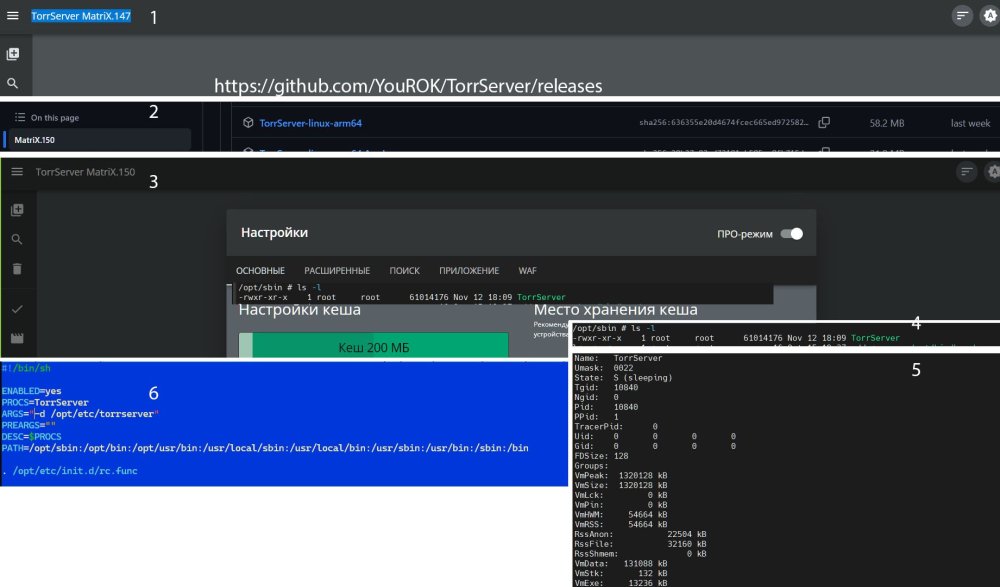
TorrServer MatriX 1. Стоял TorrServer MatriX.147 на роутерах с 1GB работает без вылетов (т.е. фильмы до 60-70GB можно смотреть), что в памяти кэш 200MB или кэш на диске от 200МB и до 500MB, главное скорость с интернета вданном случае. 2. Обновление или установка - https://github.com/YouROK/TorrServer/releases выбираем для ARM-64 TorrServer-linux-arm64 (это готовый файл для запуска, можно тут же переименовать в "TorrServer" когда скачали на клиента. Поместить в любое удобное место, какое душе угодно (например /opt/sbin или /opt/home), дать право на запуск данного файла chmod 755 /opt/sbin/TorrServer или chmod 755 /opt/home/TorrServer 3. Скрипт на запуск должен находиться в /opt/etc/init.d -> например S90torrserver (S говорит о том, что будет запущен автоматом, если поменять например на K90torrserver то не будет запускаться автоматом, можно ручками (старт, стоп, рестарт) /opt/etc/init.d # ./K90torrserver start /opt/etc/init.d # ./K90torrserver stop /opt/etc/init.d # ./K90torrserver restart В скрипте указан ARGS="-d /opt/etc/torrserver" место где будут находиться его конф файлы (можно указать любое хоть папка из п.2 если использовали /opt/home -> ARGS="-d /opt/home/TorrServer" 4. Далее запуск - перейти в "cd /opt/etc/init.d" и набрать "./K90torrserver start", проверить "ps | grep Torr" должна быть строчка /opt/etc/init.d # ps | grep Torr 10840 root 1289m S TorrServer -d /opt/etc/torrserver или /opt/etc/init.d # ps | grep Torr 10840 root 1289m S TorrServer -d /opt/home/TorrServer 5. На клиенте набрать в браузере - "http://192.168.1.1:8090" и произвести настройки. В двух словах - берем готовый файл для запуска с п.2, далее переписать в удобно для вас место, дать права на запуск "chmod". Разместить скрипт в нужном месте /opt/etc/init.d. Далее проверить ручками что все ОК и потом перезапустить роутер. На роутерах с памятью 512 желательно использовать в настройках кэш на диске например начать с 200-250МБ и выше (значение зависит от самого диска и канала интернет). Запускал фильмы до 40-60GB размером и так же выбор размера пред загрузки в буфер. Все проблемы с вылетами на TorrServer MatriX наблюдал и скорей всего были связаны с выгрузкой его из памяти, т.е. "отсрел" его сервисом OOM Killer У сервисов/приложений есть несколько параметров, на основание которых система делает вывод - ценный это сервис или нет для работоспособности системы. Маленькая ремарка, чем свежее версия тем больше расход памяти самого сервиса.
-
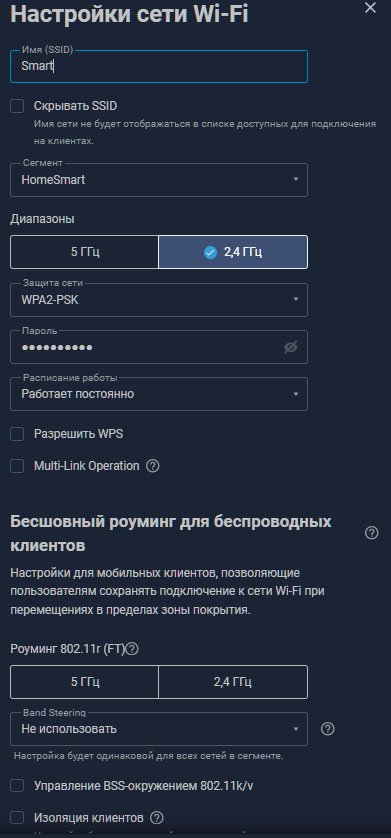
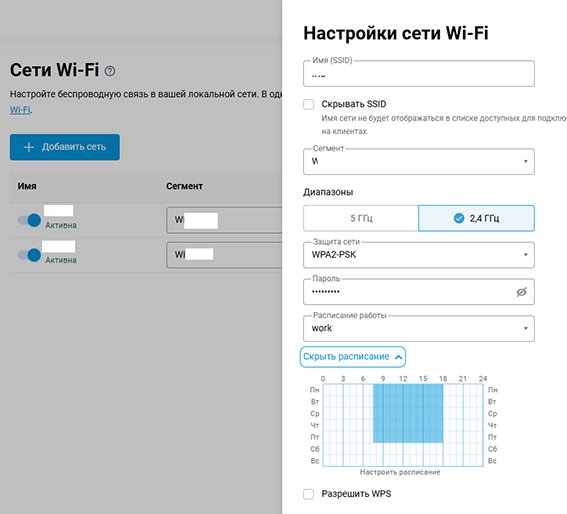
Если так то да, сейчас это выглядит так schedule schedule2 description work action start 30 7 1,2,3,4,5 action stop 0 18 1,2,3,4,5 mws wlan Home schedule schedule2 band 0 ***** 2.4 band 1 ***** 5 bind Home ssid name ИМЯ encryption wpa2 wpa psk ns3 1c...Gt ft iapp key ns3 iOv....J1 enable mws wlan wlan0 schedule schedule2 band 1 bind Home ssid name ИМЯ1 encryption wpa2 wpa psk ns3 1cU....t ft iapp key ns3 iO.....J1 enable
-
А такое возможно ? Если 2.4 и 5 то нет проблем с расписанием.
-
Отключение по расписанию
-
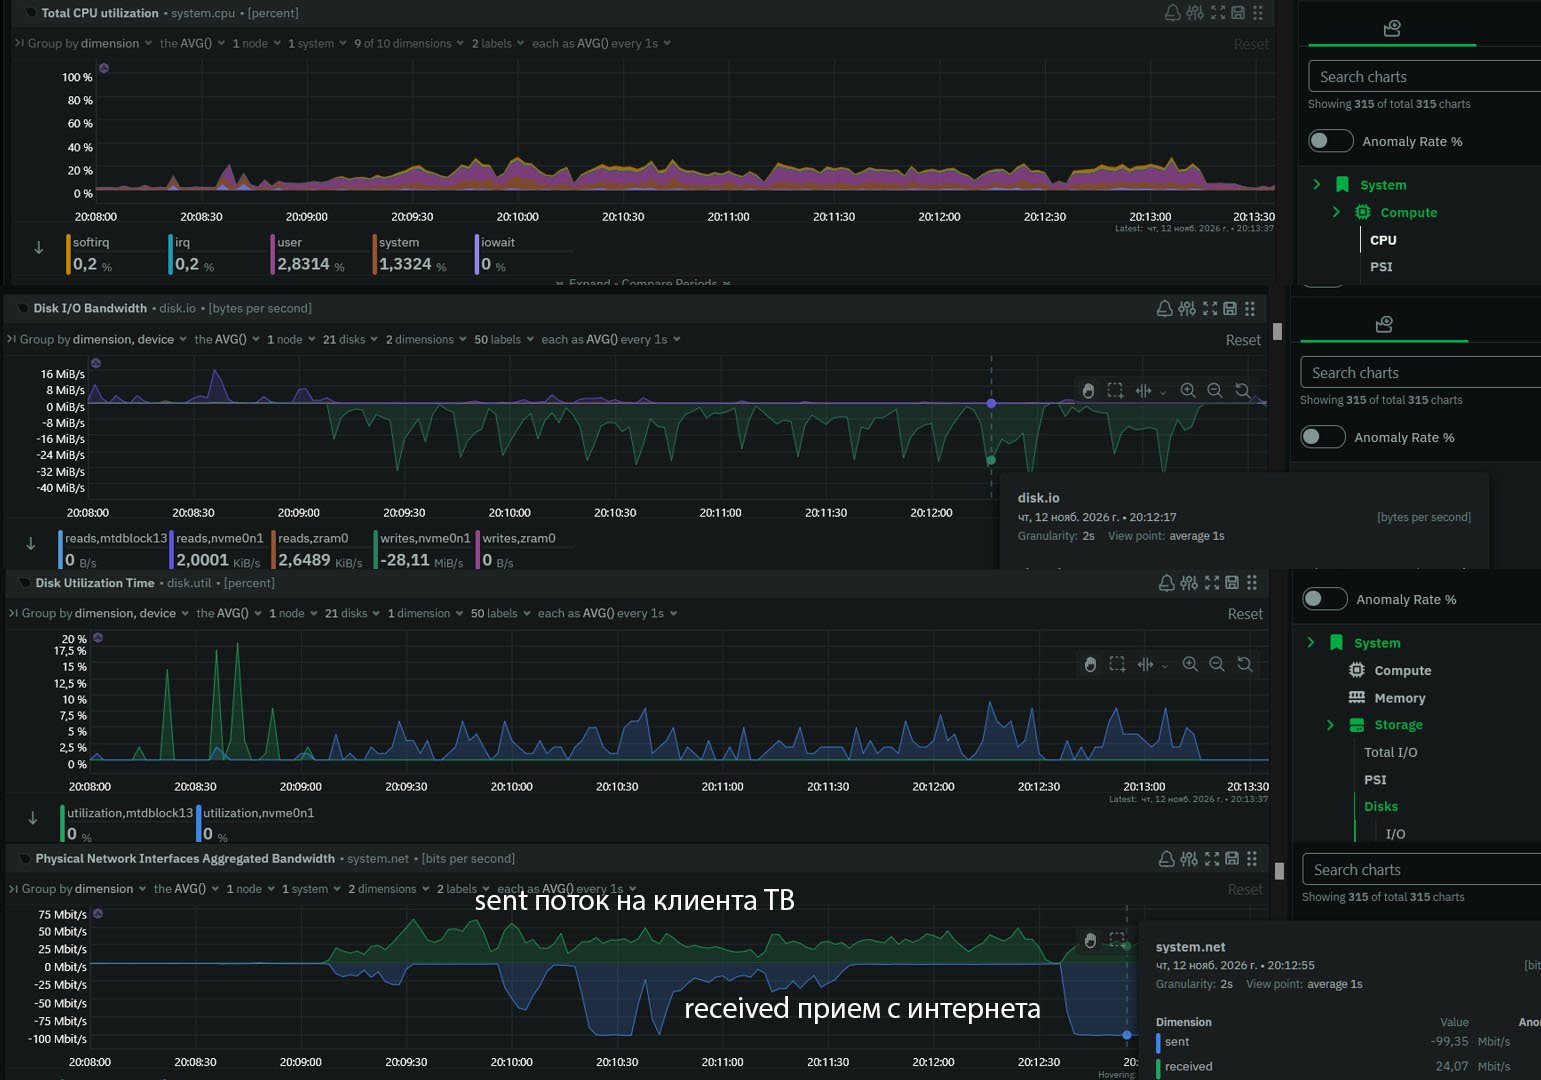
Поставьте 200-250МБ в памяти и так же будет тянуть. Вопрос только в способности данного 100Мбит канала успевать подавать данные в данный кэш из которого клиент забирает. При такой работе на диске создается папка в которой создаются маленькие 4МБ файлы, в вашем примере 300МБ их ~75. Заполнились, далее клиент прочитал, далее удалить, далее создать новые, далее заполнить и так по кругу. По удалению торрента данная папка очищается от всех остатков (иногда остаются файлы) кэша.
-
 Ну и хорошо.
-
Не было такого (в моем случае) за всю практику (в настройках Windows все решалось настройкой гостевых входов).
-
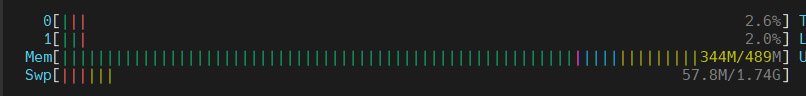
Вы как создали swap - речь про Ext???
-
очередность разделов неважна, лично я старомоден и придерживаюсь того, что написал выше, т.е. NTFS, ext4, swap
-
Ввиду того что диск 512GB и GB не жалко, то - NTFS, ext4 (10GB чисто формально), swap (под swap отдал 2GB так же формально, но за все время наблюдения для моделей с памятью от 512 наблюдал его использования не более 200МБ). Для увеличения NTFS раздела на эти "жалкие" 10GB роли не играют.
-
Ошибка есть, но можно пока через сli - show audit log
-
С 52B0 на 52B1 на 4210/1811 все ОК (локально).
-
Пользуюсь - MiniTool Partition
-
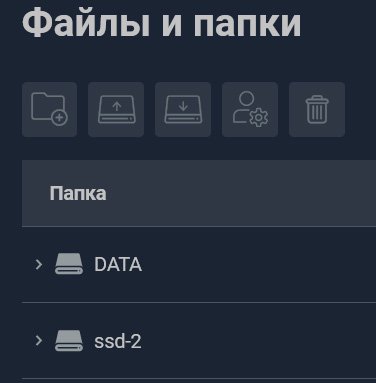
Только вчера поставил Entware на чистый диск SSD для 1812. Брал установочный с https://support.keenetic.ru/ultra/kn-1811/ru/20980.html Создал три раздела NTFS, Ext4, swap подключил, переписал файл в папку install, запустил из WEB. Как ни странно даже не пришлось менять на зеркало.
-
52B0 ошибка Core::Scgi::Handler::GetIndex: malicious request
vasek00 опубликовал вопрос в Тестирование Dev-сборок
52B0 просто как ТД (режим роутера), так же имеет ИМЯ.crazedns.ru + доступ из интернета только https. ТД/роутер[LAN]---------[LAN]Роутер-------Инет Интерфейсы для WAN порта и интернет провайдера выключены на данном порту выключены. На основном Роутере 52B0 только одна запись- 1 ответ
-
- 1
-
-
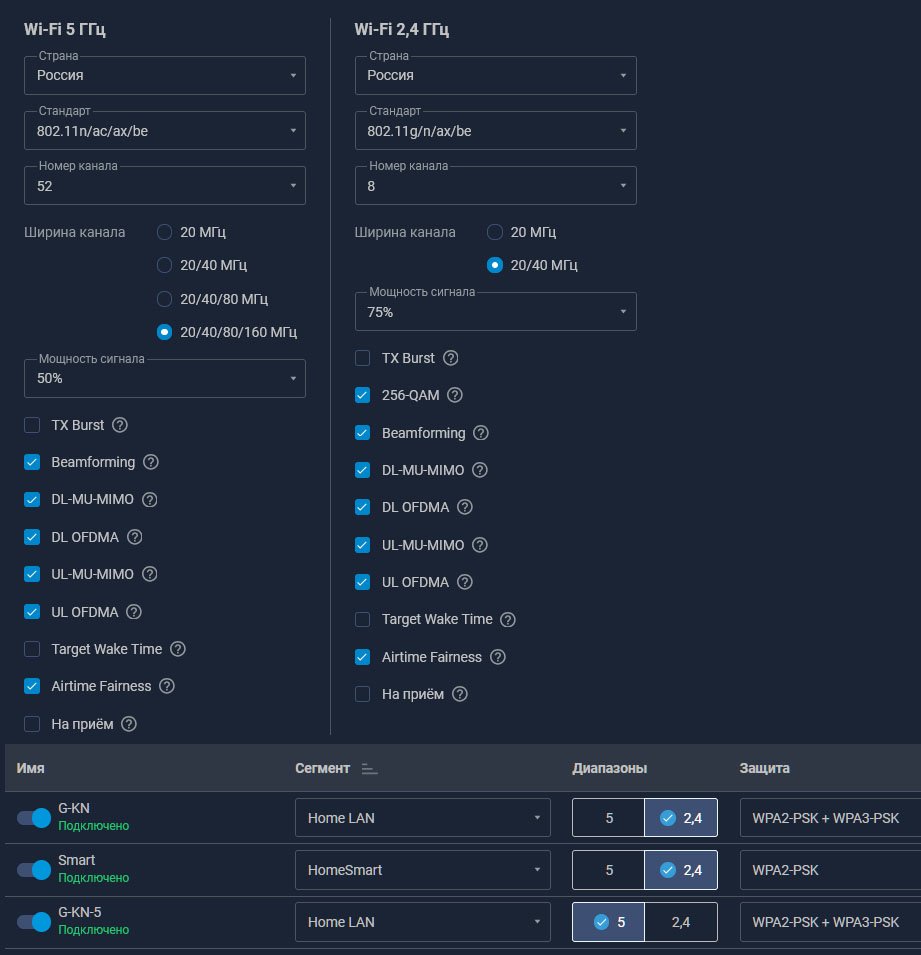
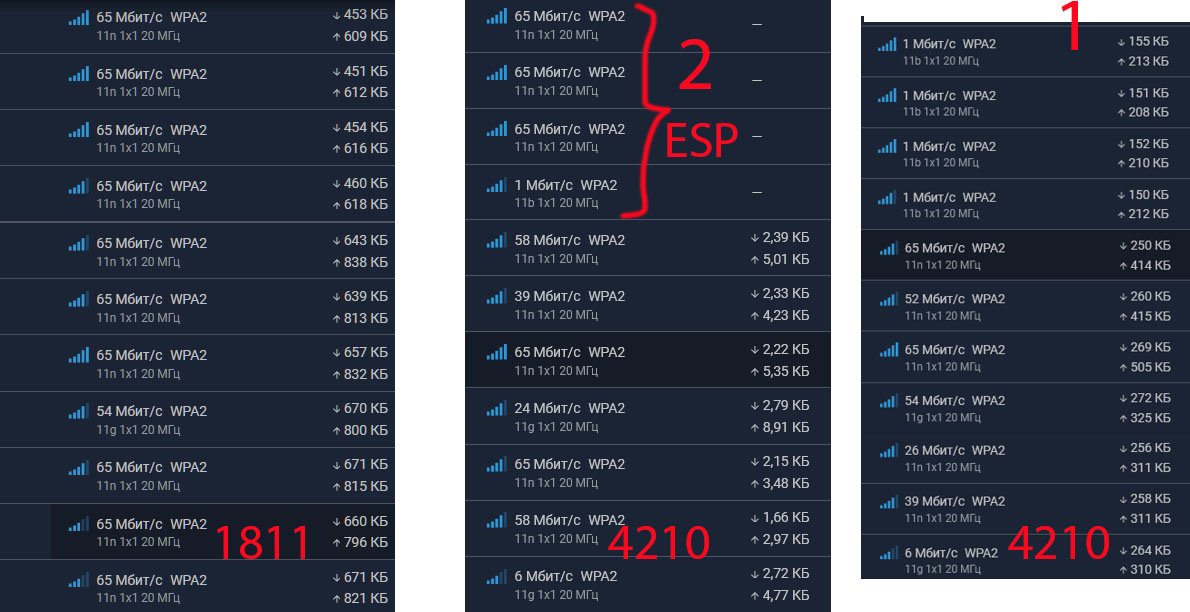
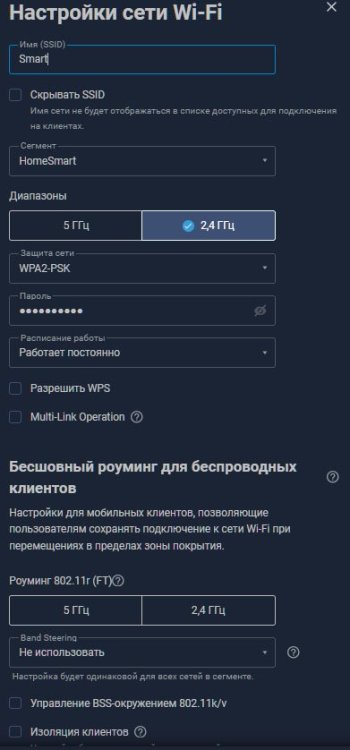
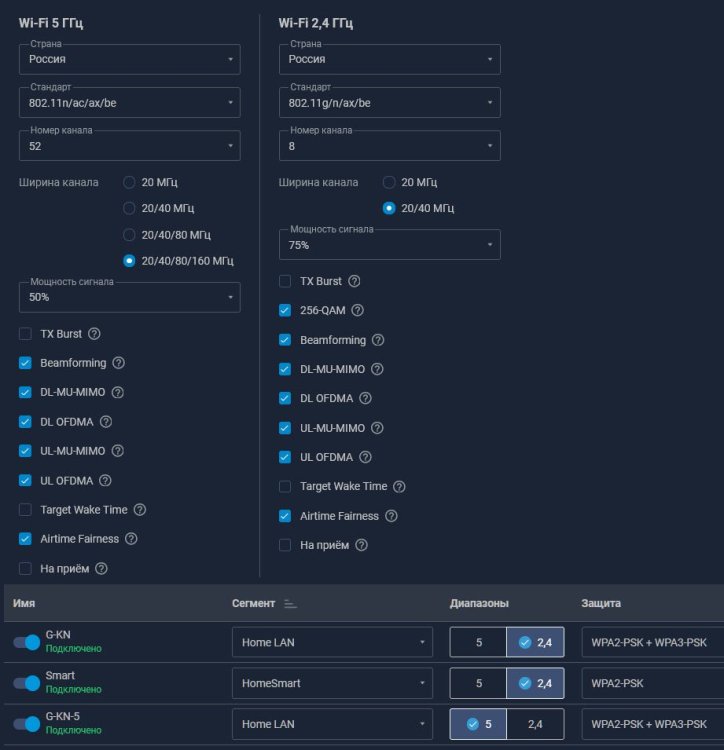
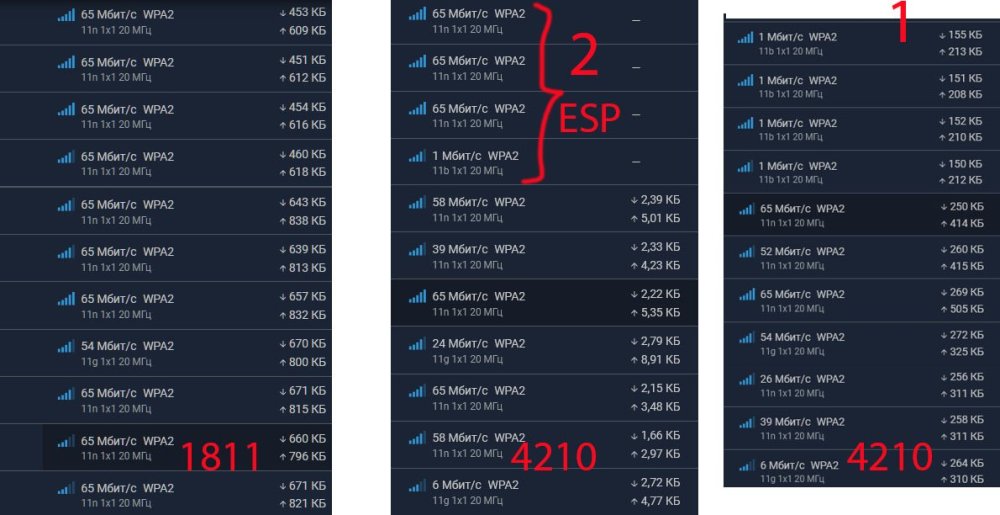
Ранее была тема 4.1 Alpha 4: had disassociated by STA (reason: STA is leaving or has left BSS) Сейчас 52B0 и NC-4210 отвал умных выключателей (на базе ESP чипа их MAC 7c:87:ce и 70:03:9f) подключены к своему сегменту на 2.4 На 1811 и его wifi чипе с 52B0 как и ранее работали стабильно. Так же на 4210 замечено гуляние линка на данных клиентах 65/72 до 1Мб.
-
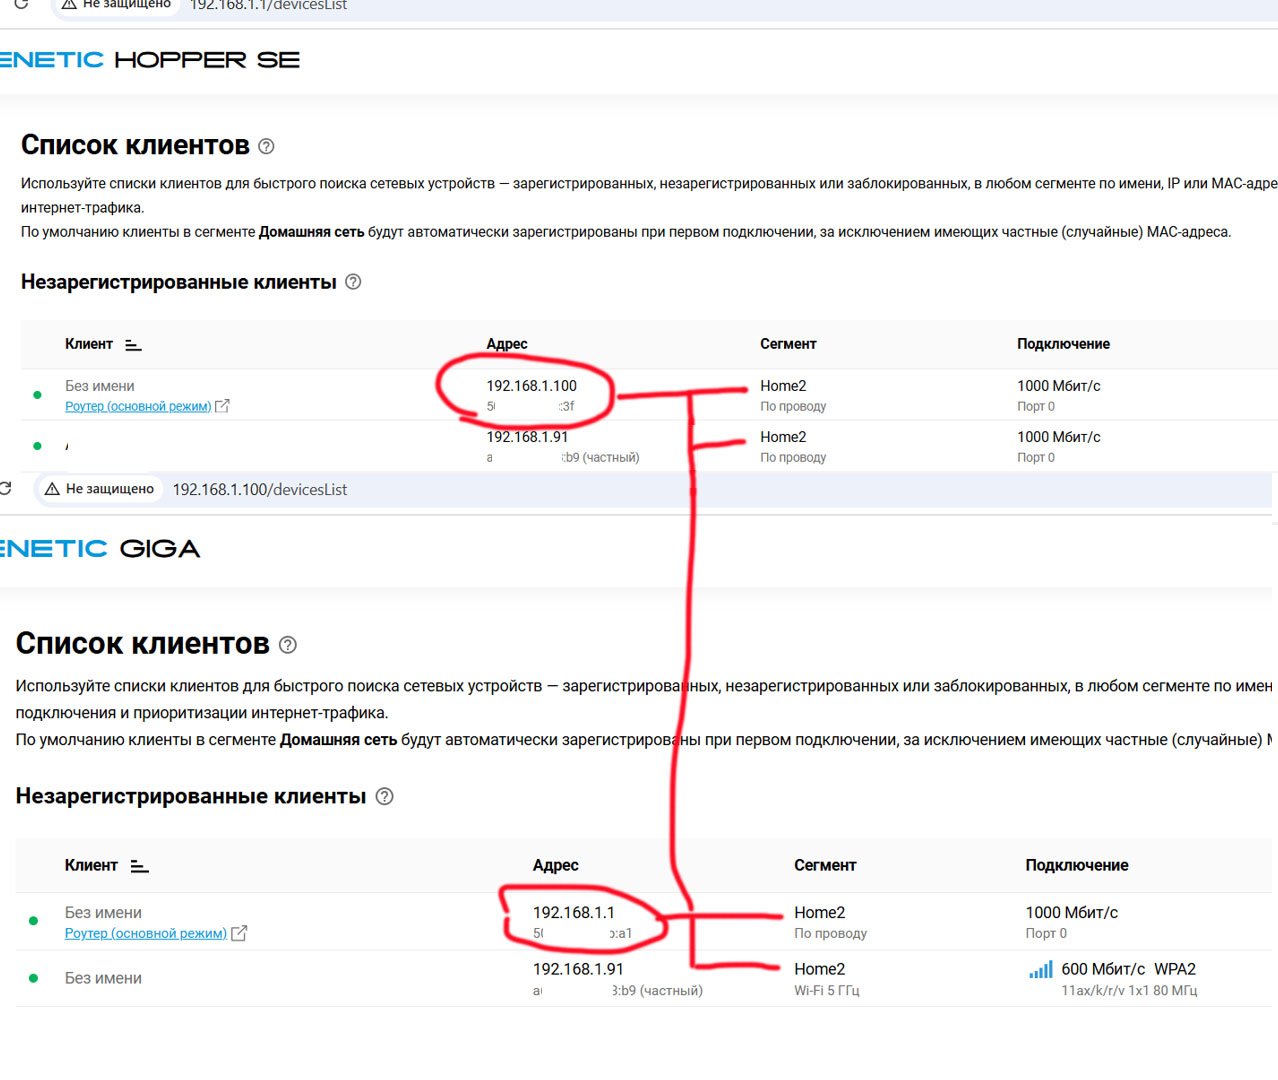
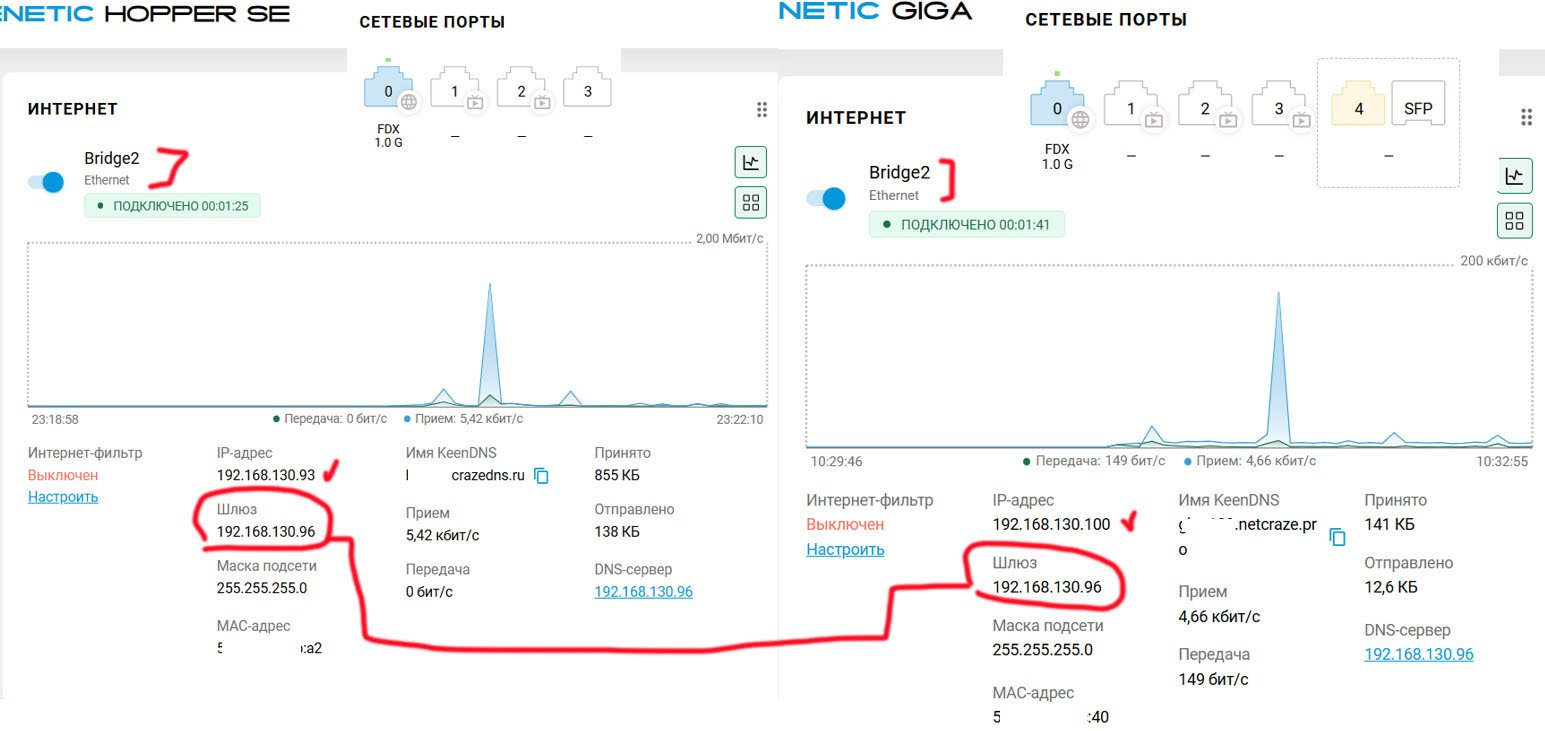
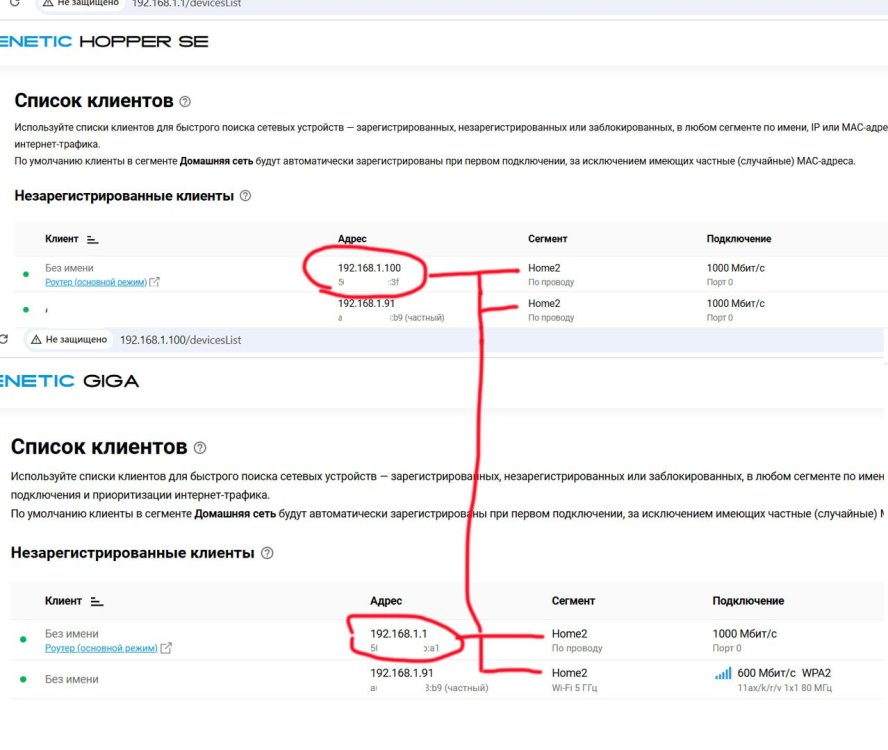
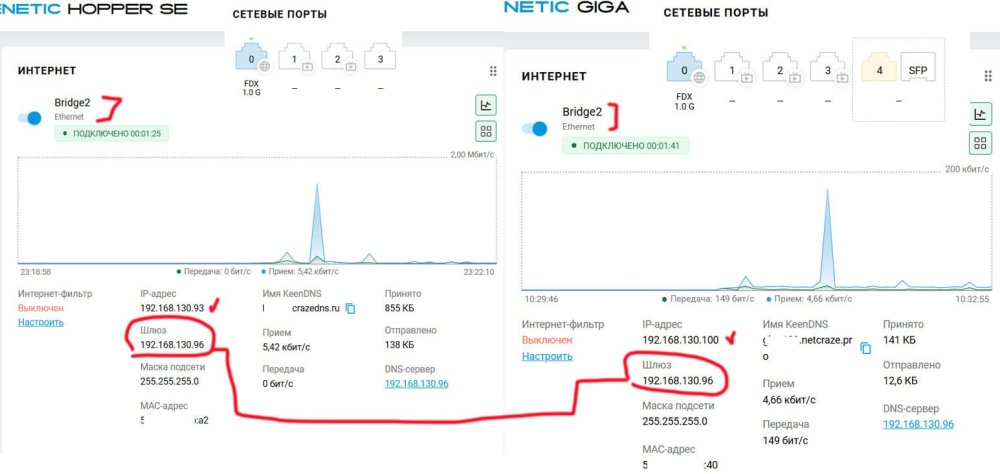
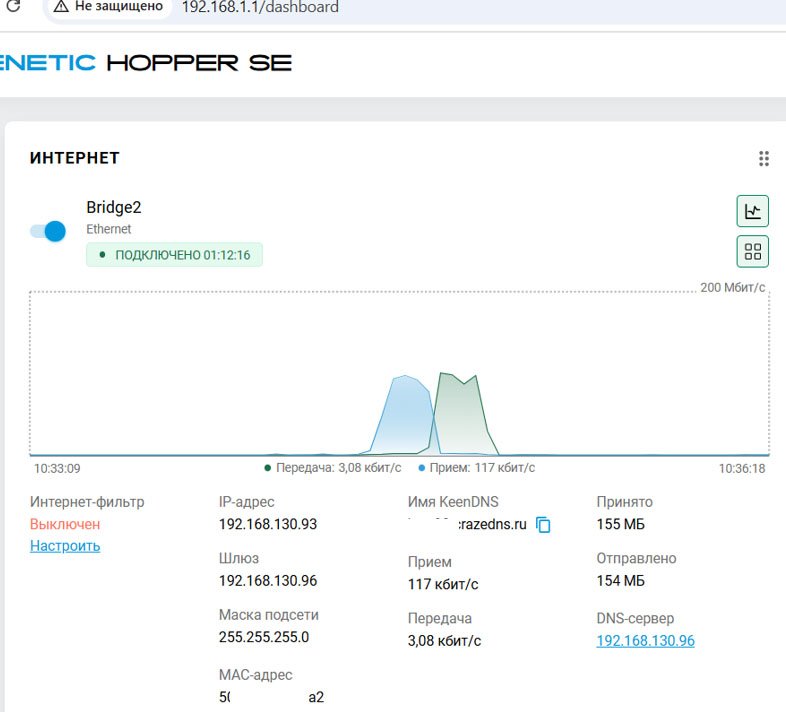
Это да, малейшее изменение приводит к порче настроек, но минимальные (большая часть через WEB), да и потом после настроек туда не лезем. Поднимал ноябрь 2025 на WAN порту схема ниже плюсом лок.сеть для wifi (так сказать интернет и лок.сеть через vlan, где то тут на форуме есть такой пост). Надо было отделить wifi клиентов от проводных (проводные порты отдельно), т.е. берем в кабинете где 2-4 стационара, LAN порты роутера это простой switch и лок.сеть организации - принтеры, шары и т.д., а wifi клиенты мобильники не попадают в лок.сеть организации (так сказать NAT только выход в интернет). Ниже пример основная лок.сеть 130.х/24 (роутер 130.96, а он в шлюз) подключены два роутера со своей сетью 1.x/24 (1.100 и 1.1) где проводные от них попадают в 130.х/24, а wifi в 1.х/24. Все работало.
-
Если он настроил, что все они в одном сегменте сети в месте с роутером РТ, то настройте на всех роутерах, что у вас есть одинаковые настройки Wifi - название/пароль и прочие параметры -> получите то что хотите. Схема 1621-1[LAN]---switch---[LAN]РТ-----GPON----Инет 1621-2[LAN]---+ 1621-3[LAN]---+ Про то что если он настроил как ниже 1621-1[WAN]---switch---[LAN]РТ-----GPON----Инет 1621-2[WAN]---+ 1621-3[WAN]---+ без комментариев.
-
Проблема только в том что это форум, для всех и данное сообщение адресовано не конкретно вам -> следовательно всем. Второе - не которые пользователи пишут фразу про selftest, например "отправил в скрытом сообщение" Третье - был вариант не использования ping-check и показано, что все работает. Четвертое возникает из третьего сам вопрос - не могли бы пояснить использования вами ping-check для PPPOE соединения в вашем варианте, если в нем есть механизм контроля этого соединения или используете данную настройку по умолчанию. Ремарка - так как WG использует либо default маршрут или строчку "connect via PPPoE0" для поднятия соединения до Endpoint точки, то естественно поиск можно было начать с этого.
-
WG поднялся на 1812 52A7 на PPPoE канале. О каком ping-check идет речь ???
-
Что вы хотите? ip policy Policy2 permit global GigabitEthernet0/Vlan9 no permit global Wireguard0 no permit global PPPoE0 no permit global Wireguard2 no permit global Wireguard1 no permit global OpkgTun0 route .... OpkgTun0 auto reject route .... Wireguard0 auto reject route .... PPPoE0 auto reject "Policy2": { "description": "....", "mark": "ffffaab", "table4": 4098, ip rule 0: from all lookup local .... 1152: from all fwmark 0xffffaab lookup 4098 ... ip rule add from ВАШ_маршрут/xx table 4098