
henry.pootel
-
Постов
133 -
Зарегистрирован
-
Посещение
-
Победитель дней
3
Тип контента
Профили
Форумы
Галерея
Загрузки
Блоги
События
Весь контент henry.pootel
-
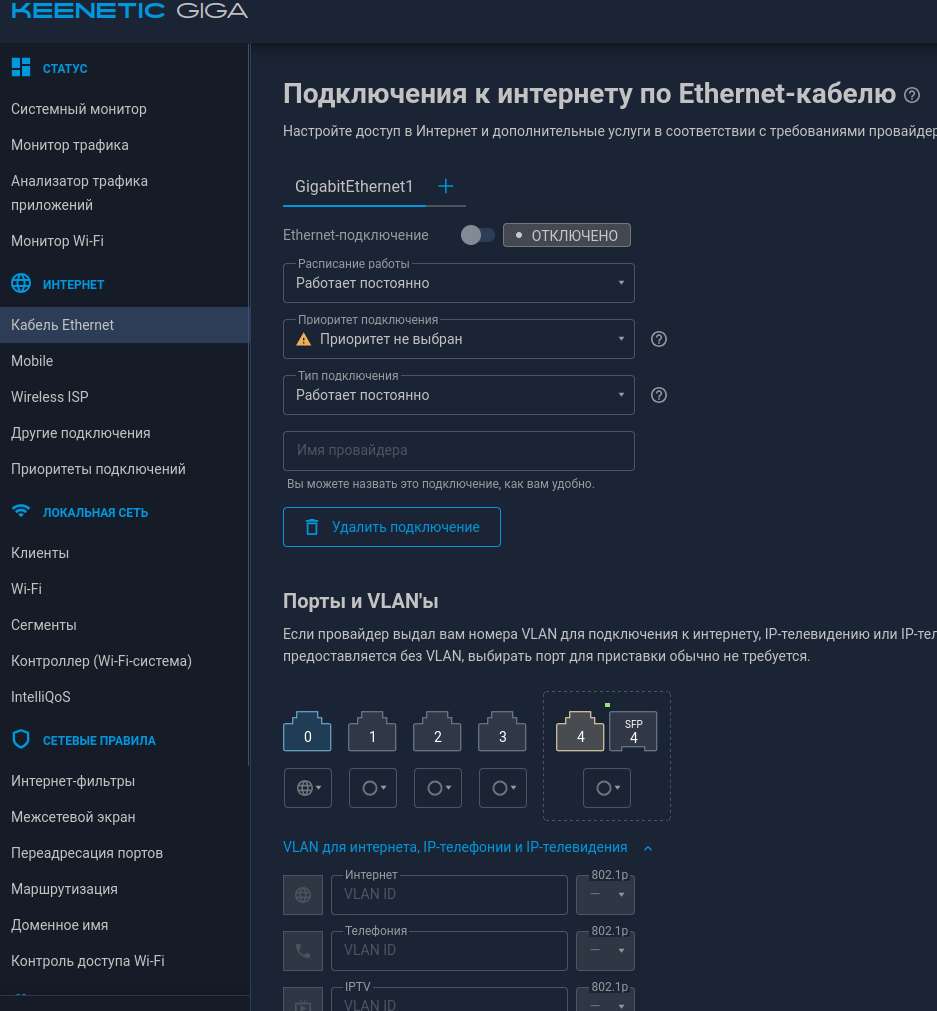
Работает все как надо, только в веб интерфейсе ничего нет. Надеялся, что CLI конфиг все расставит в ВЕБ-е. Еще. Настройка в Веб ломает нетегированный native|PVID. Оставляет только явно тегированные vlan-ы в настройках! Я же указал на PPPoE интерфейсах role inet. Транспортный vlan не имеет никакой L3 сущности, нужен лишь для организации PPPoE сессии. Так нужно ли указывать role inet for ... на общем интерфейсе-порте GigabitEthernet0/3 ? И что писать в for? Товарищи! Проблемы нет, все работает. Но тут явная несостыковка того, что в CLI и того, что в Вебе. Можно ли каким-то шаманством привести ВЕБ в соответствии с настроенным CLI ?
-
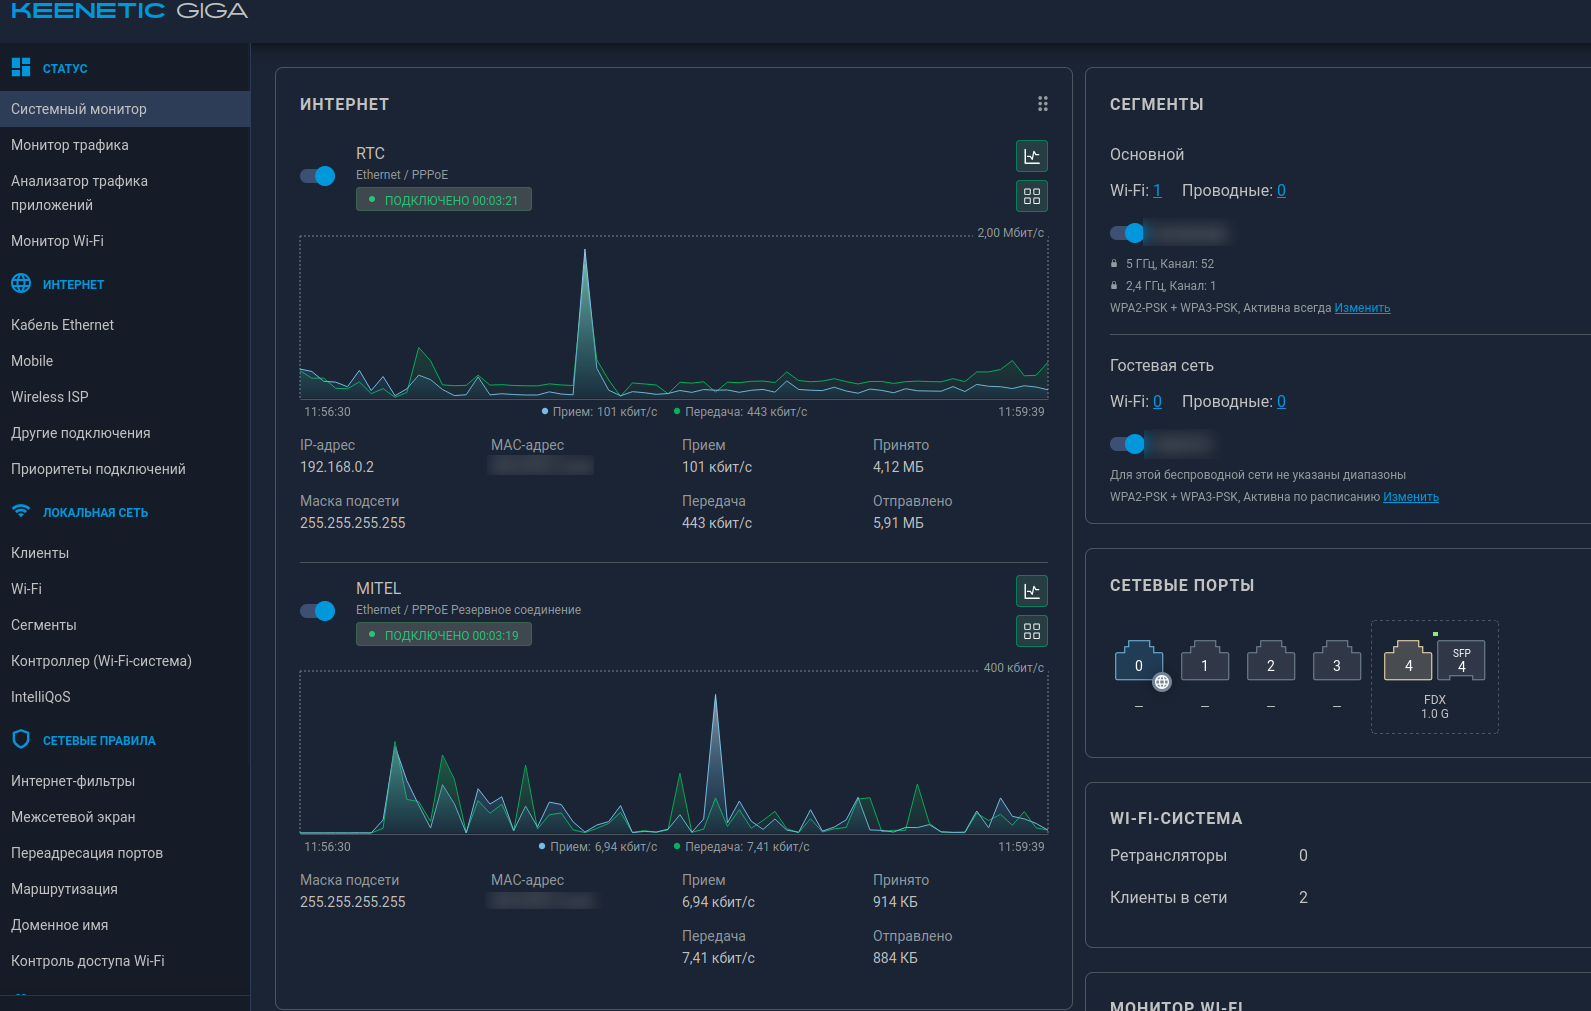
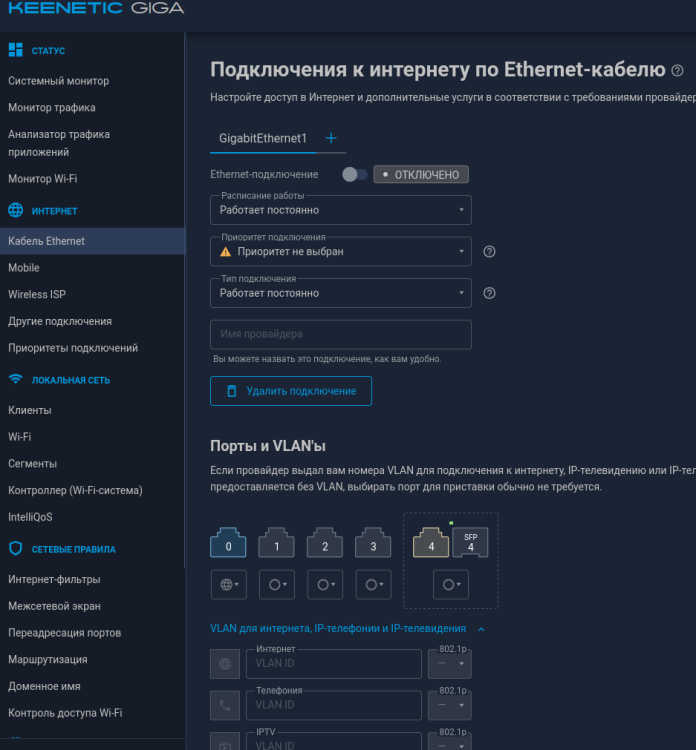
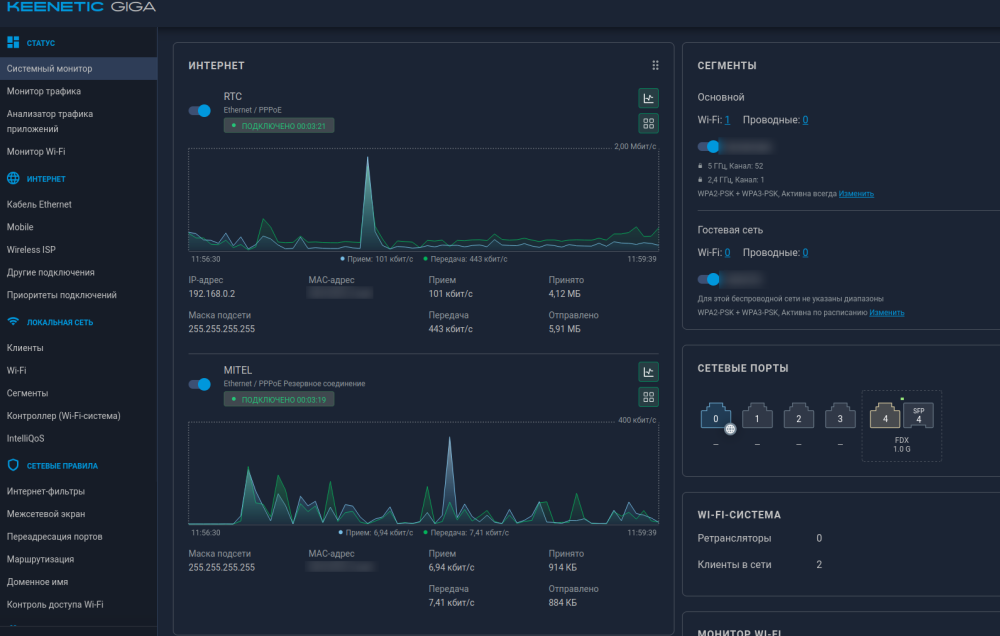
Я не настраивал через web... У меня получилось сделать все, что я хочу - два провайдера PPPoE в разных vlan-ах, один провайдер IPoE в vlan-е, две клиентские сети в vlan-ах и сеть в нетегированном vlan-е управления свичем (он иначе не умеет). В ВЕБ-интерфейсе ничего из настроенного и работающего нет в разделе "Кабель Ethernet" ... (привел для анализа фрагмент конфига) Может быть надо на интерфейс vlan-а указать в CLI role ... чтобы в вебе что-то получилось? Если разработчик заинтересован, могу выслать весь конфиг. Ну и в "системном мониторе" нет ip адресов работающих провайдеров (на картинке два, третий отключен пока)
-
Да. Добавили в 5.2.Beta.1. Но в VLAN-е может быть PPPoE, например, соединение. Моя схема не взлетела все равно. Недоделано. У меня конфигурация (+нетегированный порт VLAN151, +ISPn (IPoE...PPPoE)) : Для чего это нужно? Я уже пару рутеров через гарантию пропустил. Горит WAN порт. (что только не делал, ставил коммутаторы вразрез и грозозащиты) Видимо, пробивается нежный трансформатор. Сейчас перешел на оптику (SFP модуль) и коммутатор. Включаюсь одним уже оптическим портом. Работает долго, помирать не собирается. Мне нравится.
-
Ожидаю появление возможности использовать свой (самоподписный или иной) сертификат. Нужен интерфейс для подсовывания в nginx сертификатов из entware, например. Хотя бы cli. В идеале - импорт pfx.
-
- 1
-
-
Речь идёт не о LE. Допустим, у меня есть самоподписанный сертификат. Возможности использовать его нет.
-
Есть ли какие-то планы организовать возможность использования своего сертификата для веб - админки? Работы ведутся? Ничего не предвидится (почему) ?
-
Спасибо за ответ!!!! Да, именно стоит SYSTEM и HIDDEN. Что ставит такие атрибуты? Могу ошибаться, но это ставит tsmb (есть мнения, что в новых версиях есть какое-то управление мапингом hidden файлов) С другой стороны непонятна логика. Удалить могу, а перезаписать - нет.
-
не пора ли обновить tsmb-server version 3020.9.24.23 (сентябрь 2020) ?
-
nick@FOXY:~> smbclient //172.16.16.16/BIG_ARCHIVE -U nick Password for [WORKGROUP\nick]: Try "help" to get a list of possible commands. smb: \> put aaa.txt .aaa.txt putting file aaa.txt as \.aaa.txt (0.3 kB/s) (average 0.3 kB/s) smb: \> put aaa.txt .aaa.txt NT_STATUS_ACCESS_DENIED opening remote file \.aaa.txt smb: \> del .aaa.txt smb: \> put aaa.txt .aaa.txt putting file aaa.txt as \.aaa.txt (0.3 kB/s) (average 0.3 kB/s) smb: \> put aaa.txt .aaa.txt NT_STATUS_ACCESS_DENIED opening remote file \.aaa.txt smb: \> exit Ну, как бы, хотелось иметь возможность overwrite всего... Почините?
- 4 ответа
-
- 1
-
-
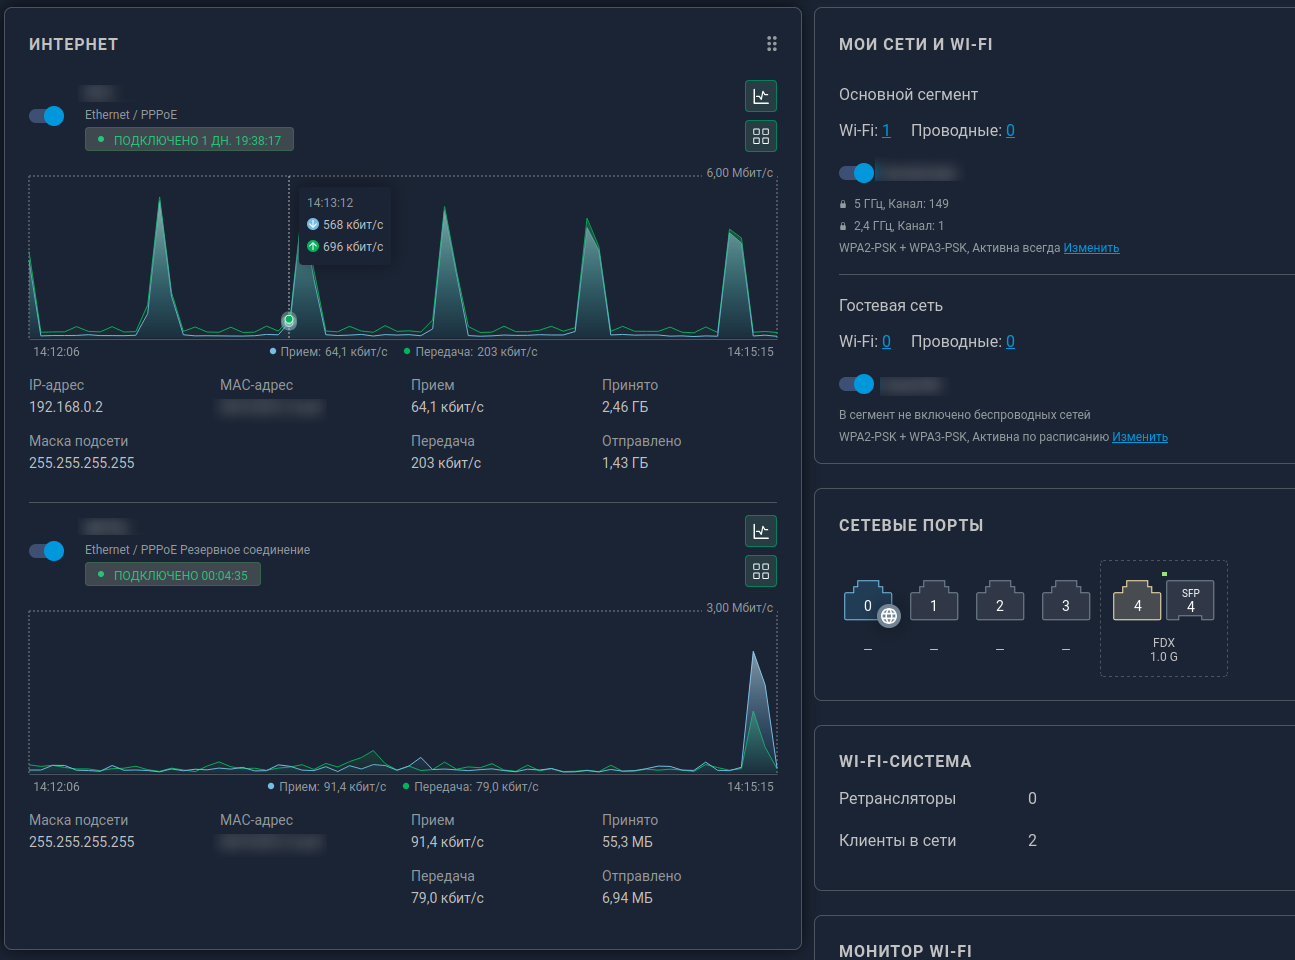
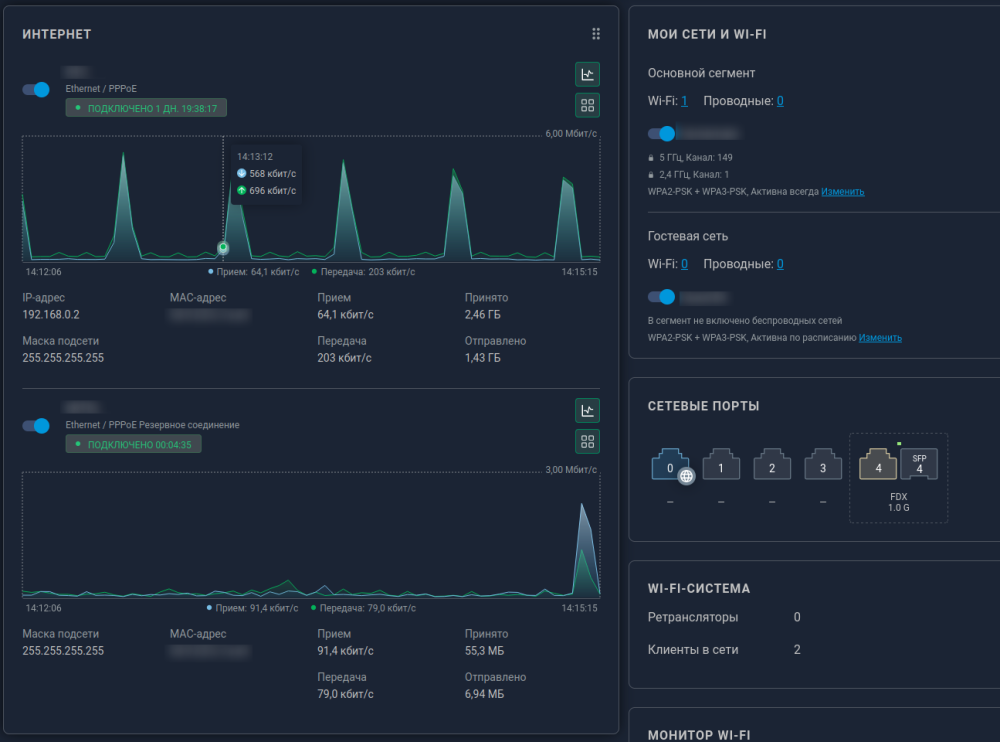
Давно не понимаю, как корректно настраивать соединения с VLANами. Поясню: У меня используется один SFP порт в KN-1012. (Очень ненадежный WAN порт, я устал чинить, подозревая статику. Подвел оптику.) В этом порту несколько VLAN-ов до коммутатора, куда включено два PPPoE провайдера и еще какие-то сети. Настроить через WEB интерфейс это невозможно (какие-то работы по способностям WEB в этом плане ведутся?). Настроил все через CLI. Все работает, как хотелось. Прошивка: Установленная версия 5.1.0 Вопрос: А что не показывает IP адреса PPPoE интерфейсов? (На картинке IP адрес интерфейса, в котором ходят PPPoE пакеты, а не IP интернет-интерфейса. А вот маска взята из PPPoE интерфейса. Короче, мешанина.) Думаю, исправить отображение IP адресов то совсем не сложно. Про VLAN-ы - видимо, давняя тема, но никуда она не движется. Настроить нормально VLAN-ы через WEB невозможно. Если настроить через CLI, то в WEB-е все равно ничего корректного не появится (согласен, это сложнее, но уже Keenetic не юное устройство).
-
- 1
-
-
Ребята из entware сообщества посоветовали установить с нуля, а не апгрейдится. Так и сделал. 🫤
-
Думаю, всё развалилось. Из-за пропажи линков на /opt/bin/busybox весь остальной апгрейд пошел плохо... Линки можно восстановить, но что там испортилось без rm и т.п. не известно.
-
opkg update && opkg upgrade и все разломалось. Восстановил диск из архива. Сделал opkg update && opkg upgrade busybox Стерлись все его символические линки и # opkg upgrade busybox Upgrading busybox on root from 1.37.0-4 to 1.37.0-6... Downloading http://bin.entware.net/aarch64-k3.10/busybox_1.37.0-6_aarch64-3.10.ipk double free or corruption (out) Aborted Опять все разломалось, как жить без busybox? Вернулся из архива. Кто-то что-то знает, слышал?
-
После 5 безуспешных попыток (timeout) подключиться к PPPoE серверу перезагружается физический интерфейс рутера. Наверное, рутер думает, что интерфейс "завис". Но интерфейс может быть в транковом режиме и может работать несколько успешных VLAN-ов, трафик в которых тоже будет прерван при проблемах с одним PPPoE VLAN-ом. Необходим способ отключения перезагрузки физического интерфейса при неуспешных попытках сделать PPPoE соединение. Прошу добавить такой выключатель хотя бы в CLI. Или запретить "restart underlying link" при наличии другого VLAN-а в физическом порту, который используется для PPPoE соединения.
-
Наверное, большой список маршрутов убъет память и процессор в небольших устройствах. Поэтому сервис не поднимает маршруты. А 0.0.0.0 - что бояться? Вопрос же не в правильности работы рутера в целом, а в функционале настройки. Ок. Спасибо всем, кто откликнулся, решение со статическими маршрутами - решение (хоть и подразумевает маршрут на возможно выключенный интерфейс, линукс бы ругались на такое). Голосую за автоматическое добавление маршрутов из списка allow-ips, как это в компьютерных ос с ответственностью на админа
-
В компутерных ОС работает же.
-
Так и поднимать default gw. Раз так хочет админ. Что такого?
-
В linux тоже поднимается маршрут на сети из allow-ips. Это правильно. Статикой писать маршрут на интерфейс, который в дауне, например? Как? Очень логично поднимать маршрут вместе с интерфейсом WG.
-
А каков смысл allow-ips тогда?
-
Имею KeeneticOS version 4.03.C.5.0-0 (Keenetic 4G+) Wireguard поднимается, все хорошо. IP на интерфейсе 172.16.1.5/28 Указываю в пире: allow-ips 192.168.123.0 255.255.255.0 allow-ips 172.16.0.0 255.255.252.0 А где маршруты на эти сети? В списке виден маршрут только на сеть самого туннеля. Или я неправильно понимаю allow-ips ? (config)> show ip route ================================================================================ Destination Gateway Interface F Metric ================================================================================ ............. 172.16.1.0/28 0.0.0.0 Wireguard0 U 0 По указанным в aalow-ips сетям маршрут идёт в дефаулт. Могу руками сделать workarround , но почему не работает allow-ips ? ip route 192.168.123.0 255.255.255.0 Wireguard0 .....
-
Уже версия 4.2.5. Изменений нет.
-
К сожалению я не ошибся. Мбит Пробую переделать xray на reality. Покажу результаты. (Только уже для KN-1012)
-
Короче, купил я KN-1012. Совсем другое дело с теми же настройками. Т.е. iperf3 на KN-1011 wireguard_xray_vless_tls дает 5Мбит/сек iperf3 на KN-1012 wireguard_xray_vless_tls дает 20Мбит/сек
-
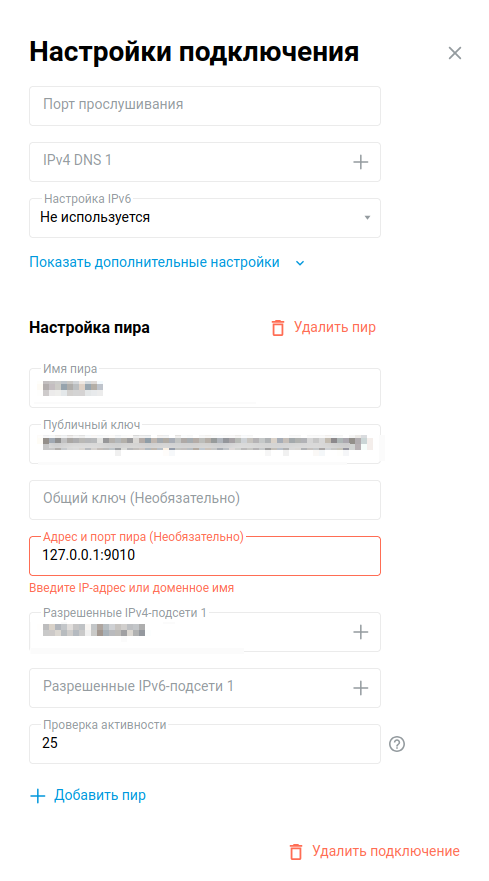
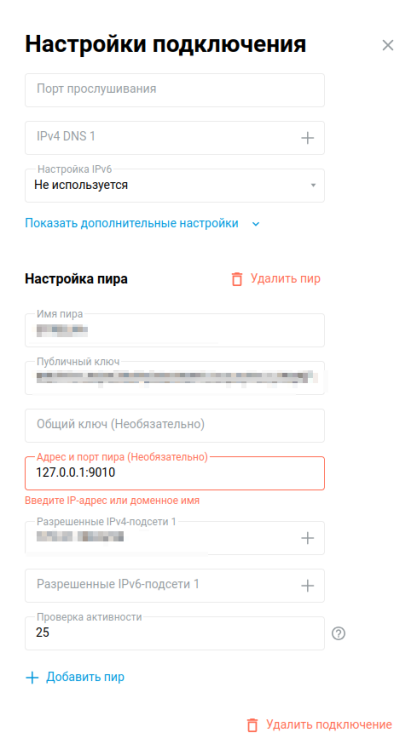
Бывает же нужно использовать туннель на localhost 😉 А ВЕБ-интерфейс ругается... (через CLI получилось)
- 1 ответ
-
- 2
-
-

-
Еще уменьшил на 1280 mtu. Не увидел разницу. на удаленном сервере делаю "ls -laR" и все летит с перебоями. Основное - задержки на чтение директорий. Возможно, все хорошо настроено, но мощность процессора или USB не достаточная. Или я ошибаюсь?