FLK
-
Постов
1 434 -
Зарегистрирован
-
Посещение
-
Победитель дней
70
Тип контента
Профили
Форумы
Галерея
Загрузки
Блоги
События
Весь контент FLK
-
Как-то странно, у всех по-разному чтоль багует)))))))
-
@mega1volt Я такого у себя не вижу, но вот такое вижу: Почему-то столбики склеены между собой стали, что вызывает офтальмологический дискомфорт... Браузер - лисичка, в хроме все нормально) @Anna_
-
Дайте знать) Самому интересно Я из-за 3000 соединений инициировал создание Antiscan в свое время
-
На 5.0 бета 1 то же самое?
-
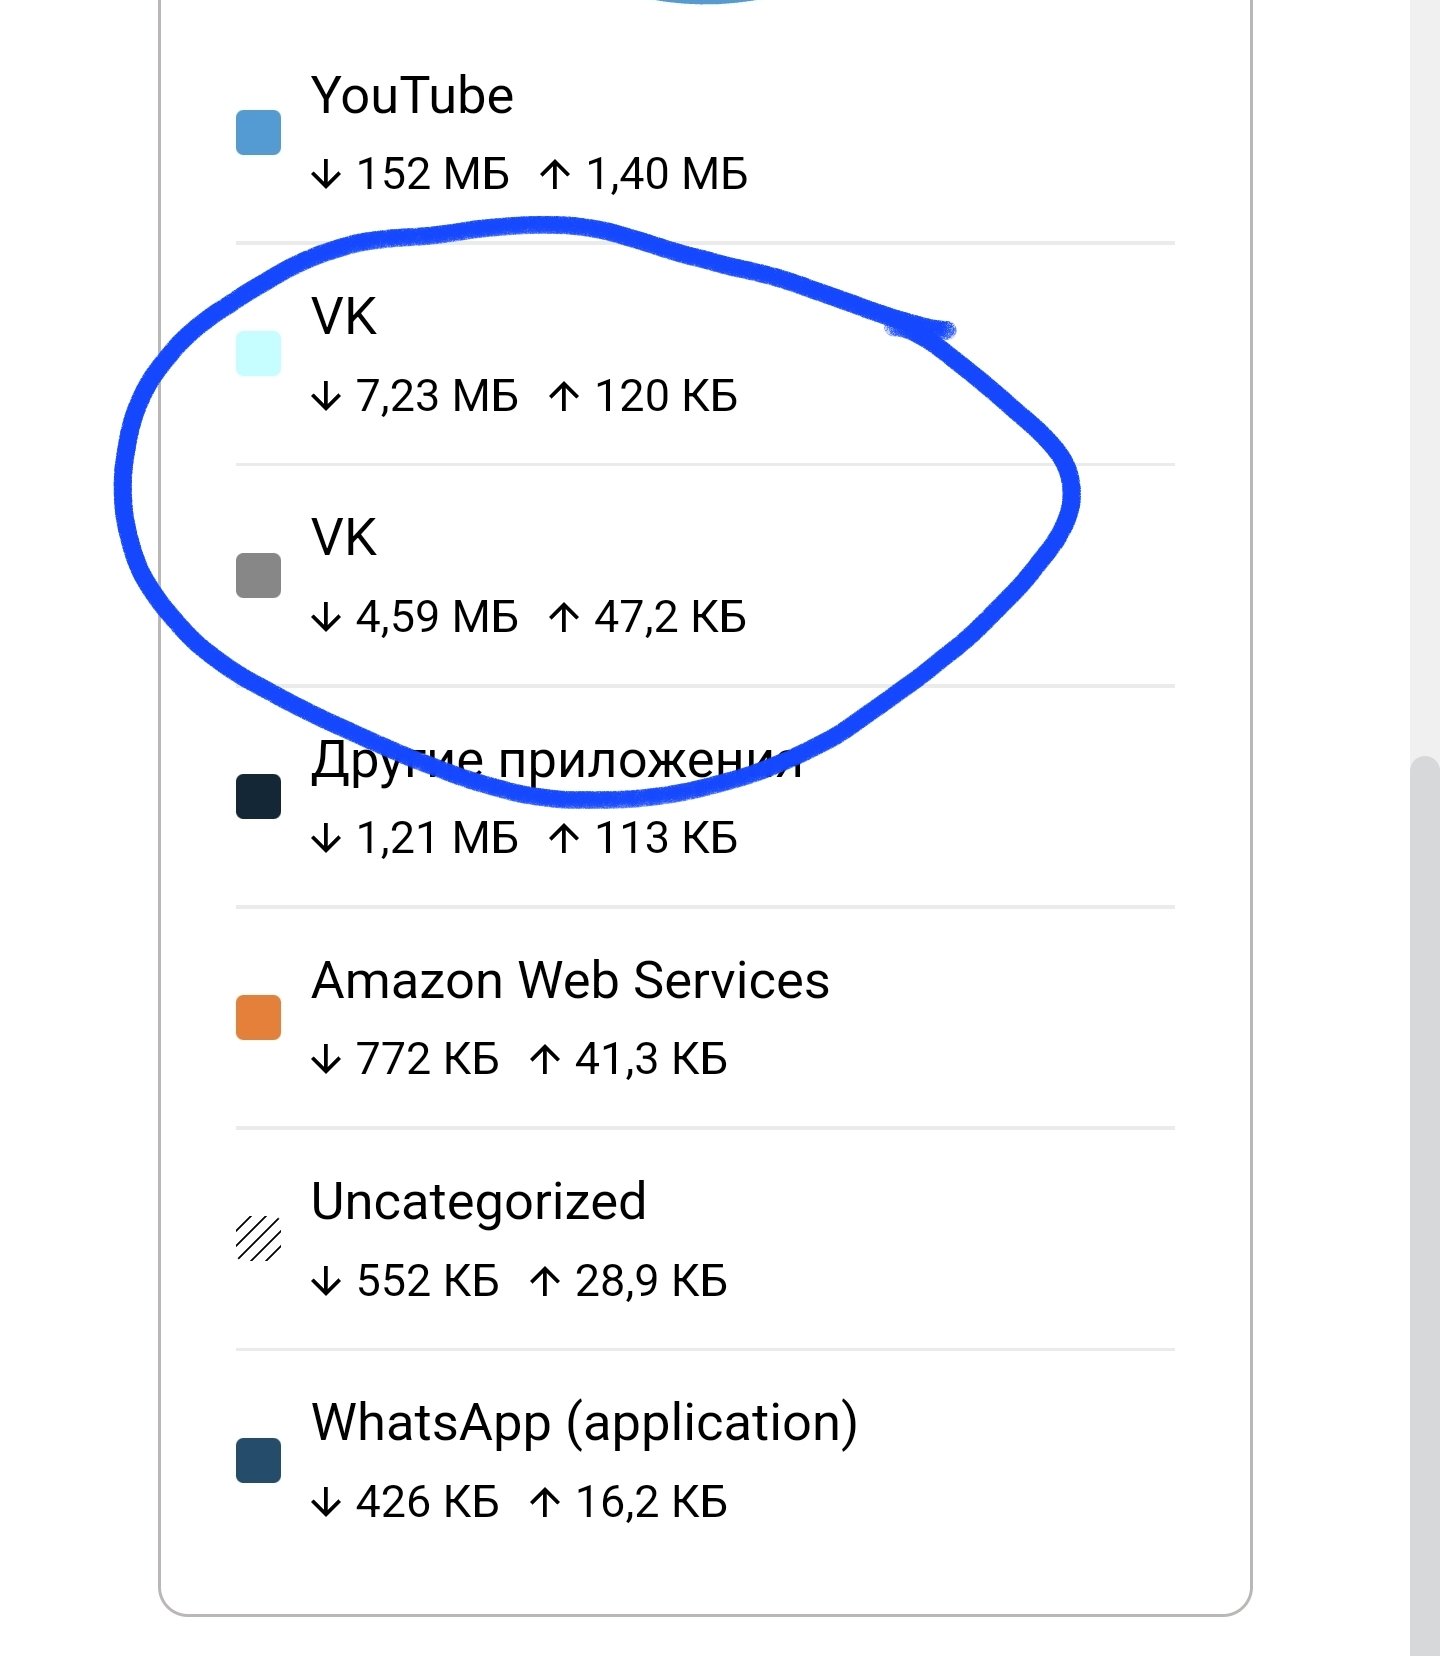
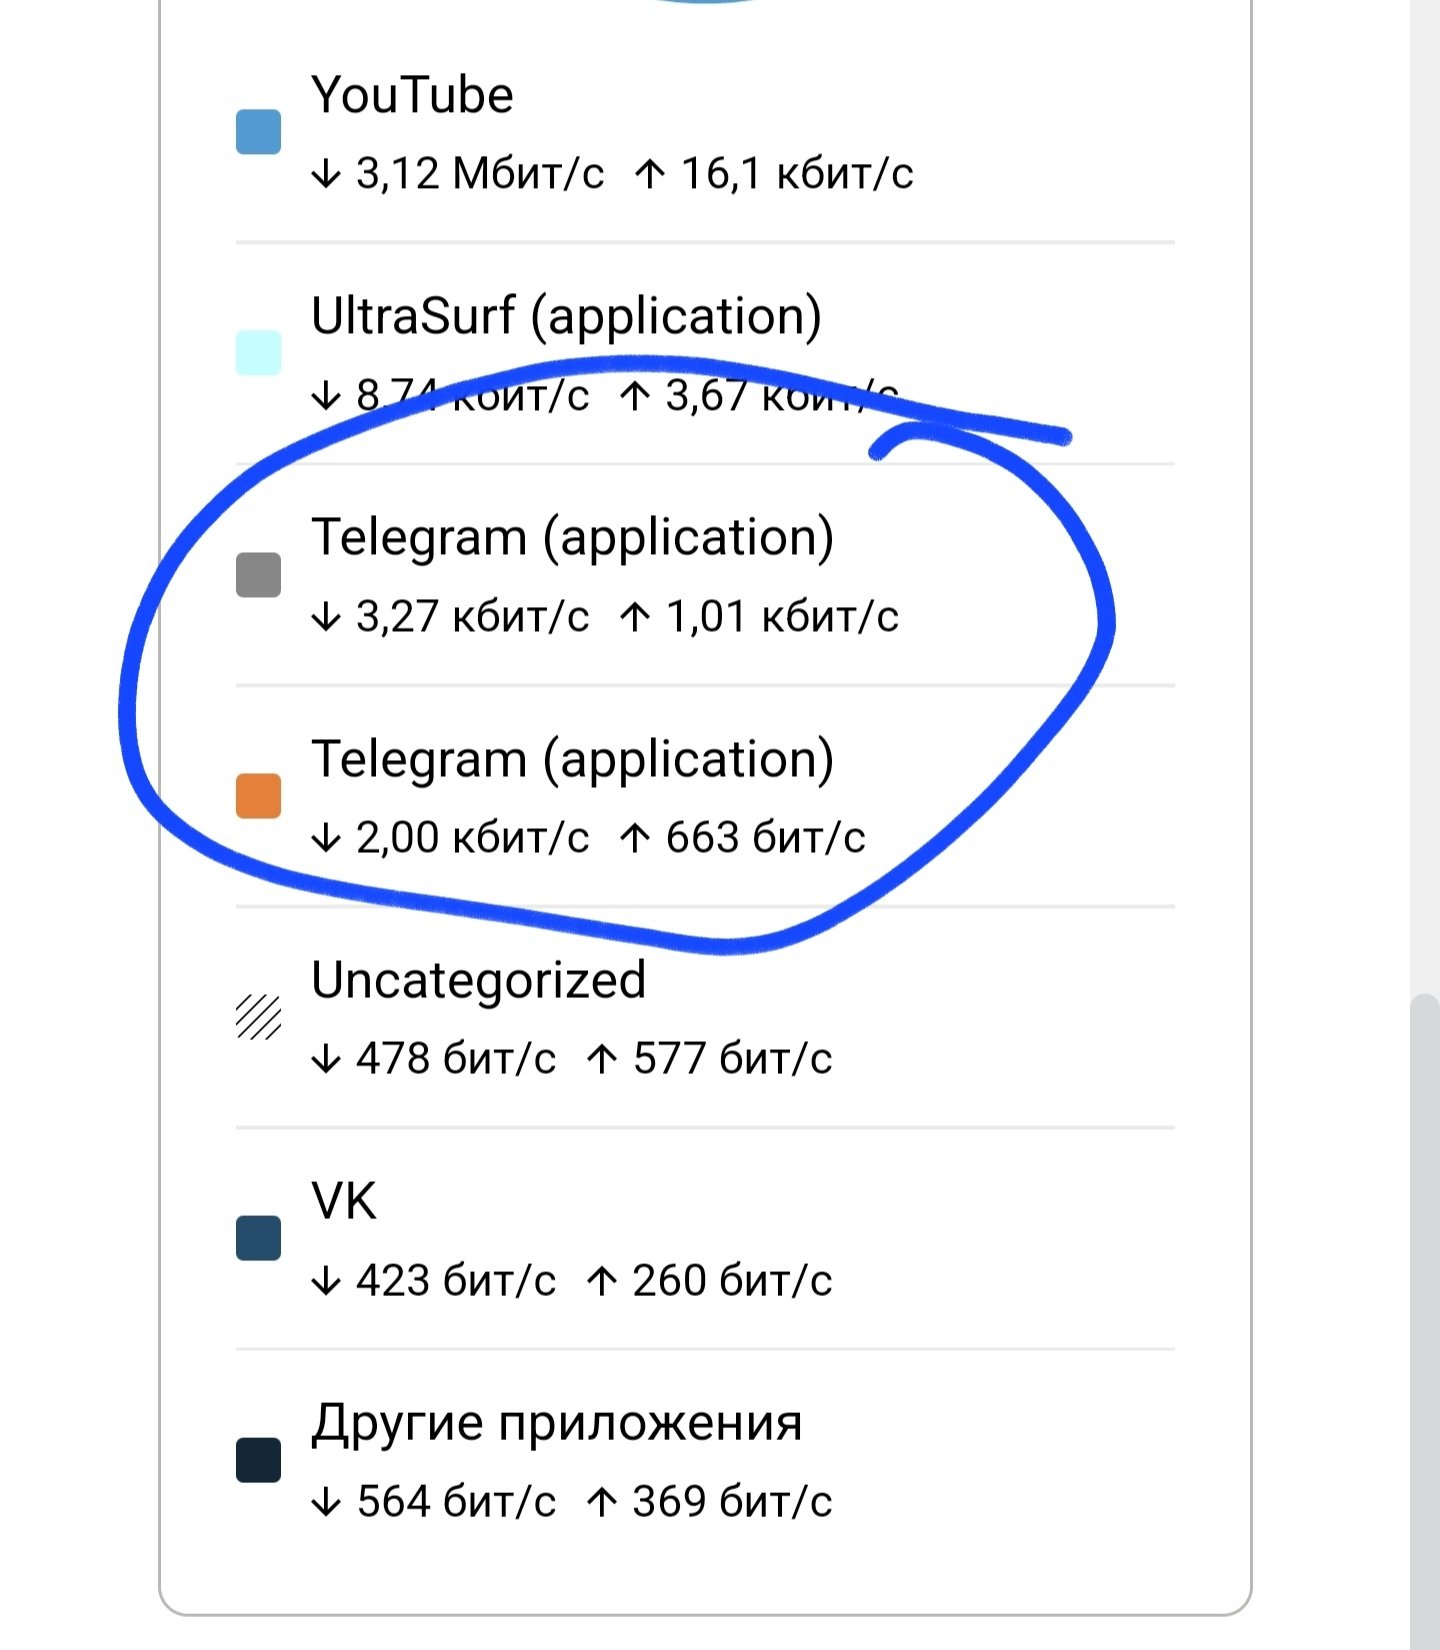
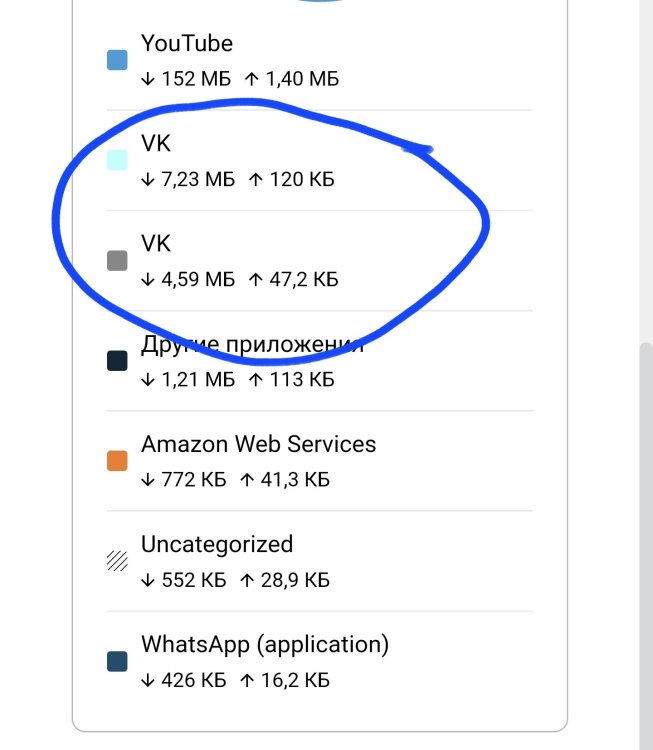
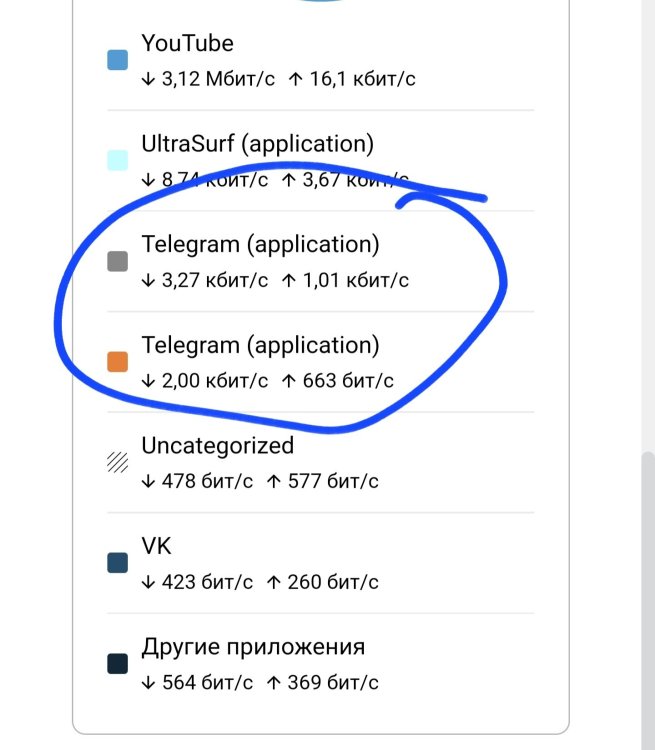
😀 угадал Еще бы инфа там была как в Анализаторе, а то сейчас не понять почему там 2 VK или 2 телеги и чем они отличаются Слово application по сути тут никакого смысла не имеет
-
Похоже в бета 1 это не вошло)
-
С визуальной точки зрения жду вот этого...
-
 1. Если это весь ваш конфиг, у вас версия старовата, обновитесь во-первых до 1.9... 2. Если известны подсети/адреса тех хостов, которые не должны блокироваться, можно добавить их в список исключений, отредактировав файлик: nano /opt/etc/antiscan/ascn_custom_exclude.txt потом сделать antiscan restart 3. Либо вариант - убрать порты почтовика из поля конфига PORTS (видимо 25-й) 4. Рекомендую вот такие настройки блока этого (проверены временем):
-
Это не то ни другое, это просто не реализовано...
-
Мне кажется даже так не добавят)
-
Может просто конфиг криво-косо настроен?
-
Ежели кому-то надо в exclude положить Beeline или Yota, то вот CIDR'ы: Beeline: Yota: Делал для себя эти списки, так как домашний и мобильный инет безлимитный у меня от этих 2 контор)))
-
Огромное спасибо!
-
Может какие-то порты открыты наружу и белый статический ip?
-
Есть одно подозрение у меня... Не знаю прав я или нет DNS-роутинг используете?
-
На 5.0 beta 0 все вроде работает на 1611
-
Никто не запрещает арендовать vps и сделать все, что душе угодно...
-
Использовать современные и более лёгкие протоколы... Ну и как вариант роутеры на arm
-
@Anna_ @eralde и все все все)) Было бы еще очень классно, если бы можно было бы убрать/спрятать в Других подключениях сей монструозный блок, если он тебе совсем не нужен: Раньше это великолепнейшим образом решалось выпилом компонента ipv6... а теперь он (этот блок) как заноза в ж...е Не знаю как у других пользователей, но у меня нет ни малейшего желания видеть этот абсолютно бесполезный для меня кусок веб-интерфейса там где у меня все было лаконично и аккуратно)
-
Не подключения к интернету, а в dhcp Домашней сети) В интернет-фильтрах можно оставить пару днс-серверов, чтоб ими сама система пользоваться могла Ну как-то так)
-
Так вы ж его сейчас вообще удалили или нет?)
-
Вы делали opkg dns-override? после этого сохранили все командой system configuration save?
-
Это печаль-беда. Нас не слышат)
-
Я не понимаю только одного - зачем вам вообще Контентный фильтр? Удалите его к чертям пока пользуетесь AGH и проблема исчезнет сама собой)
-
Поднакопил Настроечки такие: Геоблокировка: off По мере накопления буду исправлять этот же пост! Версия от 06.05.2026