Jump to content

Question

Posted (edited)


не знаю может неправильно выполняю, но логически исходя show показывает(должна бы) то что перед этим ввел(основываюсь на командах маршрутизации, может баг может еще не реализовано но решил отписаться разработчикам(доку использую последнюю доступную на данный момент 4.3 мануал кли в этих командах 
 

object-group ip test

object-group ip test include tcpudp 35.240.0.0/13 4000 5000

object-group ip test include tcpudp 5.200.14.128/25 4000 5000

object-group ip test include tcpudp 66.22.192.0/18 4000 5000

system configuration save

show object-group ip test
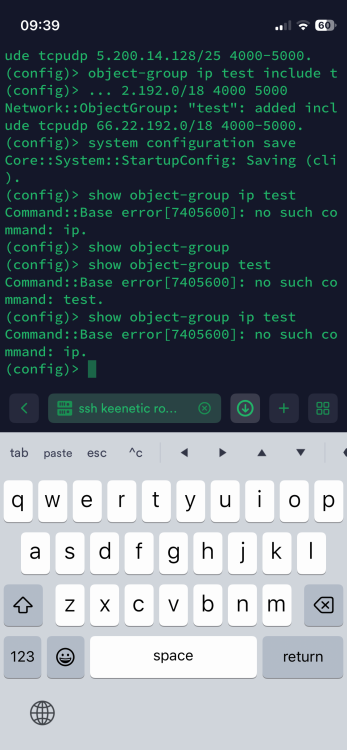
 

IMG_8194.jpeg

IMG_8195.png

Edited by pegakmop
На аналогии с командами fqdn действовал show object-group fqdn test показало бы группу доменов, а вот почему не показывает show object-group ip test группу созданную подсетей не понимаю

19 answers to this question

Recommended Posts

  • 0
Posted (edited)

Прилагаю лог


KeeneticOS version 5.00.A.10.0-1, copyright (c) 2010-2025 Keenetic Ltd.


This software is a subject of Keenetic Ltd. end-user licence agreement. By
using it you agree on terms and conditions hereof. For more information please
check https://keenetic.com/legal

(config)> object-group ip test
Core::Configurator: Done.
(config-ogrp-ip)> ... udp 138.128.136.0/21 4000 5000
Network::ObjectGroup: "test": updated include tcpudp 138.128.136.0/21 4000-5000.
(config)> ... 158.0.0/15 4000 5000
Network::ObjectGroup: "test": updated include tcpudp 162.158.0.0/15 4000-5000.
(config)> ... 64.0.0/13 4000 5000
Network::ObjectGroup: "test": updated include tcpudp 172.64.0.0/13 4000-5000.
(config)> ... .0.0/15 4000 5000
Network::ObjectGroup: "test": updated include tcpudp 34.0.0.0/15 4000-5000.
(config)> ... .0.0/16 4000 5000
Network::ObjectGroup: "test": updated include tcpudp 34.2.0.0/16 4000-5000.
(config)> ... .0.0/23 4000 5000
Network::ObjectGroup: "test": updated include tcpudp 34.3.0.0/23 4000-5000.
(config)> ... .2.0/24 4000 5000
Network::ObjectGroup: "test": updated include tcpudp 34.3.2.0/24 4000-5000.
(config)> ... 92.0.0/12 4000 5000
Network::ObjectGroup: "test": updated include tcpudp 35.192.0.0/12 4000-5000.
(config)> ... 08.0.0/12 4000 5000
Network::ObjectGroup: "test": updated include tcpudp 35.208.0.0/12 4000-5000.
(config)> ... 24.0.0/12 4000 5000
Network::ObjectGroup: "test": updated include tcpudp 35.224.0.0/12 4000-5000.
(config)> ... 40.0.0/13 4000 5000
Network::ObjectGroup: "test": updated include tcpudp 35.240.0.0/13 4000-5000.
(config)> ... 0.14.128/25 4000 5000
Network::ObjectGroup: "test": updated include tcpudp 5.200.14.128/25 4000-5000.
(config)> ... 2.192.0/18 4000 5000
Network::ObjectGroup: "test": updated include tcpudp 66.22.192.0/18 4000-5000.
(config)> system configuration save
Core::System::StartupConfig: Saving (cli).
(config)> show object-group ip test
Command::Base error[7405600]: no such command: ip.
(config)>


Странно как то отреагировало на команду показать show


Edited by pegakmop
Понимаю что с пк по хорошему бы лог надо снять, но сейчас не у пк, как буду заменю на пкшный
  • 0
Posted

Для object group ip нет show, так как в этом нет никакого смысла. Состояние полностью соответствует тому, что настроено в конфиге.

  • Y'r wrong 1
  • 0
Posted (edited)

Ладно спрошу тогда немного не по теме эти же подсети связаны с той же группой test доменов маршрутизацией будут или нет?


object-group fqdn test
object-group fqdn test include myip.wtf
dns-proxy route object-group test Wireguard0 auto
opkg object-group fqdn test enable
system configuration save


просто нужно подсети в вг завернуть тоже(да знаю можно батник в статические маршруты кинуть, но хотелось бы универсальности раз работаем с object group чтобы Не отвлекаться на другие разделы)

Edited by pegakmop
Привел как пример и хочется понимания как работает в объекте групп подсети
  • 0
Posted
6 минут назад, Le ecureuil сказал:

Для object group ip нет show, так как в этом нет никакого смысла.

На сколько правильно понимаю запоминать самому надо какие из подсетей добавлены, раз говорите нет смысла видеть то что добавил, интересная логика конечно, ну ладно… 🤔

  • 0
Posted
19 минут назад, Le ecureuil сказал:


В object group fqdn можно добавить ip-адреса.


С подсетями или только ип?

  • 0
Posted (edited)
47 минут назад, Le ecureuil сказал:

Для object group ip нет show, так как в этом нет никакого смысла. Состояние полностью соответствует тому, что настроено в конфиге.

Смысл в этом вообще-то есть. Смотреть running-config для всего на свете явно менее удобно, чем командой получить список и делать с ним что необходимо. 

Подход отсутствия команды show для просмотра текущего состояния многих настроек прослеживается во многих вещах, и это крайне часто просто неудобно.

Для примера - я хочу скриптом, а не руками забить несколько сотен доменных имен, перед этим необходимо проверить их наличие/отсутствие в другой группе, явно проще сделать show | grep и по результату уже действовать. 

Edited by hoaxisr
  • Upvote 1
  • 0
Posted
33 минуты назад, Le ecureuil сказал:

В object group fqdn можно добавить ip-адреса.

Вопрос чуток не по теме. 

На вопрос в yandex "что быстрее по отработке ipset или стат. маршрутизация"

Спойлер
Цитата
Нельзя однозначно сказать, что быстрее по отработке: ipset или маршрутизация, так как это зависит от конкретных условий и задач.
По некоторым данным, для больших таблиц ipset поиск по хэшу может быть быстрее, чем полный перебор в таблице маршрутизации. Это связано с тем, что ipset использует хэш-таблицу для поиска по префиксам. 
С другой стороны, таблица маршрутизации реализована в виде дерева, и один спуск по ней даёт наиболее точный результат.
Таким образом, выбор между ipset и маршрутизацией зависит от того, какие требования к производительности приоритетны в конкретной ситуации.
Также стоит учитывать, что у каждого из этих инструментов есть свои преимущества: ipset удобен, если нужно быстро разрешить либо запретить входящие или исходящие соединения на сервер, например, для географической фильтрации. Маршрутизация позволяет более гибко управлять трафиком, так как даёт возможность вносить IP-адреса в списки дважды: сначала на сервере-маршрутизаторе, а второй раз — в локальный список ipset. 
Таким образом, выбор между ipset и маршрутизацией зависит от конкретных задач и предпочтений пользователя.


Коснусь примера есть стат маршруты их 8 ( c масками 255.255.192.0, 255.255.128.0, 255.254.0.0, 255.255.0.0, 255.255.224.0) и вариант с "object-group fqdn" на 10 записей получилось 122 ip адреса и в конечном итоге "MARK --set-xmark"

Спойлер
64.233.163.100
64.233.164.139
64.233.163.113
64.233.164.113
64.233.165.100
64.233.164.91

или стат маршрут 64.233.160.0 255.255.224.0


Или скорей всего "выбор между ipset и маршрутизацией зависит от конкретных задач и предпочтений пользователя"

B как раз решение "object group fqdn можно добавить ip-адреса".

  • 0
Posted
13 минут назад, hoaxisr сказал:

Смысл в этом вообще-то есть. Смотреть running-config для всего на свете явно менее удобно, чем командой получить список и делать с ним что необходимо. 

Подход отсутствия команды show для просмотра текущего состояния многих настроек прослеживается во многих вещах, и это крайне часто просто неудобно.

Для примера - я хочу скриптом, а не руками забить несколько сотен доменных имен, перед этим необходимо проверить их наличие/отсутствие в другой группе, явно проще сделать show | grep и по результату уже действовать. 

show всегда показывает только runtime-информацию, а не конфиг, они не взаимозаменыемы. Если она есть, то show мы делаем. Если все понятно из конфига, то не делаем.

  • 0
Posted
1 минуту назад, vasek00 сказал:

Вопрос чуток не по теме. 

На вопрос в yandex "что быстрее по отработке ipset или стат. маршрутизация"

  Скрыть контент


Коснусь примера есть стат маршруты их 8 ( c масками 255.255.192.0, 255.255.128.0, 255.254.0.0, 255.255.0.0, 255.255.224.0) и вариант с "object-group fqdn" на 10 записей получилось 122 ip адреса и в конечном итоге "MARK --set-xmark"

  Скрыть контент
64.233.163.100
64.233.164.139
64.233.163.113
64.233.164.113
64.233.165.100
64.233.164.91

или стат маршрут 64.233.160.0 255.255.224.0


Или скорей всего "выбор между ipset и маршрутизацией зависит от конкретных задач и предпочтений пользователя"

B как раз решение "object group fqdn можно добавить ip-адреса".

Даже на 7628 вы разницы не заметите. Это для BRAS, обслуживающих 10 MPPS важно, а дома оба варианта ок.

  • Thanks 1
  • 0
Posted (edited)
9 минут назад, Le ecureuil сказал:

show всегда показывает только runtime-информацию, а не конфиг, они не взаимозаменыемы. Если она есть, то show мы делаем. Если все понятно из конфига, то не делаем.

А как тогда работает показать тут:

show object group fqdn

Не совсем логично как по мне оставлять без просмотра 

show object group ip 

То бишь на сколько я понял вас если добавляем подсети то выбор ограничен двумя путями либо статично с веб морды роутера либо через кли и берем блокнотик и записываем всё что добавляем чтобы потом знать что добавили(раз как вы ранее сказали мол нафиг оно не нужно и не логично) цитирую:

IMG_8196.jpeg
 

хотя как по мне это логично добавил подсети, а после командой show посмотрел что уже добавлено в подсетях, ну да ладно 😔

object-group ip test

object-group ip test include tcpudp 35.240.0.0/13 4000 5000

object-group ip test include tcpudp 5.200.14.128/25 4000 5000

object-group ip test include tcpudp 66.22.192.0/18 4000 5000

system configuration save

show object-group ip test


Edited by pegakmop
Добавил фото и приписку
  • 0
Posted

object-group ip используется для IPsec. В динамической маршрутизации object-group fqdn он какого-либо участия не принимает.

  • 0
Posted
1 минуту назад, dimon27254 сказал:

object-group ip используется для IPsec. В динамической маршрутизации object-group fqdn он какого-либо участия не принимает.

Если не сложно поясните где потом можно будет посмотреть добавленные подсети данным способом, заранее благодарю за помощь 

  • 0
Posted
1 минуту назад, pegakmop сказал:

Если не сложно поясните где потом можно будет посмотреть добавленные подсети данным способом, заранее благодарю за помощь 

Только в startup-config.

object-group ip нельзя увидить в Entware или еще где-либо, т.к. они используются только для IPsec:

В 25.02.2025 в 20:52, Le ecureuil сказал:

object group ip используются сейчас только в трафик-селекторах IPsec.


Другими словами, добавлять подсети в динамическую маршрутизацию через object-group fqdn нельзя. Только домены и IP-адреса.

  • 0
Posted
21 минуту назад, dimon27254 сказал:

Только в startup-config.

Типа скачать его и смотреть, других вариантов нет? Если правильно понял 

  • Upvote 1
  • 0
Posted
6 минут назад, pegakmop сказал:

Типа скачать его и смотреть, других вариантов нет? Если правильно понял 

Верно.

  • Upvote 1
  • 0
Posted
8 часов назад, Le ecureuil сказал:

show всегда показывает только runtime-информацию, а не конфиг, они не взаимозаменыемы. Если она есть, то show мы делаем. Если все понятно из конфига, то не делаем.

Я видимо не понимаю, как вы делите runtime информацию и конфиг, потому первое проистекает из второго, и не может существовать само по себе в моем понимании. 

Вот например банальная штука как узнать текущее состояние nat на интерфейсе, это runtime? Или конфиг? 

Простите, что отвлекаю, но просто хотелось бы понять критерий. 

  • 0
Posted
В 06.08.2025 в 12:57, pegakmop сказал:

Типа скачать его и смотреть, других вариантов нет? Если правильно понял 

show running-config
или в RCI через
GET /rci/

  • 0
Posted
В 06.08.2025 в 19:13, hoaxisr сказал:

Я видимо не понимаю, как вы делите runtime информацию и конфиг, потому первое проистекает из второго, и не может существовать само по себе в моем понимании. 

Вот например банальная штука как узнать текущее состояние nat на интерфейсе, это runtime? Или конфиг? 

Простите, что отвлекаю, но просто хотелось бы понять критерий. 

show нужен если сущестувет какая-то допинформация, неочевидная из конфига. В случае с object group ip такой нет, object group fqdn - есть. В случае с nat  зависит от команды, если просто ip nat Home - то нету нее, а если нужен conntrack - есть show ip conntrack.

  • Thanks 1

Join the conversation

You can post now and register later. If you have an account, sign in now to post with your account.
Note: Your post will require moderator approval before it will be visible.

Guest
Answer this question...

×   Pasted as rich text.   Paste as plain text instead

  Only 75 emoji are allowed.

×   Your link has been automatically embedded.   Display as a link instead

×   Your previous content has been restored.   Clear editor

×   You cannot paste images directly. Upload or insert images from URL.

  • Recently Browsing   0 members

    • No registered users viewing this page.
×
×
  • Create New...

Important Information

This site uses cookies. By clicking "I accept" or continuing to browse the site, you authorize their use in accordance with the Privacy Policy.