dimon27254
-
Постов
1 668 -
Зарегистрирован
-
Посещение
-
Победитель дней
116
Тип контента
Профили
Форумы
Галерея
Загрузки
Блоги
События
Весь контент dimon27254
-
 @Anna_, добрый день! Не планируете улучшать работу с токенами?
-
На актуальных сборках 5.2 все в порядке. Спасибо!
-
Без изменений в 5.2 Beta 3.
-
Подтверждаю исправление в 5.2 Beta 3. Спасибо!
-
5.2 Beta 3: Настройки системы, резервное копирование и восстановление
dimon27254 опубликовал вопрос в Веб-интерфейс
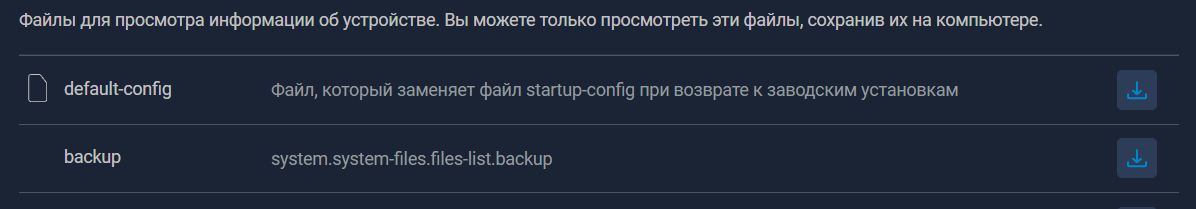
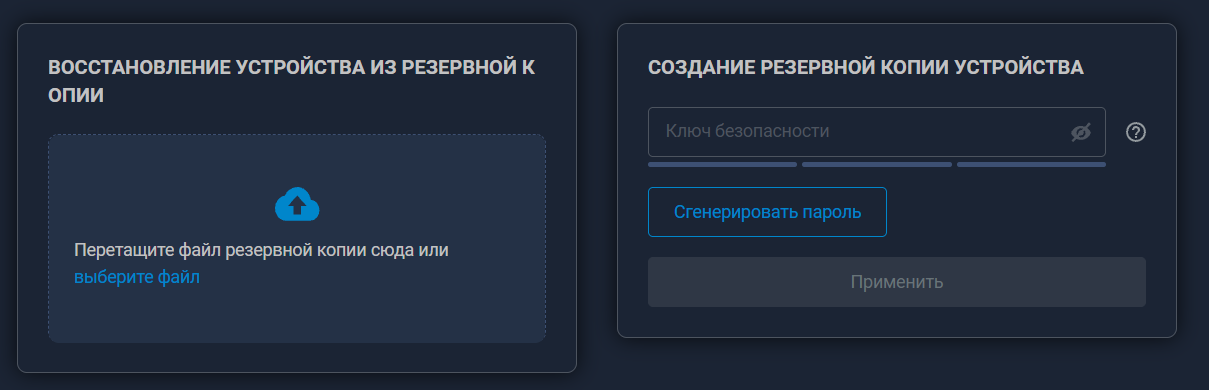
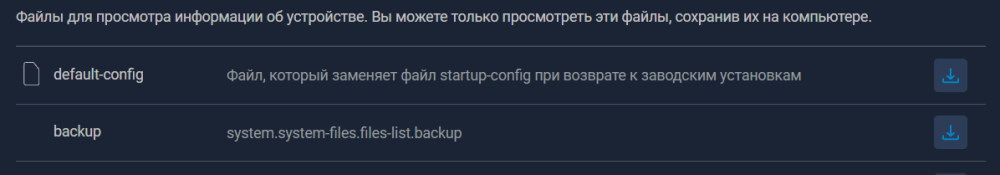
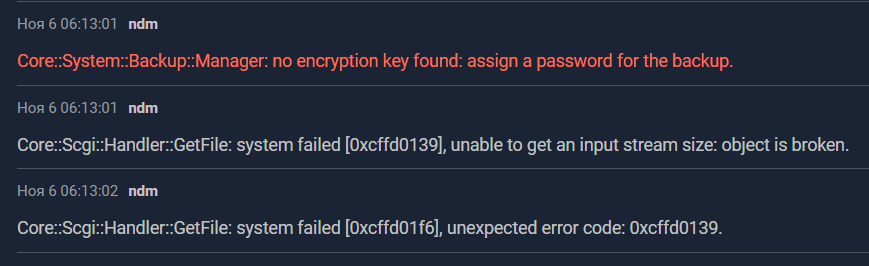
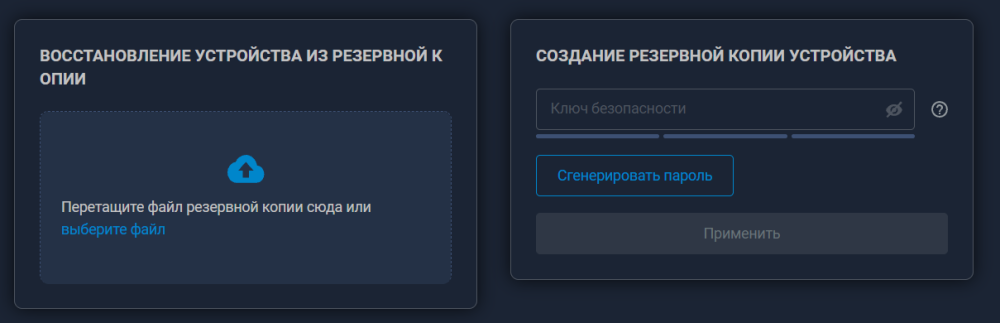
@eralde @Anna_ @caulky 1. В заголовках карточек восстановления/бэкапа текст переносится не по словам, а по буквам. 2. Карточки имеют разную высоту, что выглядит не очень красиво. 3. Отсутствует иконка и локализованное описание файла backup. 4. Веб-интерфейс не ограничивает скачивание файла backup при отсутствующем пароле. Как результат, после нажатия кнопки скачивания система возвращает ошибку 500, которая может быть не понятна пользователю. Проверял на NC-4210.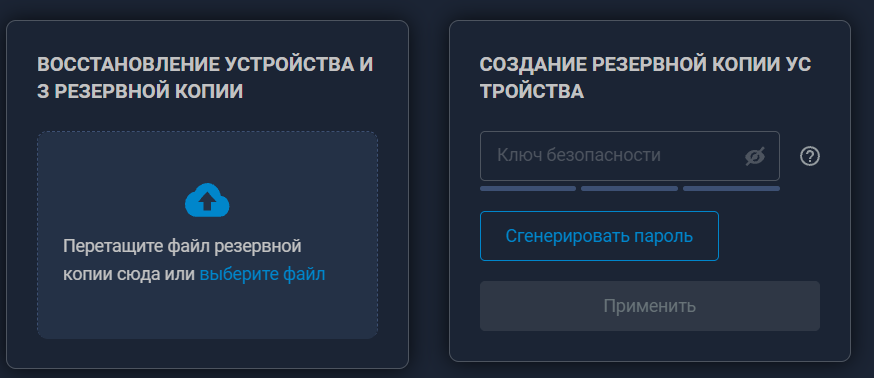
- 1 ответ
-
- 7
-

-
-
Недостаточно. Сервер Антискана находится за ТСПУ. Если по какой-то причине однажды GitHub окажется недоступен - проксирование ничем не поможет. Именно поэтому всё дублируется. Когда в России наблюдалась недоступность GitHub, все желающие успешно переходили на bin.antiscan.ru. Это было видно по увеличившуюся числу запросов на сервер.
-
Неправильно. Посмотрите пример здесь:
-
Добрый день. У вас уже все настроено - геоблокировка по белому списку для России, и США в исключениях. Если не работает - есть вероятность, что сервера Let's Encrypt к вам обращаются из другой страны, например, Великобритании, Канады или Сингапура.
-
5.2: некорректная работа привязки клиентов к узлам MWS
dimon27254 опубликовал вопрос в Тестирование Dev-сборок
@Infy @Padavan @hlnw @caulky @sergeyk В актуальных версиях 5.2 столкнулся со сломанной привязкой клиентов Wi-Fi к узлам Mesh-системы. Пусть имеется устройство, которое из-за пересечения зон покрытия подключается то к контроллеру, то к ретранслятору. Нужно "приказать" клиенту подключаться только к ретранслятору. Через веб-интерфейс задаю привязку, сохраняю настройки, но клиент продолжает "сидеть" на контроллере. В логах имеются сообщения о применении параметров mws zone, однако нет сообщений о перезапуске драйвера Wi-Fi или деаутентификации клиентов. Привязка срабатывает только после перезапуска всей Mesh-системы, что не является корректным поведением. В 5.1.8 настройки применяются сразу же, и клиент переключается к закрепленному узлу. Проверял на тестовой связке из NC-4210 (контроллер) и NC-2312 (ретранслятор). Оба на 5.2 Beta 2.- 1 ответ
-
- 5
-
-
-
В 5.2 Beta 2 тоже попалось.
-
Доступ к antiscan.ru (онлайн-проверка обновлений) и bin.antiscan.ru (репозиторий) восстановлен в полном объеме.
-
Нет. Обновление должно быть контролируемым процессом, инициируемым только пользователем.
-
Репозиторий bin.antiscan.ru и онлайн-проверка обновлений временно недоступны из-за сбоя в работе хостинг-провайдера. Антискан может запускаться или отвечать на команду antiscan status дольше обычного (до минуты) из-за недоступности antiscan.ru, на который он полагается для онлайн-проверки обновлений. Делается несколько попыток обращения к серверу с паузой в 5 секунд. После истечения числа попыток Антискан запустится и будет работать или вернет статус в штатном режиме. Как доступ восстановится, данное сообщение будет удалено.
-
Не исправлено в 5.2 Beta 2.
-
5.2 Beta 1: Настройки системы, Файлы, скачивание audit-log
dimon27254 опубликовал вопрос в Веб-интерфейс
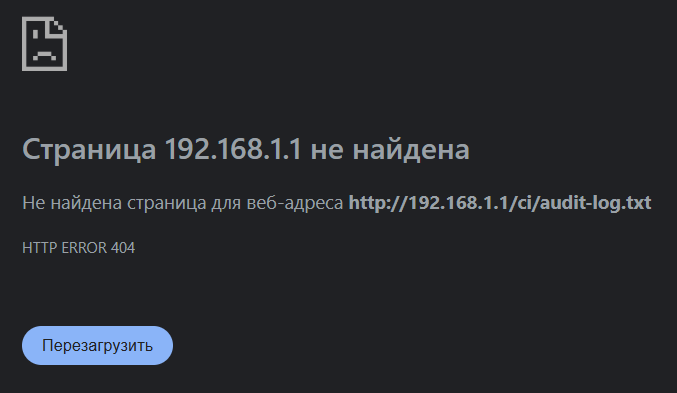
@eralde @Anna_ @T3Rm0 Скачивание audit-log из Настроек системы завершается ошибкой 404. Этот же файл успешно скачивается из Журнала безопасности. Имеется различие в URL: 1. Настройки системы - http://192.168.1.1/ci/audit-log.txt 2. Журнал безопасности - http://192.168.1.1/ci/ndm:audit-log.txt Что-то еще недоработано со стороны NDMS, или же в Настройках системы использован не тот URL? Проверял на NC-4210 с 5.2 Beta 1.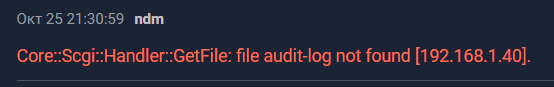
- 3 ответа
-
- 2
-
-
5.2: кнопка вызова подсказки в окне "Настройки сети Wi-Fi"
dimon27254 опубликовал вопрос в Веб-интерфейс
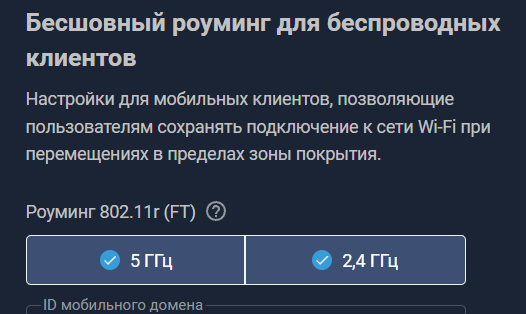
@eralde @Anna_ @T3Rm0 Начиная с 5.2 Beta 0 между меткой "Роуминг 802.11r (FT)" и кнопкой вызова подсказки потерялся отступ: В 5.1.8 он на месте: Проверял на NC-4210 с 5.2 Beta 1.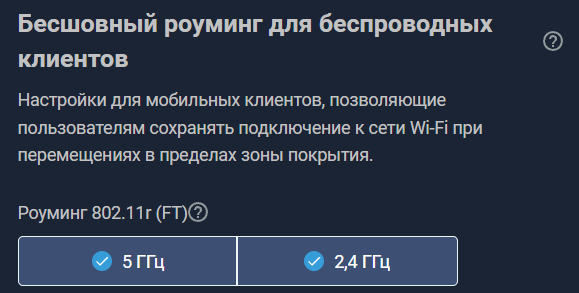
- 1 ответ
-
- 2
-
-
-
В 5.2 Beta 1 без изменений 🥲
-
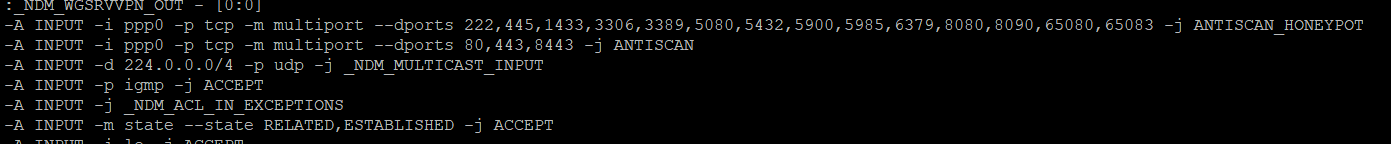
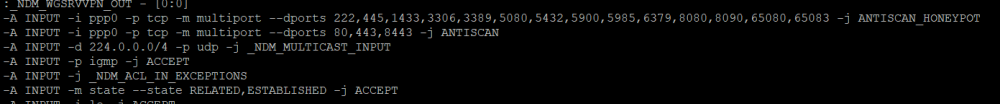
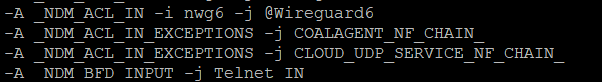
Вы не привели рабочего примера. Отредактировали свое собственное сообщение, где добавили название цепочки, которая вообще не имеет какого-либо отношения к Антискану: Рассмотрим данную цепочку на моем примере. Да, она стоит после правил Антискана. Однако, ссылается на следующие две цепочки: А эти две цепочки содержат правила для работы Keenetic/Netcraze Cloud (облачная платформа): И здесь обнаруживается, что цепочки предназначены только для протокола UDP. Если вы внимательно изучите матчасть Антискана, то увидите, что он не поддерживает работу с UDP. А значит, ни одна из блокировок или защит Антискана даже теоретически не способна как-либо сломать работу мобильного приложения. Эксперимента ради, я установил на своем тестовом роутере геоблокировку по белому списку на страну США. У меня отвалился только прямой доступ через CrazeDNS, что является абсолютно ожидаемым поведением. Ни мобильное приложение, ни доступ к серверу обновлений, ни RMM не отвалились и продолжили штатно работать даже после перезапуска роутера. Свои собственные правки в репозиторий вы не предложили. На этом ставлю точку в обсуждении. При дальнейших попытках "переливания из пустого в порожнее" я закрою обсуждения в данной теме.

-
С таким подходом, пожалуй, нужно закрыть все проекты, связанные с маршрутизацией трафика, так как они тоже не "считаются с местными", вставляя свои правила там, где считают нужными сами. Жду пример реального рабочего приложения/скрипта, которое сделает всё, что вы описали. Пока что не вижу смысла в дальнейшем обсуждении, так как мы пришли к тому, что это "переделка ради переделки", не несущая вообще какого-либо практического применения.
-
Правила идут по логическому порядку до всех цепочек _NDM. Допустим, в Антискане настроек белый список. Если я создам правило МСЭ в NDMS с блокировкой какого-то IP, то пакет до него не дойдет, так как будет отфильтрован Антисканом. Это было задумано специально, чтобы весь лишний трафик отсекался сразу же. Мы с вами начали обсуждение как раз с нагрузки на процессор: Соответственно, я и хочу увидеть конкретную разницу в цифрах для моей и вашей реализации, чтобы определить целесообразность данного изменения. Приведите реальные рабочие примеры, как это можно сделать в Антискане, особенно с сервисами Кинетика/Неткрейза.
-
Антискан никак не связан с логикой NDMS. Он работает полностью отдельно от всей системной фильтрации трафика. Поэтому и стоит в самом начале цепочек INPUT и FORWARD. Цель Антискана - отсечь всё ещё до попадания в цепочки NDMS. Я предлагаю вам привести конкретные сравнительные примеры в цифрах, на сколько отличается загрузка процессора в текущей и вашей реализации. Например, при условных 500, 1000, 5000, 10000, 20000 соединений. Я тестирую Антискан на роутерах с ARM, и каких-либо затруднений в прохождении трафика или падении производительности не замечал при количестве соединений около 5000.