
dimon27254
-
Постов
1 633 -
Зарегистрирован
-
Посещение
-
Победитель дней
113
Тип контента
Профили
Форумы
Галерея
Загрузки
Блоги
События
Весь контент dimon27254
-
 В 5.2 Alpha 11 не исправлено.
-
Актуально в 5.2 Alpha 10.
-
Без изменений в 5.2 Alpha 10.
-
В 5.2 Alpha 9 поведение аналогичное.
-
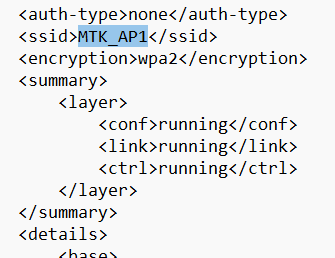
@Infy @hlnw @KoneTaH Имеется Mesh-система, в которой KN-1012 является контроллером, а NAP-650 и KN-3210 ретрансляторами. На всех 5.2 Alpha 8. Если перезапустить контроллер, то ретрансляторы перестают раздавать гостевую сеть. Вместо неё в эфире оказывается сеть со скрытым SSID и без защиты. В self-test для интерфейсов, где должна быть гостевая сеть, в выводе show interface обнаружился SSID MTK_APx и выключенная защита:
-
Источник у всех сообщений один единственный: Antiscan. Можете по нему сделать фильтрацию.
-
Проверьте, пожалуйста, лог роутера на предмет наличия каких-либо ошибок от Антискана и curl, и пришлите лог в личные сообщения. У вас имеется какая-то проблема с загрузкой списков подсетей.
-
Приветствую! Как выглядит "падение" Антискана?
-
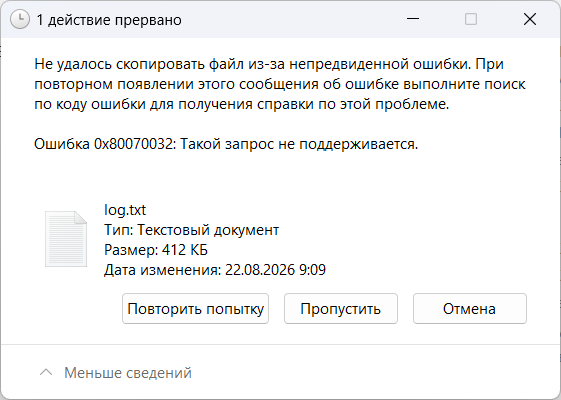
@vst @KoneTaH @hlnw Ошибка снова вернулась в 5.2 Alpha 7 при копировании файлов с альтернативными потоками.
-
5.2 Alpha 6: сообщения от deadwood (MaraDNS)
dimon27254 опубликовал вопрос в Тестирование Dev-сборок
@KoneTaH @admin @hlnw В логе роутера стали периодически появляться сообщения "Send EDNS". На 100% зависимость от чего-то выявить не получилось, но большая их часть появлялась после входа в веб-интерфейс или обращении к роутеру через мобильное приложение. Еще проблема в том, что эти сообщения пишутся в лог с временем UTC, тогда сообщения от других служб роутера фиксируются с моим часовым поясом, как и ожидается. Мешанина во временных отметках может вводить в заблуждение при анализе логов. Проверял на NC-1812.- 2 ответа
-
- 2
-

-
-
@eralde @Anna_ @T3Rm0 В русскоязычной локализации для флажка включения правила отображается подпись "Включить IGMP-прокси" вместо "Включить". В англоязычной все корректно. Проверял на NC-1812.


- 1 ответ
-
- 2
-
-
Подтверждаю исправление в 5.2 Alpha 5. Спасибо!
- 3 ответа
-
- 1
-
-
Новая версия 1.10.6. Новое: 1. Строгая проверка ascn.conf и ascn_crontab.conf по белому списку параметров и задач. Ограничена возможность ввода излишних или некорректных значений, которые могли бы привести к некорректной работе Antiscan или среды Entware. Введена жесткая проверка на набор и количество символов. Значения всех параметров в конфиге теперь заключены в кавычки. При обновлении ваш конфиг будет автоматически скорректирован для соответствия новым требованиям - будут добавлены кавычки в значения параметров, которые их не имеют. Если вы самостоятельно импортируете конфиг из предыдущих версий (вставите содержимое из резервной копии или замените файл) - он может не пройти проверку, и работа Antiscan будет заблокирована. В случае возникновения проблем с вашим конфигом или списком задач - пишите в этой теме или мне в личные сообщения. Улучшения: 1. Оптимизирована работа с токенами доступа. 2. Повышена надежность алгоритма онлайн-проверки обновлений Antiscan.
-
@eralde @Anna_ @T3Rm0 @Infy С переходом на 5.2 Alpha 4, в веб-интерфейсе контроллера для каждого ретранслятора постоянно отображается оповещение: not found: "user/password/ndw4" [mws#8(certificate) from https://{http/rci}@192.168.11.1:Home/ agent unknown on unknown via browser-direct].

- 3 ответа
-
- 3
-
-
-
@eralde @Anna_ @Test Pilot @T3Rm0 После каждой авторизации в веб-интерфейсе, в логе появляются сообщения: ndm: Command::Setting: insufficient cache for "interface". У меня воспроизводится только после некоторого времени работы роутера. Сразу же после ребута таких сообщений нет. Проверял на KN-1012 с 5.2 Alpha 3.
- 1 ответ
-
- 2
-
-
У меня сегодня тоже проявилась аналогичная ситуация на 5.2 Alpha 3. Все ретрансляторы показались в Списке клиентов. Self-test с контроллера прикрепил далее. @Anna_ @T3Rm0
-
Вы его должны сначала самостоятельно создать. Информация по работе с токенами приведена здесь:
-
В 5.2 Alpha 2 исправлено. Спасибо!
-
Свои подсети добавлять в файлы со списками геоблокировки нельзя. Они будут удалены при автообновлении. Добавьте нужную вам подсеть в список исключений. Или же, найдите список всех подсетей, которые принадлежат приведенной вами ASN, и также их добавьте в исключения.
-
Вероятно, у вас выключено использование пользовательского списка исключений. Включите его: USE_CUSTOM_EXCLUDE_LIST=1
-
Если вы не настраивали сохранение, то будут стираться. Необходимо установить значение 1 для параметров SAVE_IPSETS и SAVE_ON_EXIT: SAVE_IPSETS="1" SAVE_ON_EXIT="1" Важно, чтобы в параметре IPSETS_DIRECTORY был обязательно прописан каталог. Но у вас он уже есть. После перезапуска Антискана у вас запустится автоматическое сохранение каждый 5-й день месяца (5, 10, 15 и т.д. числа), а также сохранение при запланированной перезагрузке (когда вы нажали кнопку "Перезапустить" в мобильном приложении или веб-интерфейсе, или же обновляете прошивку/конфиг роутера). Перезагрузили роутер, и все накопленные адреса восстановятся. В параметрах RECENT_CONNECTIONS_BANTIME, SUBNETS_BANTIME и HONEYPOT_BANTIME установите значение 0: HONEYPOT_BANTIME=0 RECENT_CONNECTIONS_BANTIME=0 SUBNETS_BANTIME=0 И затем перезапустите Антискан.
-
В PORTS указываются только порты вашего роутера. Никаких другие туда вводить не нужно. Там должны быть только 23,80,5443. В PORTS_FORWARED вы указываете порты из правил переадресации портов, которые ведут на ваш сервер. Исходя из скриншота веб-интерфейса и включенных правил, это только 80,443,8443. В HONEYPOT_PORTS не должно быть портов из PORTS и PORTS_FORWARDED. Оставьте только 1000,9090,9903.
-
Тогда указываете PORTS_FORWARDED="80,443,8443" Отлично. Значит у вас будет в конфиге ISP_INTERFACES="eth3"
-
80, 5443 и 23 вписываются так: PORTS="80,5443,23" Порты локальной машины мне не совсем понятны. Это её собственные порты, или же те, которые смотрят в интернет? Покажите, пожалуйста, правила переадресации портов из веб-интерфейса роутера.
