
4e.Guevara
-
Постов
142 -
Зарегистрирован
-
Посещение
-
Победитель дней
1
Тип контента
Профили
Форумы
Галерея
Загрузки
Блоги
События
Весь контент 4e.Guevara
-
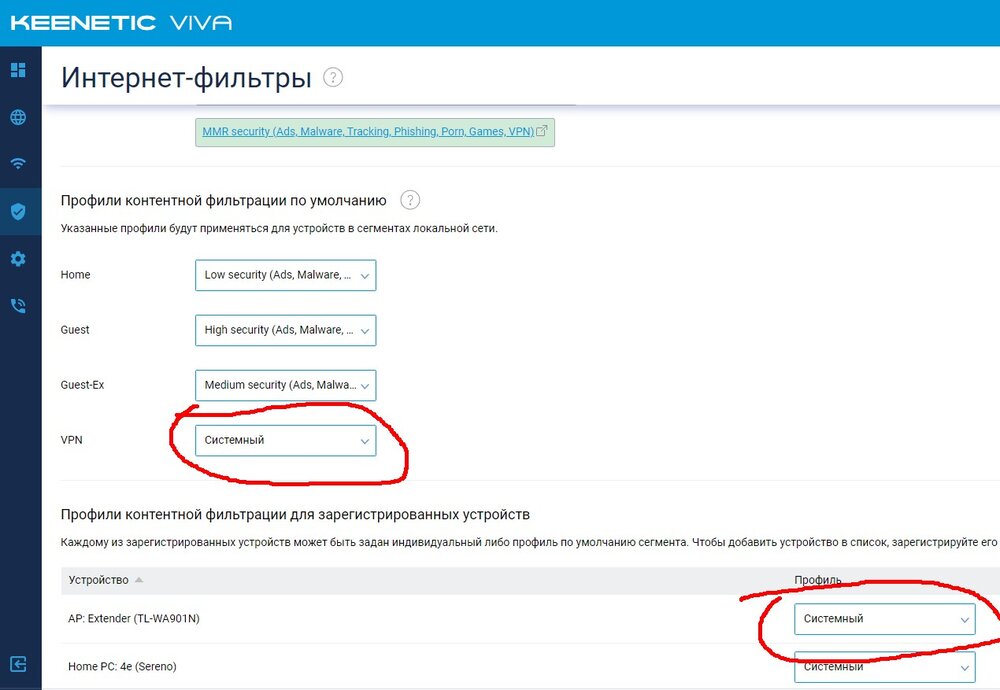
 Ладно, возможно и так, но не совсем. Я предлагаю все таки оставить какую то стандартную реализацию использования провайдеровских днс для назначения их на устройства по выбору без танцев с бубном. А если кому то там нужны транзитные днс или свои днс - без проблем, создаем еще один профиль и было бы очень хорошо, что бы в любой новый профиль втягивались все провайдеровские днс изначально, а уже далее была возможность править из ручками, если там что то не устраивает. Плюс это более логично, чем когда у тебя в профиле устройства будет выбор: свой профиль, Segment defined и потом опять же этот профиль фильтрации, который будет дублировать Segment defined и еще какие профили, что создал пользователь P.S. Вот сразу и вопрос вдогонку по логике Вашей: Как тогда будет присвоить какому то сегменту просто провайдеровские днс??? Как же тогда там может быть Segment defined? Тогда вообще нужно менять реализацию этих профилей
-
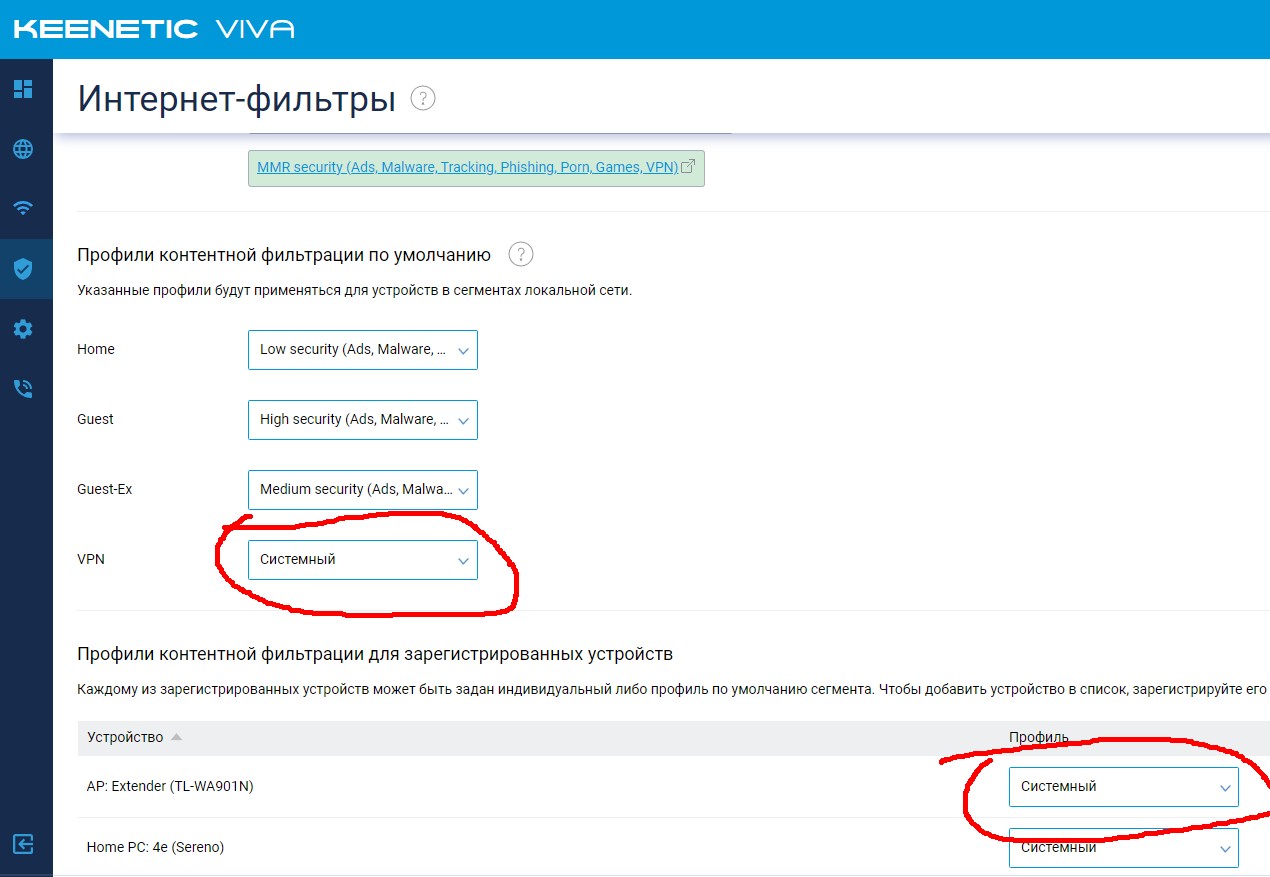
Попытаюсь объяснить более расширенно. Есть у меня сегмент, домашний, которому, допустим, присвоена какая то контекстная фильтрация и меня это устраивает. Но нужно на некоторые устройства из этого сегмента сделать чистый доступ без каких либо фильтров. Что тогда, получается, делать? Создавать отдельный профиль в днс и руками брать прописывать все днс, которые выдает провайдер? А если у меня три входящих интернет-канала и провайдер меняет днс? Или взять тупо гугловские прописывать или как? А если эти гугловские какой то провайдер не пропускает?
-
В таком случае вопрос снят. Тогда будет явно понятно, что запросы будут идти как во всем профиле сегмента, который назначен выше. Только тогда все равно остается вопрос - как тогда будет называться системный профиль в настройках днс??? Там же днс общие, а не для какого то конкретного сегмента. Все равно - либо менять всю логику, либо я не знаю...
-
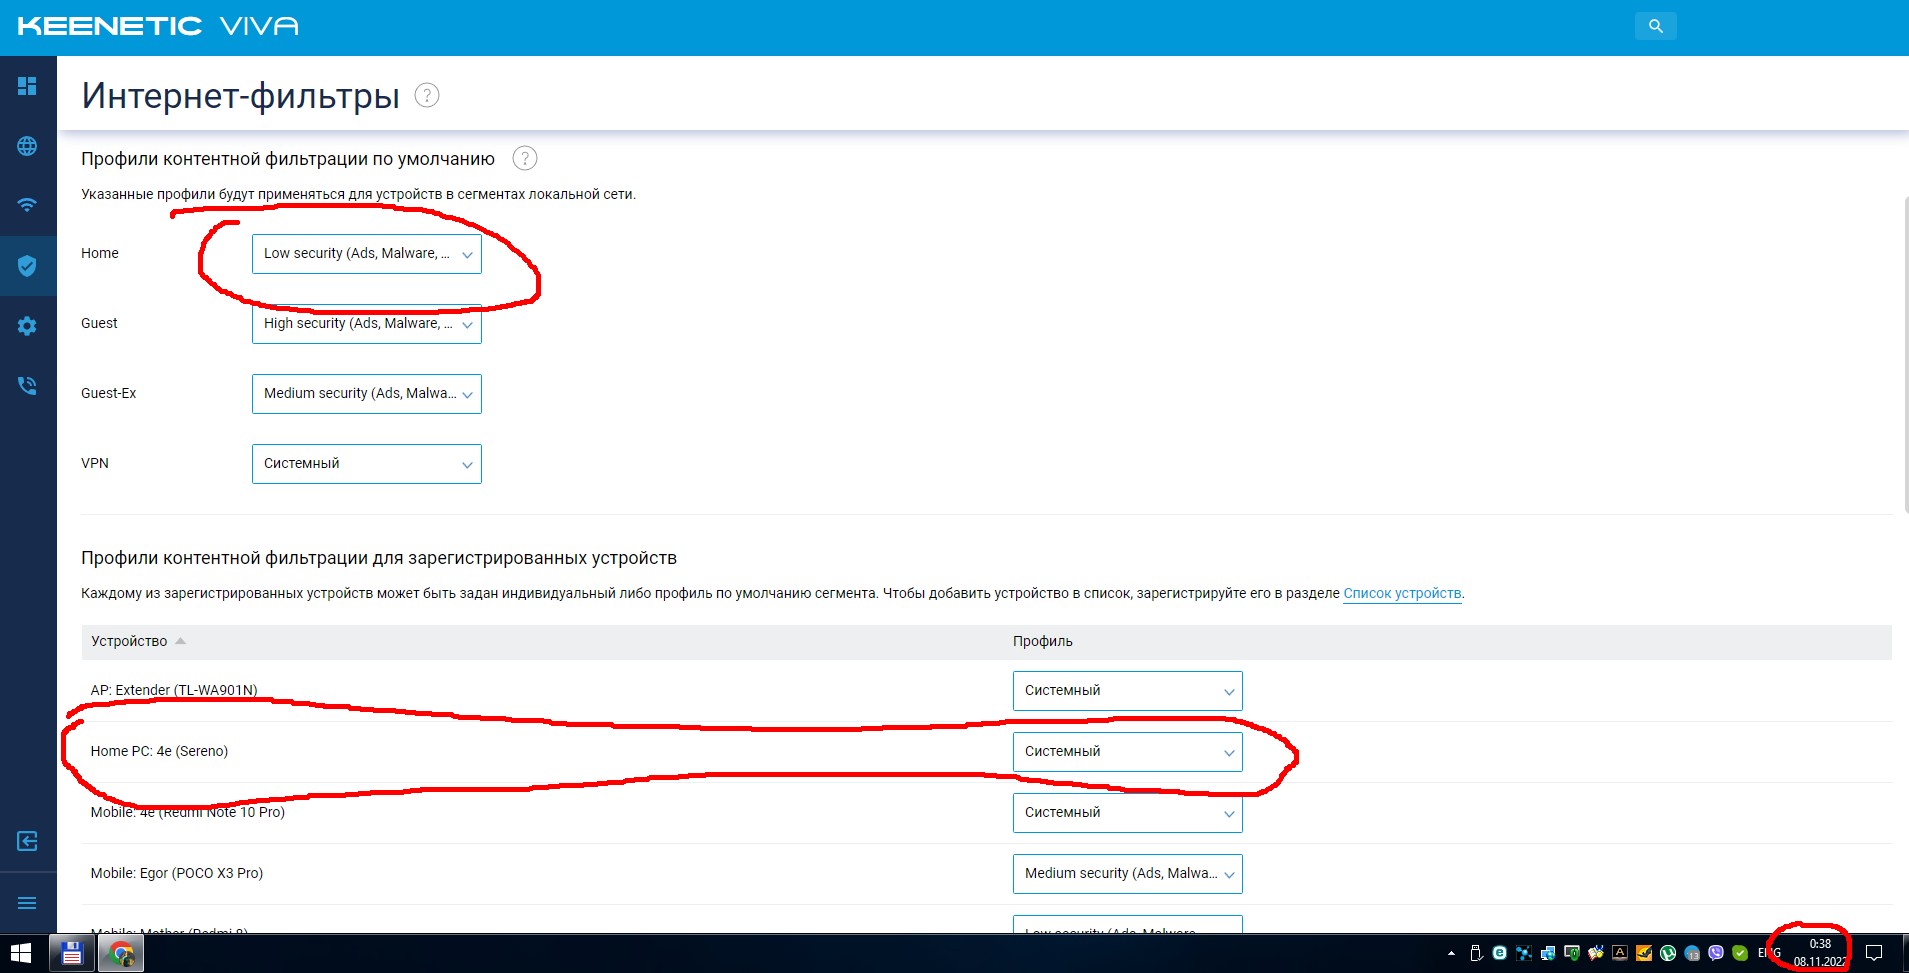
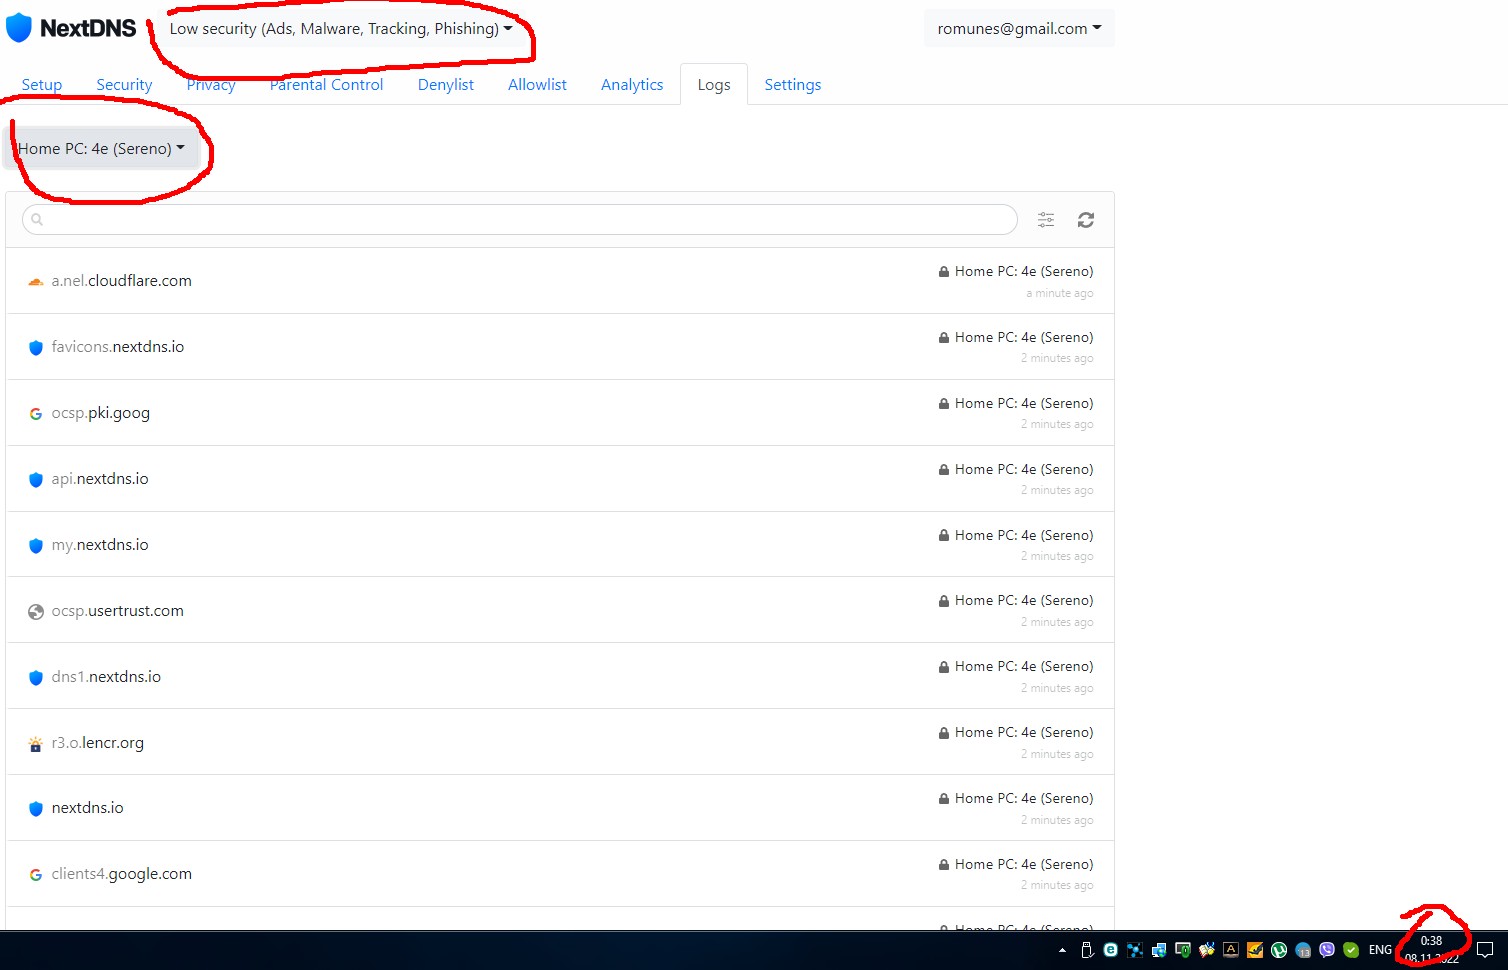
Это есть, если создать еще один профиль днс и там прописать свои. Тогда эта строка создается. А вот на системном профиле перехват включен. Я так понимаю, что бы работали профили контекстной фильтрации. В принципе, теперь, выходит, понятно, почему на системном профиле все равно бежит все через интернет-фильтр. Ну тогда нужно менять логику или описание. Получается, я выбираю системный профиль для какого-нибудь устройства, не подозревая, что там идет перехват и оно все равно его пускает через фильтр. Я же смотрю на этот системный профиль, где четко прописаны обычные днс
-
3.9 b2 - воз и ныне там!!!! Это уже какой то прикол
-
Да, я в курсе
-
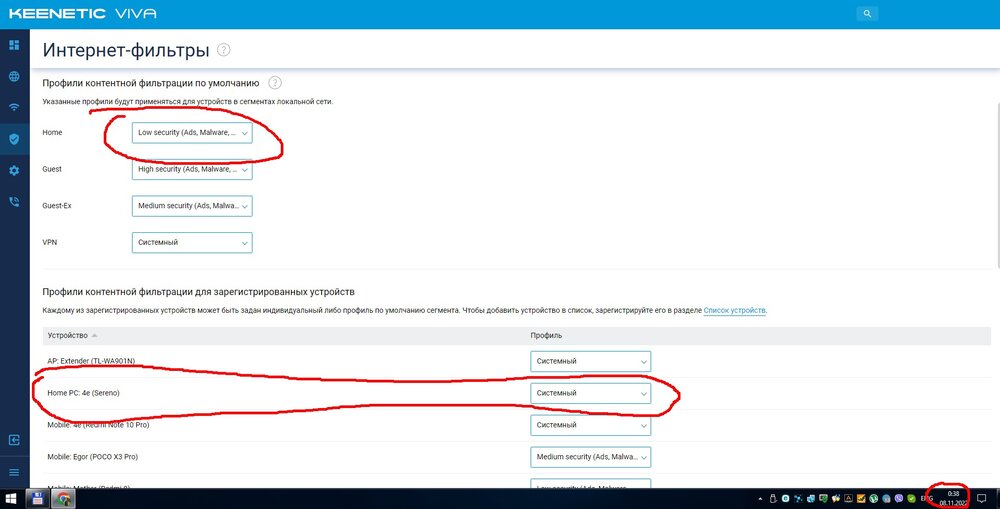
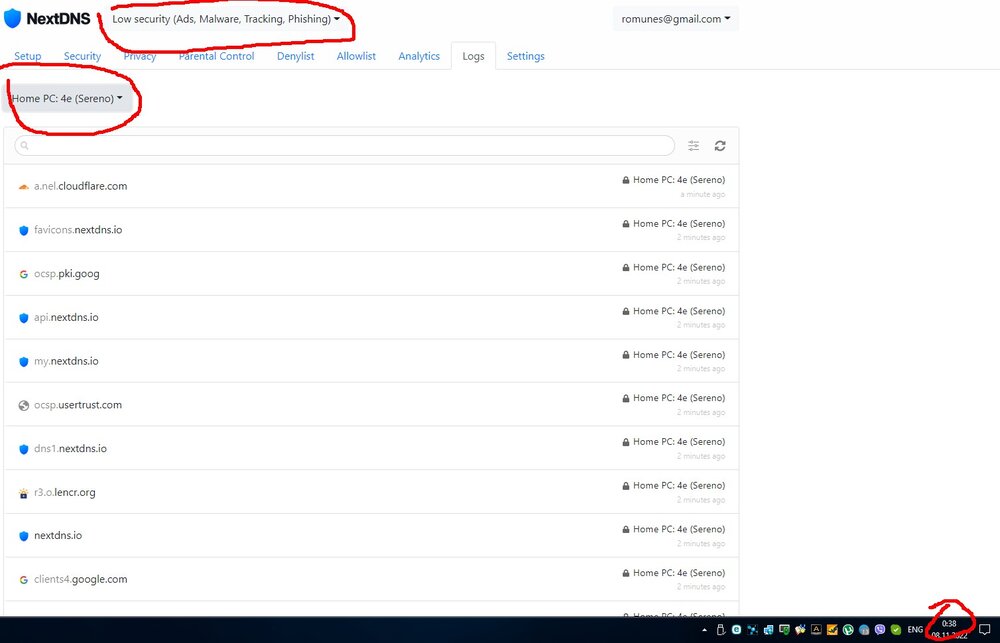
Да, Вы правы. Тоже не досмотрел. Аналогично запросы идут через текущий NextDNS при системном профиле. И 0 реакции от разрабов.....
-
Решил проблему. Сохраните конфиг, откройте его редактором и смотрите в самом низу раздел dns-proxy. У меня в нем затесались записи filter assign от cloudflare и вообще никак не реагировали на то, что я там изменяю что то в интерфейсе. Удалил вручную, загрузил назад в роутер - стало все ходить правильно
-
И все таки да - подтверждаю какие то косяки с фильтрацией. Тема подобная по профилям уже есть тут же, можно в одну свести, думаю. В общем по порядку - заметил, что бат не подгружает некоторые картинки в письмах. Ок, открыл письмо в браузере - та же ситуация. Смотрю, а айпишник не резолвится. Топаю на роутер. Там поднят NextDNS, но на машину с почтовиком стоит профиль "системный". В этом системном профиле отключаю все днс, оставляю 8.8.8.8. Делаю ipconfig /flushdns на всяк - нифига, не прогружаются картинки. Создаю на роутере еще один профиль в днс, прописываю туда тот же 8,8,8,8, назначаю его, делаю ipconfig /flushdns - поехало. Все прогрузилось. Ладно, снова возвращаю системный профиль, делаю ipconfig /flushdns - все, приехали. Ничего не грузится. Что там и как ходит - не понял до конца.
-
Отключите и проверьте. Для WoL достаточно только Wake on Magic Packet
-
А Pattern Match тоже отключено?
-
А вы уверены, что в настройках сетевки не включено Wake On Link?
-
В общем пришел к тому, что очень не хватает этой фичи. Вкратце - часто подключаюсь с телефона к впн-серверу на домашнем роутере. На самом роутере несколько исходящих инет-подключений, включая разные впн. По умолчанию подключение в инет идет по активному на данный момент каналу, а хотелось бы иметь возможность выбора для клиентов впн, через какой канал их выпускать. Как вариант - сделать привязку пользователей, которым разрешено подключаться к роутеру, по IP и далее уже в "приоритетах подключений" создавать политики доступа исходя из этих IP или самих пользователей
-
Хочу апнуть эту хотелку. Действительно очень не хватает
-
Теперь такой вопрос - возьмите телефон и каким-нибудь сканером частот посмотрите реальный канал. У меня был такой прикол. И показывалось правильно именно на главной странице (т.е. реально тот канал, что поставил роутер, а не настройки) . Как решалось - идем в настройки, ставим от балды любой другой канал, применяем, ставим назад тот, что хотим, применяем. Смотрим на главной
-
У меня правильно показывает и 2,4 и 5ГГц. Правда включен WISP и там и там. А что у Вас показывает на главной странице (системный монитор), там где список внутренних сетей? Да, и вот еще сразу что заметил: Это я так неправильно интерпретирую сказанное или имелось что то другое ввиду??? Не вижу никаких выделений

-
Аналогично
-
🤣 Ну тогда предлагаю диаметрально-противоположную функцию 🤪
-
А у кого приходят уведомления о переключении рабочего соединения в неправильном порядке? Сейчас вкратце объясню - имею три поднятых подключения в таких приоритетах: 1) IPoE, 2) PPPoE и отдельно VPN. Все висят на одном порту, т.е. идут через один шнурок. Когда какие то проблемы с магистралью, то ессно валится все. А вот когда оно восстанавливается, то оповещение о переключении рабочего соединения приходят как попало. Например может прийти: 1: переключился на PPPoE, 2: переключился на IPoE, 3: переключился на VPN. Хотя в реале работает на IPoE согласно приоритетам, выставленным в настройках соединений
-
Продублирую сюда, так как в другой ветке никто из разрабов не отписался: P.S. Еще один человек там подтвердил. Выходит, косяк прошивки
-
Сегодня утром обнаружил, что все домашние устройства отвалились от Wi-Fi. Что в 5ГГц, что в 2,4. При этом по шнурку все работало. Сутки прошло после обновления на последнюю 6ю альфу (Viva). К сожалению не было времени снимать логи ибо очень спешил. Просто дернул роутер, поднялось и побежал на работу. Если повторится - обязательно сниму. Ну а пока до сведения
-
6я альфа - не работает
-
5я альфа - то же самое. Что самое интересно - создал на Win10 VPN на ультру - подключается нормально. С вивы на ультру не хочет вообще. Пересоздавал подключение, перегружал и т.д. - ни в какую.