
keenet07
-
Постов
3 906 -
Зарегистрирован
-
Победитель дней
51
Тип контента
Профили
Форумы
Галерея
Загрузки
Блоги
События
Весь контент keenet07
-
Вот тут писал, как можно сделать правила для исходящих в веб-интерфейсе.
-
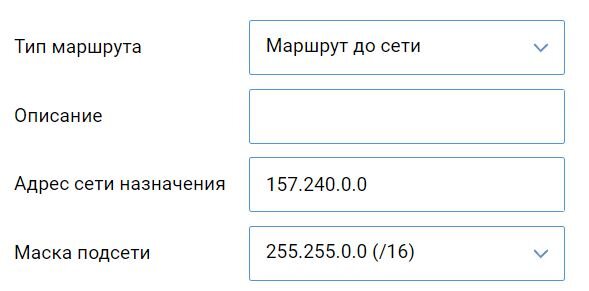
Тут удалить удалить среди статических маршрутов "по умолчанию" http://192.168.1.1/controlPanel/staticRoutes
-
Убрать проводное из маршрутов по умолчанию. Или через приоритеты https://help.keenetic.com/hc/ru/articles/360000521799-Приоритеты-подключений
-
Ну не обязательно до пакетов просматривать. Смотрите с помощью какого-нибудь брандмауэра который сразу показывает процесс инициирующий соединение. Зависит от вашей ОС. Винда у вас, там или что-то другое... Если думаете на хром, то закройте по возможности все остальные сетевые приложения, запустите хром и пооткрывайте сайты которые всегда посещаете. А параллельно наблюдайте в какой момент в логе роутера появится сообщение которое мы обсуждаем.
-
Да не нужно ничего скрывать. Защита работает. WebRTC тут вообще не причем. А то что атаки у вас появились, это зависит от того какие сайты вы посещаете. Либо какие-то установленные программы обращаются по данным адресам. Для начала определите откуда идут запросы на них на самом устройстве.
-
Да вот тут всё написано, если внимательно прочитать. https://ru.wikipedia.org/wiki/DNS_rebinding или вот https://networkguru.ru/dns-rebinding-attack/ Смысл в том что некоторые сайты своем коде имеют ссылки на локальные IP адреса вместо глобальных и с помощью этого могут обращаться к устройствам вашей локальной сети, к которым доступа иметь не должны. А эта защита в прошивке, не дает им этого делать. Для некоторых сайтов такой механизм обращения является необходимым. Например некоторые личные кабинеты банков, которые работают с помощью расширений устанавливаемых в браузер.
-
Если все ваши сайты открываются корректно, то не обращайте внимания на эти сообщения. Эта защита прикрывает вас от данных возможных атак со стороны DNS и хорошо.
-
По-моему их нет, если не стоит галка "Использовать для выхода в интернет" в впн-соединениях.
- 1 ответ
-
- 1
-

-
А что должно было найти? Это такой тип атаки, когда доменное имя обращается на адреса локальных сетей, а не в глобальную сеть. Кинетик видит DNS обращения клиентов подключенных к нему. На какой DNS сервер? И что у вас на роутере в качестве DNS настроено?
-
Первая это, возможно майнер в браузере установился. Проверьте в какой момент сыплет сообщениями. Закройте браузер. Откройте снова и посмотрите в лог не появились ли сообщения об этой ДНС атаке. Если есть, нужно почистить в браузере дополнения или скрипты. Может помочь сброс настроек по умолчанию в браузере, если не жалко сбрасывать. А в целом такие сообщения могут появляться как на некоторые вполне легальные обращения по подобным адресам, так и вредоносные. Подробнее, в любой поисковик забейте эти домены. Там есть все необходимые инструкции.
-
Не знаю как в реальности, но предполагаю, что Классификатор трафика определяет его не по первому отправленному или принятому пакету, а на основе и анализе целой цепочки пакетов. Ну и не только их. По паттернам. И как потом этот уже отправленный трафик заново перенаправлять в другой интерфейс. Что-нибудь может пойти не так. Будет ли это вообще работать...
-
Тогда, возможно вылез какой-то новый баг связанный с опцией "игнорировать DNS провайдера". Вы снимать её не пробовали?
-
Возможно теперь какой-то простой DNS нужно всё же прописывать, он используется для резолва адресов DoH серверов. Раньше просто публичные сервера для этого были прошиты в прошивку. Может быть что-то поменялось.
-
Простого решения этой задачи нет.
-
Ясно, посмотрим что разрабы скажут. Ошибка или появились какое-то нюансы в новой версии. Я её кстати не вижу на альфа-канале. В бета - есть.
-
Шлюз провайдера пингуется? Может просто с DNS проблема. У вас обычный DNS прописан или DoH/DoT?
-
А какое оно было? Тип подключения?
-
Там была ссылка на запрос по реализации того же функционала, что вы предлагали, но уже в большим числом проголосовавших за неё. Но тему видимо удалили. Сейчас есть новая подобная тема, можете поискать в разделе https://forum.keenetic.com/forum/9-развитие/
-
В доках описан весь служебный трафик. Написаны домены серверов с которыми идёт обмен данными. Закрываете всё правилами межсетевого экрана по IP и по протоколам на WAN интерфейсе в CLI. Наблюдаете за трафиком в меню Диагностика - Активные соединения на WAN интерфейсе.
-
И даже это можно заблокировать, если уж очень хочется. Только онлайн обновления прошивки сломаются. Может и не только онлайн.
-
Суммарная нагрузка на процессор не показывает объективную картину. Т.к. только часть блоков процессора отвечает за ускорение.
-
Так это без ограничений. Там может быть какая-то оптимизация. А вот когда в поток пакетов вмешивается шейпер скорость и становится ниже. И пинг закономерно выше.
-
Уже не помню эту тему. Но вот эта ещё осталась.
-