Denis P
-
Постов
1 607 -
Зарегистрирован
-
Победитель дней
37
Тип контента
Профили
Форумы
Галерея
Загрузки
Блоги
События
Весь контент Denis P
-
запросы исходящие от клиентов, а не от самого роутера, plaintext не блокировать а заворачивать на свой резолвер. + блок dot и популярных doh.
-
пока что он есть только для 4110 и на английском языке https://storage.googleapis.com/docs.help.keenetic.com/cli/5.0/en/cli_manual_kn-4110.pdf
-
@Le ecureuil просьба добавить эти подсети https://core.telegram.org/resources/cidr.txt в ntce.json к телеге, в данный момент блок по приложению не работает бан вышеуказанных подсетей в МСЭ дает положительный результат
-
Как же нет, если вы её не показываете?
-
т.е. роутеры пиры должны следовать правилам dns маршрутизации и кинетик выступает в качестве dns сервера на них? пока что к схеме вопросы возникают)
-
Так это вы сейчас про статикроуты, а тема то про новую фичу из 5.0
-
этим клиентам точно назначена политика по умолчанию?
-
установите версию 5.0 и компонент wireguard server, там всё упрощено максимально
-
Переведите giant в режим ретранслятора, в той схеме в которой оно у вас сейчас (со своим dhcp и в качестве роутера) это не реализуемо
-
Было
-
Тогда какой роли вы ожидаете в этой схеме от кинетика?
-
Вы такими загадками говорите, как будто это сверхсекретное оборудование. Но на него вполне себе находятся маны, с первой ссылки в гугле. Скорее всего достаточно перевести устройство в режим клиента, для получения адреса по DHCP
-
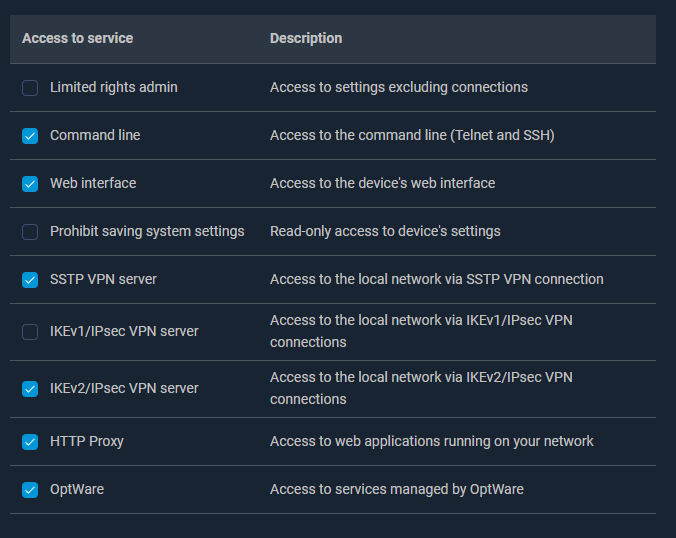
не понимаю какую проблему вы сами себе создали, но полноценно использую как админа учетную запись с другим именем
-
оно никуда и не девалось доступ к веб конфигуратору/cli = права администратора
-
пишите/звоните провайдеру, некоторые блокируют соединения на 443 и другие популярные порты
-
ну известная проблема же, пиру установите "подключаться через" и всё заработает
-
Потому что нужно использовать connect via для пира, в 5.0 это есть и в веб интерфейсе
-
ip http ssl acme get <ваш домен.io>
- 3 ответа
-
- 2
-
-

-
Или в головах.
-
Конечно есть, его конфиг живет на диске, нет диска - нет конфига - нет работающего transmission
-
netlink
-
В ndms вообще не используется iptables для управления netfilter
-
Ни в коем случае, это и есть "entware"
-
И где вы там видите указание создать каталог opkg?
-
Это не ошибка. А косяк в том, что вы зачем-то каталог opkg создали.