vincome
-
Постов
146 -
Зарегистрирован
-
Посещение
-
Победитель дней
3
Тип контента
Профили
Форумы
Галерея
Загрузки
Блоги
События
Весь контент vincome
-
 Это слишком жесткая настройка, и нет никакой отказоустойчивости. Если узел указанный жестко по мак на других узлах выпадет из сети, то и все узлы настроенные на него отвалятся, и все каскадом рухнет вслед. Интересует именно приоритет узлов для wifi mesh, что-бы точка выбирала из настроенных в порядке приоритета.
-
Это нужно и когда часть по проводам а часть по воздуху.
-
Написал в ЛС
-
Писал письмо, но ни ответа ни привета )\(
-
Не баг, а штатное задокументированное поведение. В системном профиле днс обязательно должны быть. Не шифрованные серверы. Ядро роутера для резолва системных адресов (адрес впн это тоже системный) идеет только через обычные днс. Если вы убираете все нешифрованные, то начинаются проблемы. Также при работе днс в расчет берется наиболее быстрый днс сервер.это везде так.
-
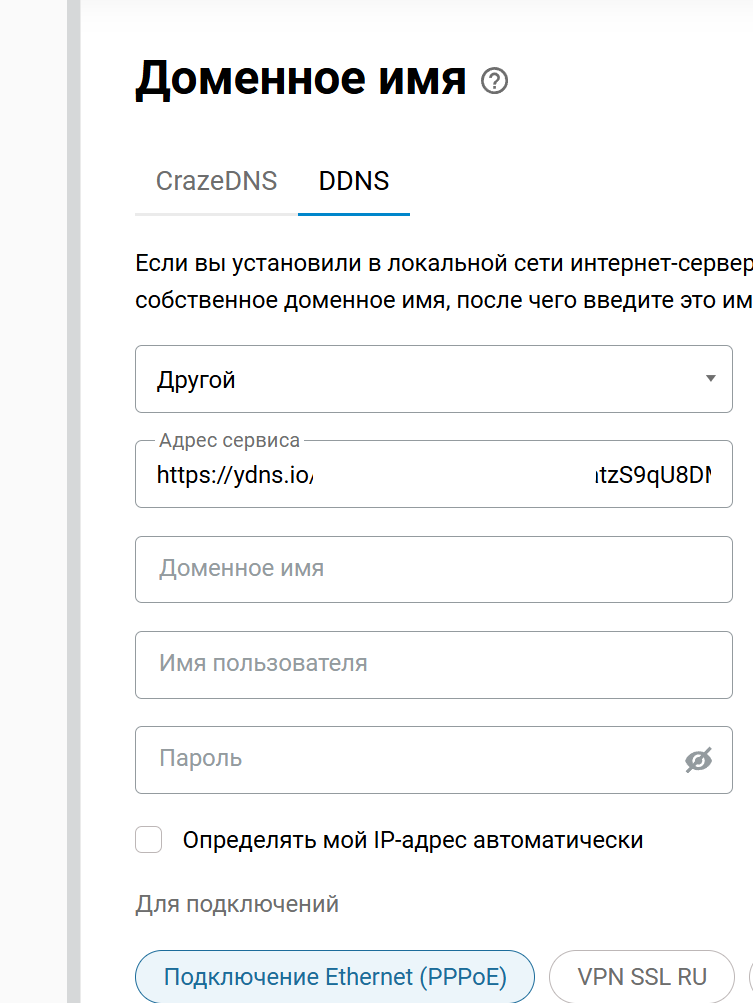
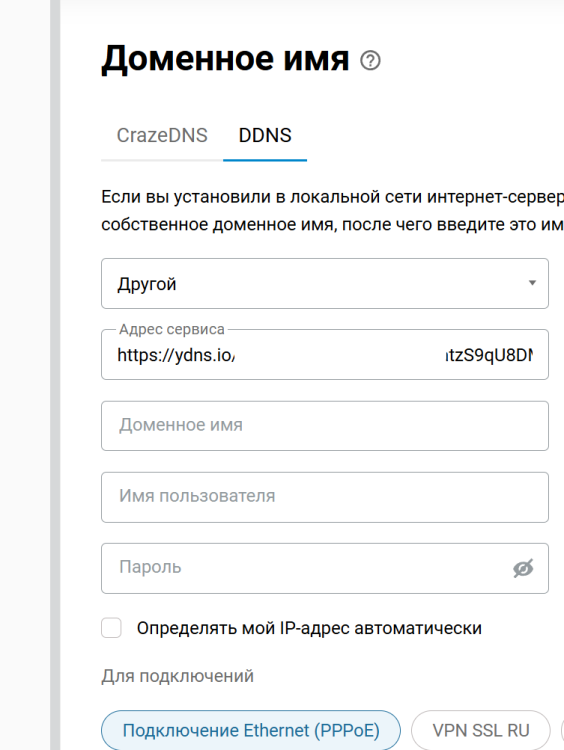
Единственное хотелось чтобы можно было сделать несколько записей для DDNS сервиса, к примеру если есть несколько провайдеров на входе (2й лан, модем) и тд
-
При наличии у регистратора API ссылок для обновления A записи то это уже есть такой функционал. А без функционала API у регистратора сделать это невозможно.
-
Один из вариантов возникает необходимость доступа разных пользователей в разные внутренние сегменты. Сейчас это можно сделать тоже, через базовый компонент Wireguard, но значительно сложнее при конфигурировании, и знании cli
-
-
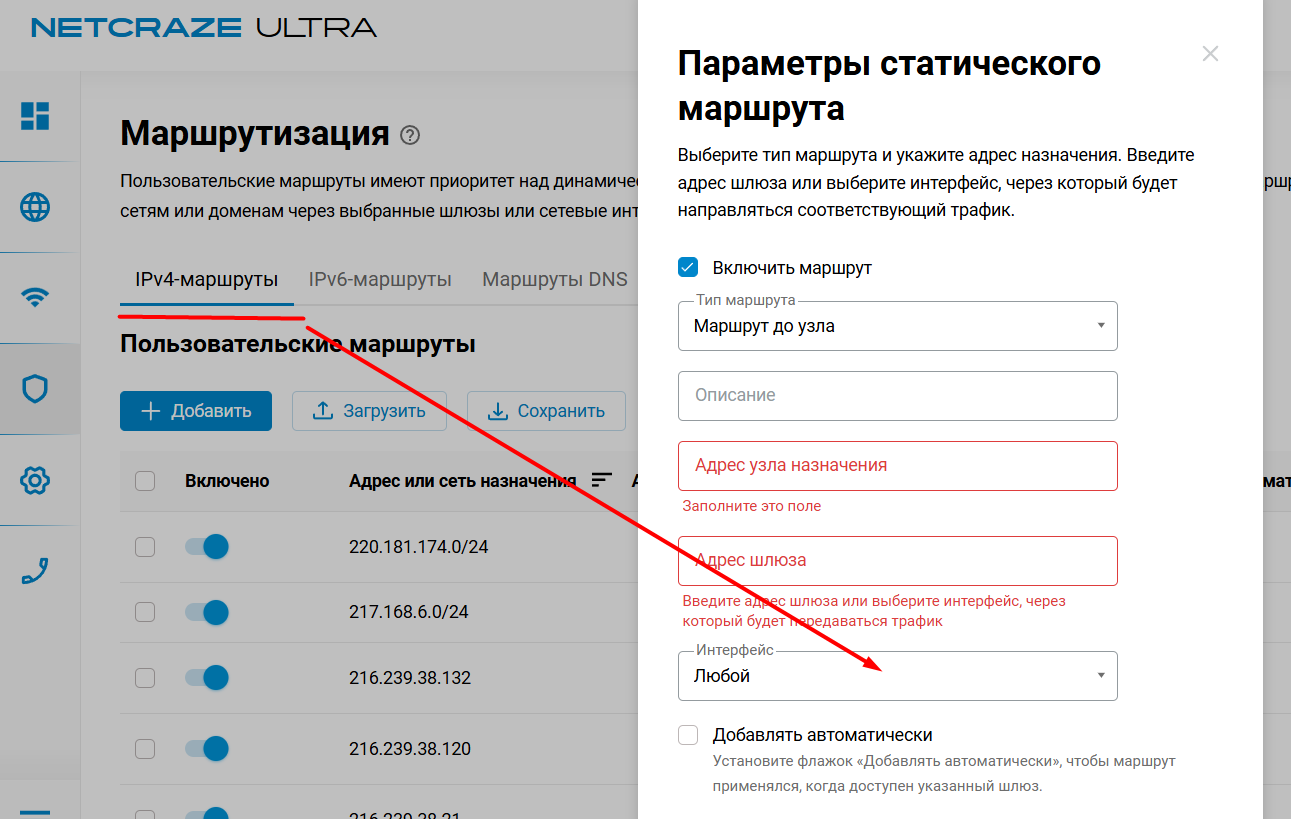
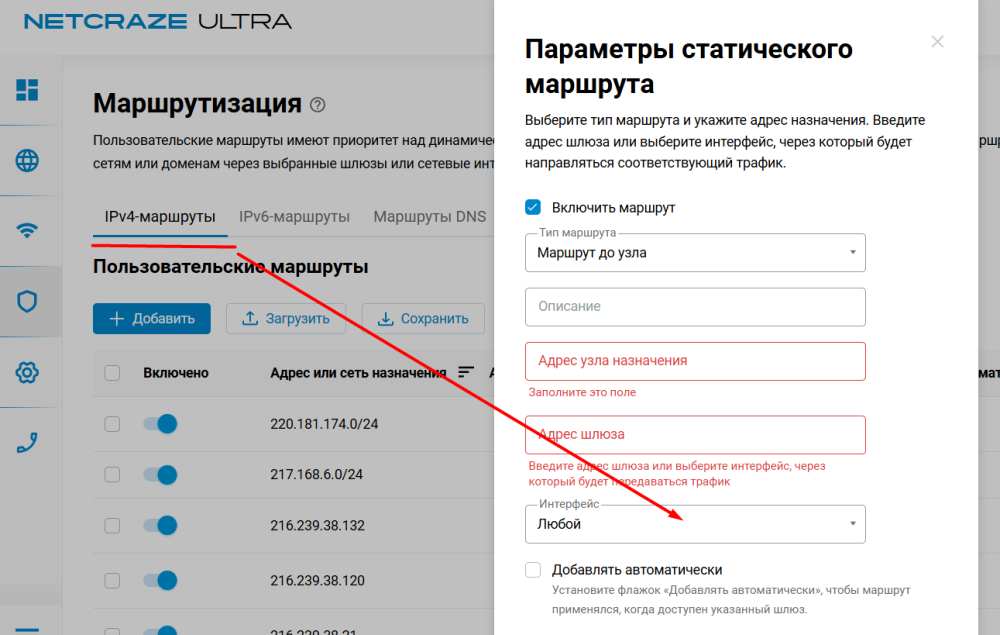
Аналогично чтобы в доменной маршрутизации тоже можно было выбрать не отдельный интерфейс, а политику, через которую отправлять трафик. Вот тут добавить возможность выбирать не только интерфейс, но и политику.
-
Статическую маршрутизацию по назначению, но не через 1 интерфейс, а через группу интерфейсов (политику). по аналогии с обычным роутингом, ip route 8.8.8.0 255.255.255.0 Wireguard0 auto Вот такой роутинг хотим ip route 8.8.8.0 255.555.255.0 PolycyX auto но через политику с несколькими интерфейсами внутри с приоритетами без Entware.
-
Сюда и можно написать. В этом разделе форума.
-
Если бы это реализовали, то это была бы бомба.
-
Увы, но это не реализовано.
-
Вы честно предлагаете такой костыль? Добавлять в исключение все домены заканчивающиеся на x.com? (x.com и yandex.com в данном случае просто красивый пример показывающий проблему) А не реальное простое изменение регулярного выражения для исправления с *<домен> на (<домен>|*.<домен>) p.s. регулярка написана утрировано
-
Но наверное самое правильное видится решение для реализации это, так это дать возможность указать в маршруте не только интерфейсы, но и политики. Вот тогда это будет огонь.
-
А кто вам мешает настроить 1 маршрут через 2 интерфейса? 2 раза добавить маршрут через разные интерфейсы. Не взлететь может наверное только из-за количества. У меня около 30 маршрутов в офисы и 3 впн на 3 разных входа в локальную сеть фирмы, и все успешно переключается при падении какого то узла.
-
Настроить PingCheck на них. Маршрут настроить через оба подключения.
-
Автор скорее всего имел ввиду в разделе DNS маршрутизации возможность сменить массово интерфейс.
-
Если это реализуют, то это будет просто бомба. Сразу можно начать кардинально менять архитектуру Меш сети.
-
Технически проблем быть не должно. Но это уже маркетинговое и коммерческое решения. Это уменьшит покупки моделей со встроенными модемами. Это как решение не включать режим роутера в Бадди, но там бы вырос спрос на модель, но увы.
-
Нет, вы немного не так поняли вопрос. У человека отваливается маршрутизация по доменам если добавит дополнительный днс сервер для определённого домена. При этом днс продолжает работать везде кроме днс маршрутизации.
-
Что значит кастомный DNS? Отдельный DNS сервер для отдельного домена, в настройке Интернет-фильтрации? Тогда странно, у меня для RU зоны настроен Яндекс, и списки для ru доменов работают.
-
Так все равно все завязано на маркеры. Сейчас проверяется отсутствие маркера. Добавить проверять другие маркеры по политикам даст возможность привязывать свои ipset к политикам.