
kda2495
-
Постов
77 -
Зарегистрирован
-
Посещение
Тип контента
Профили
Форумы
Галерея
Загрузки
Блоги
События
Весь контент kda2495
-
5.1.7: Окт 10 23:12:41 ndhcpc GigabitEthernet0/Vlan4: received ACK for ip from Шлюз lease 300 sec. Окт 10 23:12:52 ndm Dns::Manager: updating DNS-over-TLS servers addresses. Окт 10 23:15:12 ndhcpc GigabitEthernet0/Vlan4: received ACK for ip from Шлюз lease 300 sec. Окт 10 23:15:22 ndm Dns::Manager: updating DNS-over-TLS servers addresses. Окт 10 23:17:42 ndhcpc GigabitEthernet0/Vlan4: received ACK for ip from Шлюз lease 300 sec. Окт 10 23:17:52 ndm Dns::Manager: updating DNS-over-TLS servers addresses. Это нормальное поведение? Если Игнорировать DNS провайдера включено - тогда такой проблемы нет. Будут ли проблемы загрузки сайтов, если открытие придется на Dns::Manager: updating DNS-over-TLS servers addresses? Использую DoT от Google (8.8.8.8, 8.8.4.4 + dns.google).
-
А если arslanovchess.com тоже добавить в отдельный список маршрутизации, но выбрать стандартный интерфейс для него?
-
То есть помимо доменных имён сайтов можно добавить и диапазоны IP типа 91.108.56.0/22 в список DNS для маршрутизации?
-
route ADD 91.108.56.0 MASK 255.255.252.0 172.16.0.2 :: rem Telegram После :: rem указываете комментарий и при импорте он подтянется.
-
В поддержку asc задал вопрос, когда получу ответ - пришлю сюда)
-
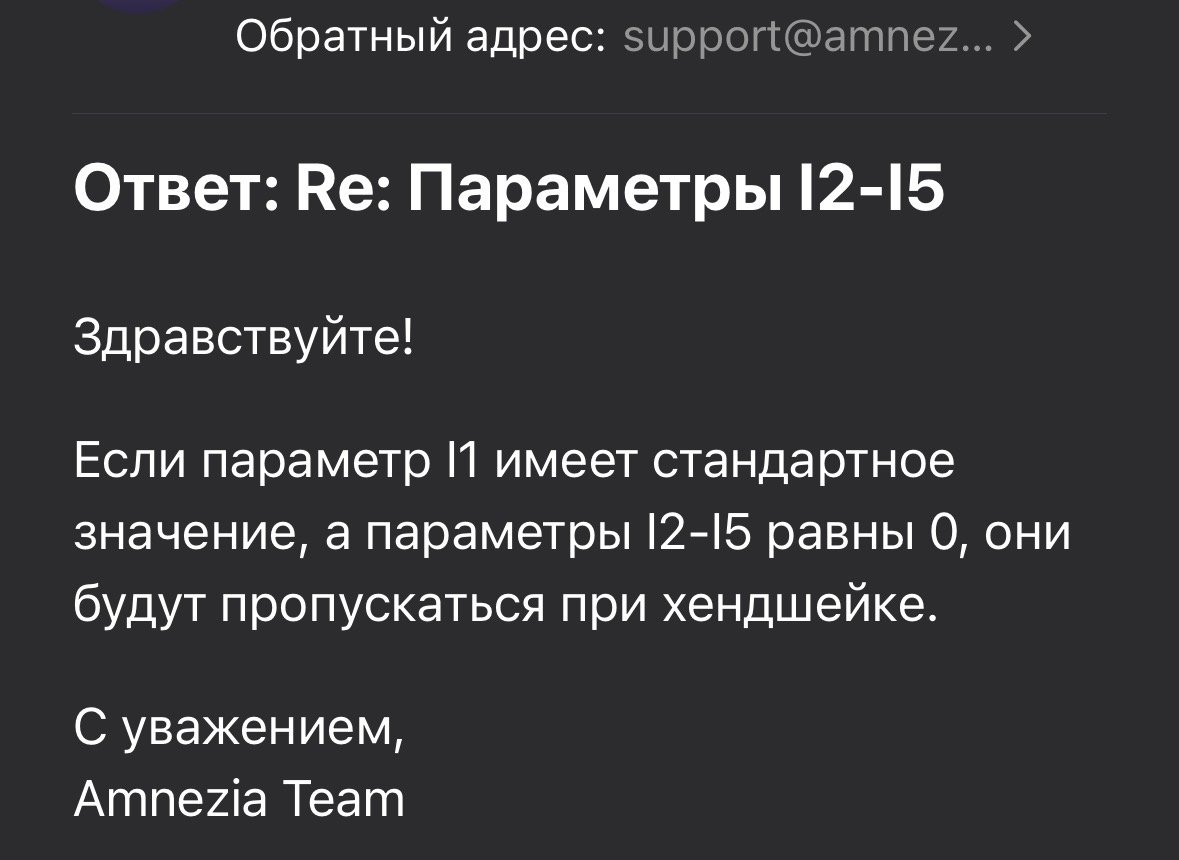
А можно сделать правило, что если эти значения равны 0, то они не копируются в ASC параметры, а принимают пустое значение, будто их и нет и игнорируются? S1-S4 проходят же нормально) В инструкции по приведённой Вами ссылке под описанием параметров есть сноска: При нулевых значениях всех параметров поведение идентично WireGuard — это облегчает «мягкий» переход. То есть по факту, если какое-то из значений равно 0, то оно просто игнорируется.
-
"Wireguard1": invalid I2 value. При этом при добавлении конфигурации с такими же параметрами в приложение AmneziaWG все проходит без ошибок. Ошибка минорная, но можно чуть подправить, некоторые конфигурации по-умолчанию генерируются с этими параметрами равными 0. Вот пример конфигурации: [Interface] PrivateKey = *** Address = 172.16.0.2/32 DNS = 8.8.8.8, 8.8.4.4, 2001:4860:4860::8888, 2001:4860:4860::8844 MTU = 1280 Jc = 8 Jmin = 40 Jmax = 70 S1 = 0 S2 = 0 S3 = 0 S4 = 0 H1 = 1 H2 = 2 H3 = 3 H4 = 4 I1 = <b 0xc (далее QUIC) I2 = 0 I3 = 0 I4 = 0 I5 = 0 [Peer] PublicKey = bmXOC+F1FxEMF9dyiK2H5/1SUtzH0JuVo51h2wPfgyo= AllowedIPs = 0.0.0.0/0, ::/0 Endpoint = engage.cloudflareclient.com PersistentKeepalive = 15
-
При вводе show interface WifiMaster0 stat в CLI постоянно ошибки rxerrors на сети 2.4 ГГц: "rxpackets": 6407, "rx-multicast-packets": 0, "rx-broadcast-packets": 0, "rxbytes": 1202173, "rxerrors": 295304, "rxdropped": 0, "txpackets": 7584, "tx-multicast-packets": 0, "tx-broadcast-packets": 0, "txbytes": 3106202, "txerrors": 0, "txdropped": 0, "timestamp": "180230.392522", "last-overflow": "0.000000", "prompt": "(config)" На 5 ГГц такой проблемы нет. Также проблема наблюдается на актуальной стабильной 5.0.11.
-
Управления DoT/DoH, как и другими DNS, введенными вручную, до сих пор нет. А было бы полезно.
-
Использую в связке с DoT в виде FQDN (dns.google + dns.google). Работает нормально, проблем не замечал.
-
Я правильно понимаю, что этот баг наблюдается только при использовании маршрутизации через KeeneticOS? Если маршрутизация идёт через Entware с MagiTrickle, то бага не будет? Или к localhost всегда обращение с задержкой?
-
Спасибо, получилось. Для поиска добавлю, что конфигурация находится по пути: \opt\var\lib\magitrickle\config.yaml
-
Провайдер Ростелеком. Подключение через PPPoE, включение MagiTrickle ломает IPv6 на устройствах. На роутере он остается, а на устройствах нет, не могли бы исправить?
-
Keenetic Giga KN-1012. Откатился на 4.3.7 LTS. Теперь вопрос, как мне добавить компонент Протокол IPv6 (или любой другой)? Канала LTS нет в выборе (может есть какая-то команда в CLI?). Для добавления компонентов предлагает обновиться до 5.0.10, но там компонент Протокол IPv6 уже встроен и его нельзя выбрать.
-
Я альфу ставить не хочу, но хочу сделать конфигурацию "на будущее" так сказать))
-
Подскажите, параметры <t><r 16>, к примеру, поддерживаются? Если их добавить в конец I1, конфиг успешно запустится?
-
Здравствуйте! Как можно настроить правила в Magitrickle, чтобы весь трафик шёл через туннель?
-
Часто случается так, что при поднятом подключении (AWG) через некоторое время перестают открываться домены, внесенные в MagiTrickle. С подключением все в порядке. Помогает либо перезапустить демон magitrickle, либо переключить что-нибудь в веб-интерфейсе MagiTrickle и нажать сохранить. И подскажите, пожалуйста, можно ли wildcard правила делать в формате *site*? Или только как в примере *site.com? Спасибо!
-
До 5.1 еще далеко, а сегодня массово провайдеры заблокировали AWG 1.0) Нельзя ли в 5.0 добавить AWG 1.5? Пока пользуюсь пакетом opkg, но хотелось бы вместе с реализованной поддержкой маршрутизации по доменам и AWG 1.5 получить) В любом случае, спасибо разработчикам!
-
Здравствуйте! У меня сгорел WAN-порт во время грозы, вместо него настроил порт LAN, сам WAN отключаю, так как в журнале устройства из-за него много ошибок. Если меняю настройку Band Steering, то порт WAN из состояния Выкл, переходит в Авто. Баг некритичен, но неплохо было бы доработать, чтобы не включался. Спасибо!
-
Спасибо, но тогда возникает 2 вопроса: 1. У меня 34 маршрута, как их вставить в cli все разом, а не по одному? 2. Как в блоке добавить, чтобы проставлялся тумблер Эксклюзивный маршрут?
-
При добавлении маршрутов из .bat-файла, добавляются маршруты и было бы удобно реализовать подтягивание описания маршрута из .bat-файла, чтобы, к примеру, определять по описанию к какому сайту относится тот или иной маршрут.
-
Порт меняется в случае неудачного подключения, как я понимаю. А нужно, чтобы менялся просто при включении/выключении туннеля. Сейчас он меняется, если перезагрузить роутер.
-
Необходимо реализовать смену порта прослушивания при включении/выключении конфигурации Wireguard. Сейчас, если выключаю и включаю Wireguard-подключение, порт прослушивания остается тот же, хотя при использовании официального Wireguard-клиента происходит смена порта прослушивания при каждом подключении к Wireguard.