
dchusovitin
-
Постов
142 -
Зарегистрирован
1 Подписчик

Достижения dchusovitin

Продвинутый пользователь (3/6)
63
Репутация
-
Открыть в браузере и проверить, желательно в инкогнито режиме (особенно если другой пользователь используется). Вероятнее дело в правах доступа, пользователь должен иметь доступ к папке и к родительским (минимум чтение). В качестве теста можно включить "Игнорировать права доступа". https://support.netcraze.ru/ultra/nc-1812/ru/18488.html
-
HydraRoute умеет это, смотрит за 53 портом (не меняя ip) и есть некий анализатор SNI. Заблокировать 853 порт (tcp/udp), 443 порт (quic), публичные DoH/DoT по готовым списками доменов и ip (hagezi, например), еще помнить про Encrypted SNI и т.п. Можно скрестить с mihomo (и прочими аналогами), где есть свой сниффер трафика. CDN запихнуть туда, остальное по DNS/IP (ipset) маршрутизации. И прочими инструментами, в зависимости от задач. У каждого способа есть свои недостатки и особенности, идеала не будет. Надо вопрос задать - сколько готовы убить времени на настройку и действительно ли это важно
-
Жутко раздражающая вещь, если хотя бы один из диапазонов wifi отключен. Заходишь в "Точки доступа", где сейчас по три кнопки вкл/выкл у каждой сети (не считая трех других переключателей). Без уведомления этого не понять, что 2.4 отключен Тоже самое в сегментах.
-
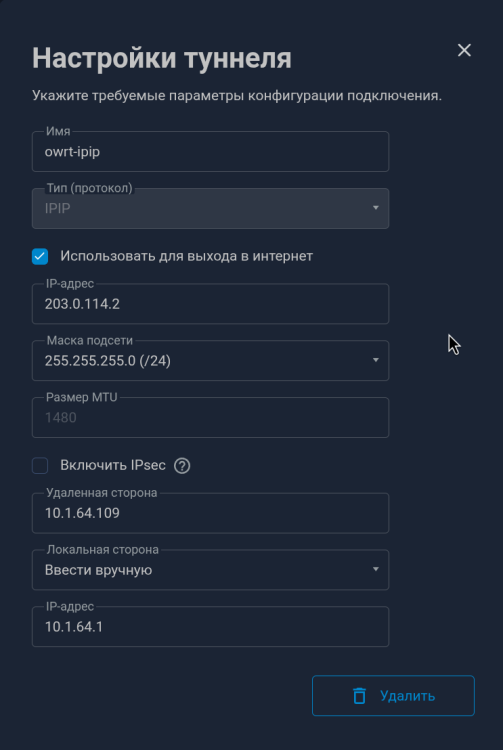
Кинетик: 64.1 (кинетик), 64.109 (openwrt) В МСЭ разрешить пинги на интерфейсе owrt-ipip (для пинга с owrt) OpenWrt: Должны пинговаться с обоих сторон. Потом можно фаерволл openwrt перевести в ACCEPT, для теста. Или настроить зону и т.д. На обычном сервере проще через networkd или cli настроить, главное помнить про iptables, forward и т.п.
-
Скрестил свои настройки со способом Leshiyart, заработало. Изначально proxmox, виртуалки в отдельном сегменте с vlan 64. Добавил vlan (65) к нужному порту, только пришлось адаптировать под порт (10G порт 1812, без указания switchport), будет как новое ethernet подключение с vlan: interface XGigabitEthernet0/Vlan65 description openwrtGW dyndns nobind security-level public ip address 192.168.6.2 255.255.255.0 ip dhcp client hostname Keenetic-1010 ip dhcp client dns-routes ip mtu 1500 ip global 8045 ip no name-servers up ! ip route default 192.168.6.1 XGigabitEthernet0/Vlan65 Виртуалке добавил два интерфейса: net0 (vmbr0 с vlan 64, wan интерфейс, получает IP из сегмента), net1 (vmbr0 с vlan 65, lan интерфейс, гейт для кинетика). И конфигурация OpenWrt: # /etc/config/network config device option name 'br-lan' option type 'bridge' list ports 'eth1' config interface 'lan' option device 'br-lan' option proto 'static' list ipaddr '192.168.6.1/24' option ip6assign '60' config interface 'wan' option device 'eth0' option proto 'dhcp' config interface 'wan6' option device 'eth0' option proto 'dhcpv6' @ZiZi Удалить и сделать повторно Примера должно быть достаточно. Больше мучался с китайским свичом и не мог понять как настраивается 5-й порт на устройстве через cli.
-
Как альтернативу, можно использовать IPIP туннель (кинетик -> виртуалка), теряется 20 байт на заголовки. В некоторых случаях может быть удобнее. Каждый туннель (ipip) можно пустить через нужный интерфейс (на вм), на кинетике выбрать что и куда пустить (через какой ipip).
-
Тест похоже не особо удачный, что-то нажали или сам отвалился. Лог вывелся один раз (видно строку ввода новой команды "config >"), без логов в live режиме. На скриншоте и в тексте.
-
Обычно там не много сообщений, толку от кучи сообщений. Другого клиента переподключите (вкл-выкл wifi), в вебе любую настройку сохранить (или авторизоваться) и появятся. Перед отвалом появятся сообщения (если успеют дойти).
-
Да, с большим шансом. Точнее, роутер в последний момент должен успеть отправить журнал. На поддержку конечно лучше ориентироваться, даже если совет кажется банальным/странным. Дойдете и до этого способа.
-
Минут 5+ подождать, может оживет. И пальцем в небо, вытащить-вставить ethernet кабель или wifi через кнопку вкл/выкл. Возможно очнется после внешних воздействий. А дальше syslog, комп подключить по проводу, установить спец. софт, чтобы получить отладочную информацию. Такой скорее путь предложат, если подчерккуть, что и по кабелю проблемы с доступом. Но лучше я не буду им мешать
-
Потому что сделали перезагрузку, после нее вся нужная информация сбрасывается. Они там просто ничего не увидят. И явно не описали проблему, либо какими-то кусками. Нужно дождаться когда роутер отвиснет (не перезагружая) и снять селф-тест. Либо удаленно подключиться и смотреть, вдруг он живой и сам отвиснет. Сами подключаетесь к роутеру, а люди на месте просто запускают закачку в стиме. Можно еще в открыть лог (диагностика - показать журнал), или вы удаленно или люди на месте, запустить тест, часть нужной информации может появиться, перед тем как роутер "зависнет". Более-менее простые способы. Лучше скинуть ссылку на эту тему или лучше описать проблему, и как снимали диагностику (после перезагрузки).
-
Всем клиентам и все отваливаются? Ну это точно не косяк с драйвером, биосом, либо перегревом адаптера. Эти проблемы можно найти в большинстве тем про мини-ПК (от этого или другого производителя).
-
Схожая тема, без особой активности. Самим резервные варианты готовить.
- 1 ответ
-
- 1
-
-
Новые служебные адреса динамические, т.е. для каждого устройства свои? Попробовал 5.1.3 (превью, сюда тоже выкатили) и адреса отличаются от указанных выше, 198.51.100.37 и 2001:2::c633:6425
-
На 5.1.0+ не заметно проблем. Либо было исправление, либо какие-то "внешние факторы" влияли.