
Drafted
-
Posts
40 -
Joined
-
Last visited
-
Days Won
1
1 Follower

Drafted's Achievements

Member (2/6)
38
Reputation
-
Поддержка подключения по IPv6 к серверу Wireguard
Drafted replied to Vladislav Kravchenko's question in Развитие
Короче, пока предлагаю такой костыль чтобы рулить IPv6 пирами из UI: Ставим entware если нет и устанавливаем: opkg update opkg install wireguard-tools Создаем хук 010-wg-endpoint.sh в /opt/etc/ndm/iflayerchanged.d/ с таким содержимым: #!/bin/sh [ "$1" = "hook" ] || exit 0 case "$layer/$level" in conf/running|link/pending|link/running) ;; *) exit 0 ;; esac case "$system_name" in nwg*) ;; *) exit 0 ;; esac i=1 while [ "$i" -le 5 ]; do sleep 1 LD_LIBRARY_PATH= /bin/ndmc -c "show running-config" | awk -v iface="$id" ' $1 == "interface" { active = ($2 == iface) } active && $1 == "wireguard" && $2 == "peer" && match($0, /\([^()]+\)$/) { print $3, substr($0, RSTART + 1, RLENGTH - 2) } ' | while read -r peer endpoint; do [ -n "$peer" ] || continue /opt/bin/wg set "$system_name" \ peer "$peer" \ endpoint "$endpoint" 2>/dev/null done i=$((i + 1)) done Обязательно даем права на выполнение: chmod +x /opt/etc/ndm/iflayerchanged.d/010-wg-endpoint.sh После этого указываем endpoint в скобках в названии пира и передергиваем туннель. Скрипт автоматом подменит endpoint на значение из скобок. В скобках можно указать в т.ч. домен c AAAA записью. Очень надеюсь что разработчики в скором времени сделают нативную поддержку.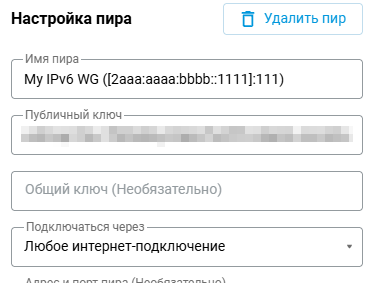
-
Поддержка подключения по IPv6 к серверу Wireguard
Drafted replied to Vladislav Kravchenko's question in Развитие
5.2 Alpha 11. До сих пор нельзя указать IPv6 endpoint пира. И самое грустное что при указании домена с AAAA записью кинетик все-равно выбирает A. -
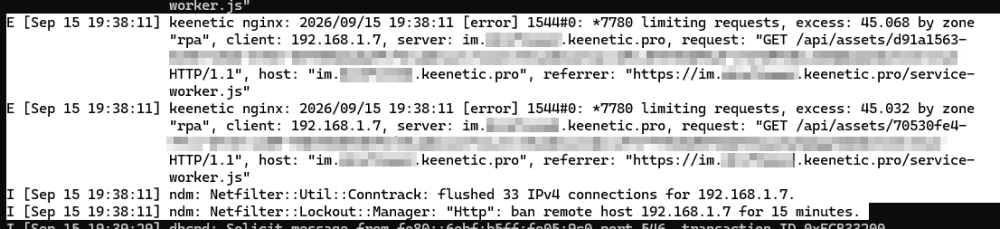
Приветствую! Использую Immich через HTTP Proxy Keenetic и роутер очень часто блочит клиентов при прокрутке галереи. Воспроизводится на KeeneticOS 5.2 Alpha 9. Пожелание: сделать request rate protection настраиваемым для каждого HTTP Proxy. Насколько я знаю в NGINX это можно сделать через limit_req и limit_req_zone, было бы хорошо дать возможность настраивать burst и/или rate для каждого отдельного взятого прокси.
-
Сейчас статические DNS записи добавляются только через cli: ip host DOMAIN IP_ADDR А чтобы посмотреть список уже добавленных записей надо либо качать startup-config.txt и искать их в нем, либо высматривать их в выводе show dns-proxy в длинной строке, среди множества другой информации. Просьба: сделать редактирование записей через интерфейс, например в разделе Интернет-фильтры -> Статические записи. Это кстати даст возможность блокировать доступ к определенным сайтам прямо из UI. Вроде тут часто просят этот функционал.
- 1 reply
-
- 5
-
-
Тоже столкнулся с этим на новом Racer KN-4010. Флеша в 128 Мб должно быть достаточно, а opkg никак не поставить из-за отсутствия компонента "Модули ядра для поддержки файловых систем" в прошивке. Пожалуйста, включите его в прошивку для 4010 🙏
-
ipset-dns для выборочного роутинга
Drafted replied to Александр Рыжов's topic in Каталог готовых решений Opkg
-
Поддержка подключения по IPv6 к серверу Wireguard
Drafted replied to Vladislav Kravchenko's question in Развитие
4.3.1 Preview похоже без изменений: IPv6 адрес нельзя указать в endpoint пира, ни через CLI, ни через UI. @Le ecureuil Простите, что тревожу: можно с этим что-то сделать? Хотя бы через CLI. -
KeenDNS домен периодически резолвится с АААА записями
Drafted replied to Drafted's question in Обмен опытом
Спасибо! Вроде теперь все ок! -
KeenDNS домен периодически резолвится с АААА записями
Drafted replied to Drafted's question in Обмен опытом
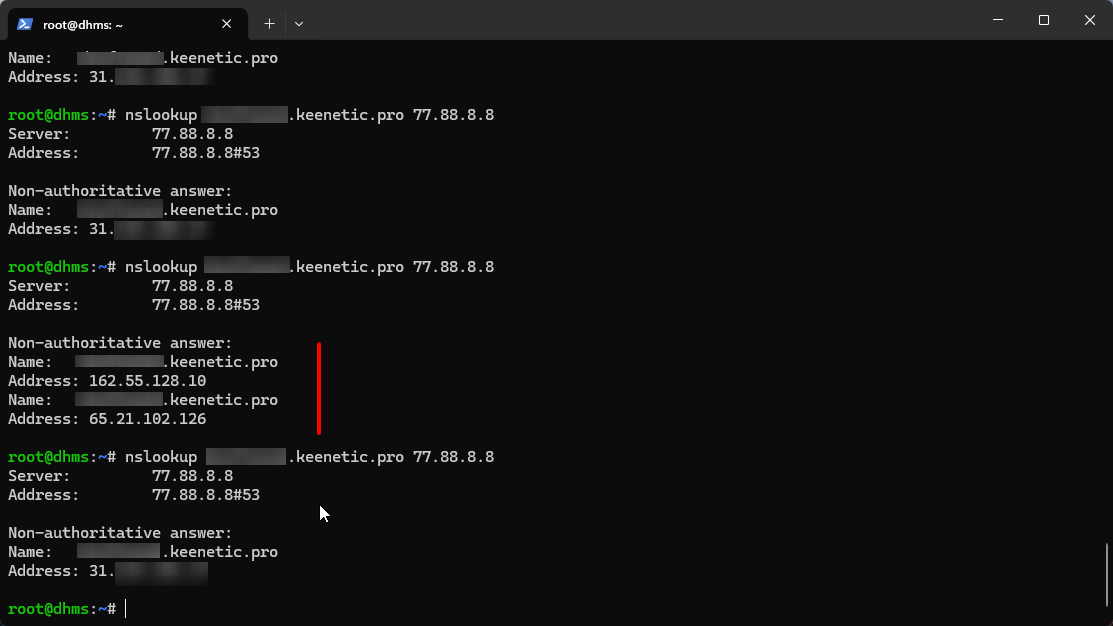
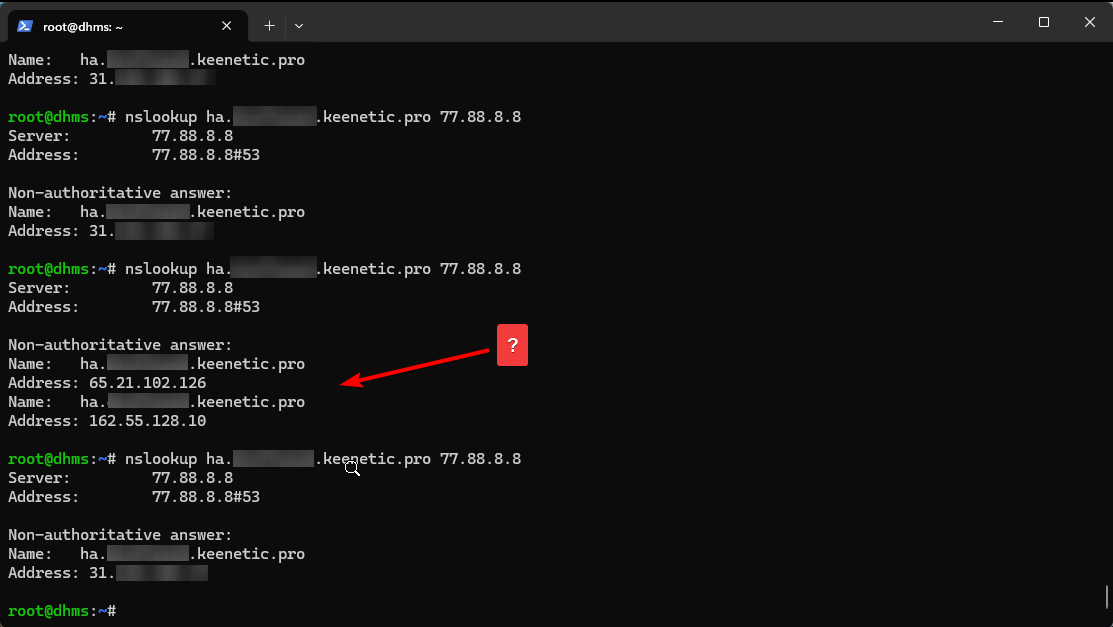
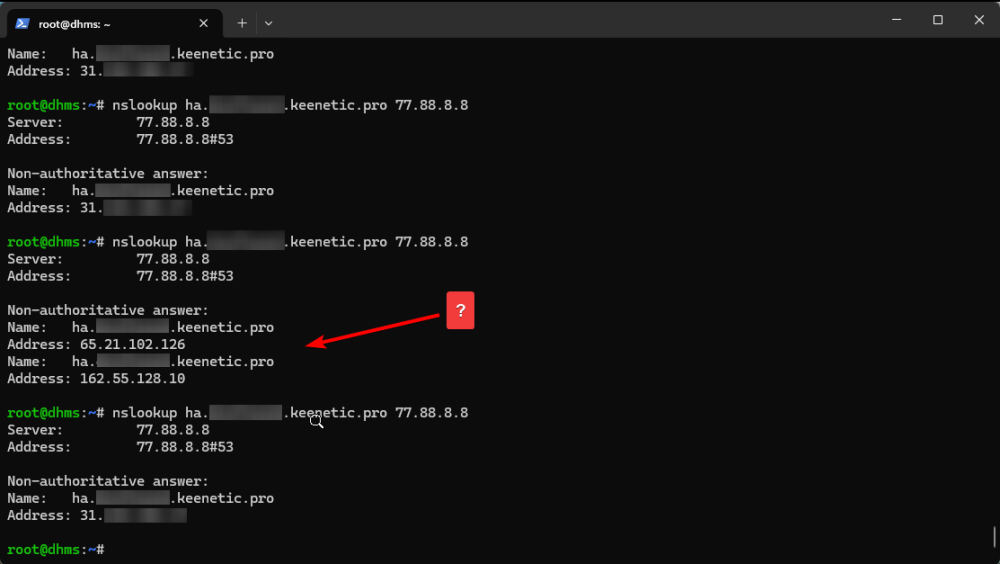
Более того, только что словил и некорректные A записи: @Le ecureuil Могу в личку домен закинуть.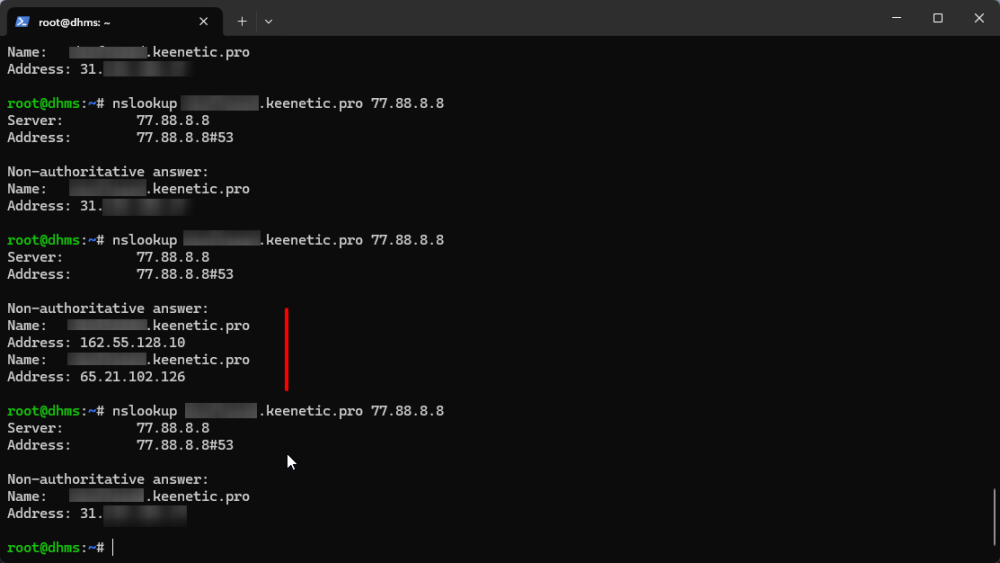
-
KeenDNS домен периодически резолвится с АААА записями
Drafted replied to Drafted's question in Обмен опытом
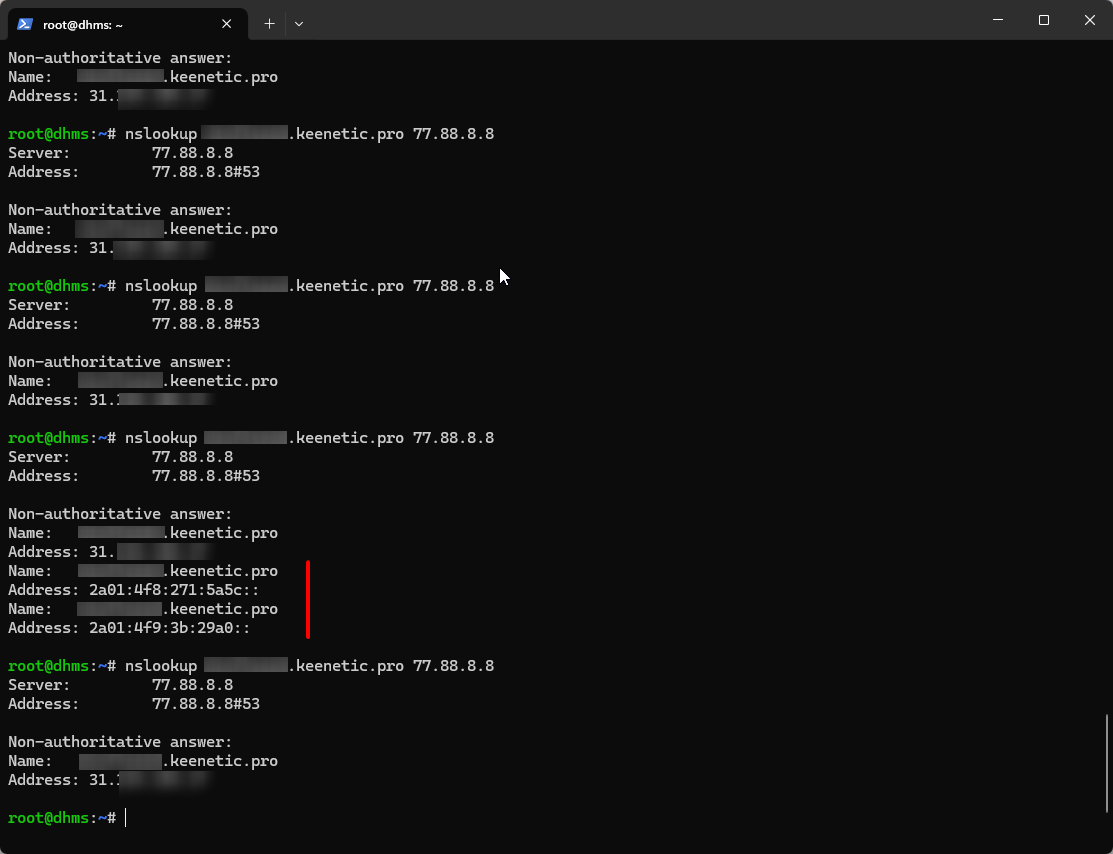
Добрый день! Спасибо, но я почему-то продолжаю ловить AAAA. Только что проверил: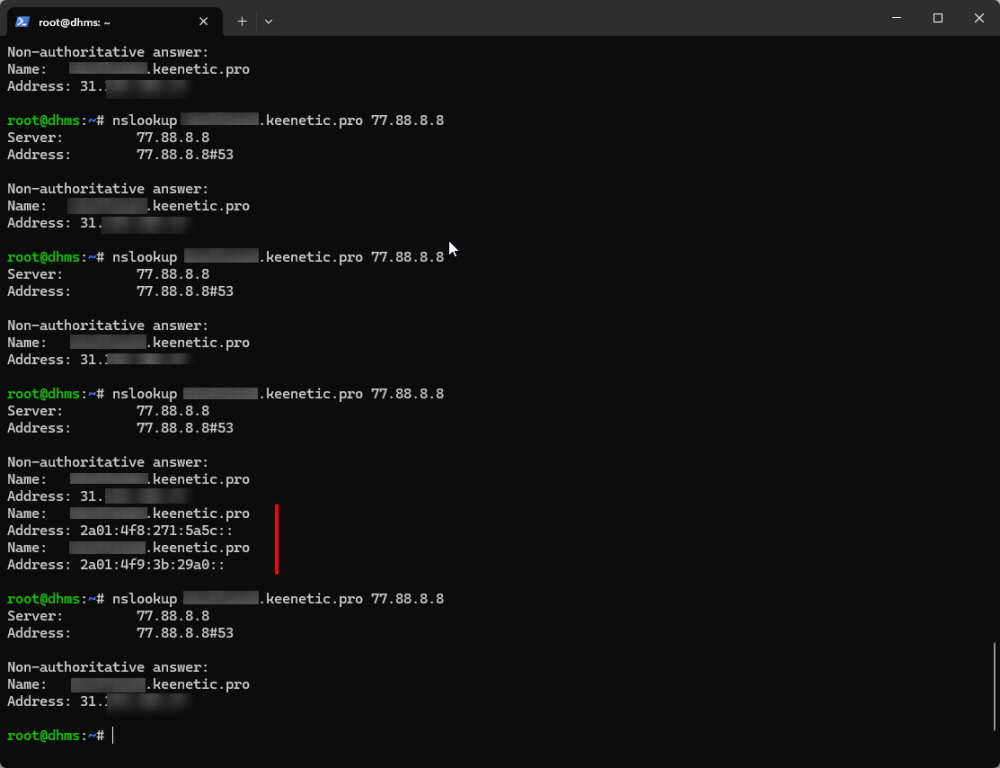
-
Ошибка верификации сертификата x509 при использовании KeenDNS
Drafted replied to Drafted's question in Обмен опытом
Основная проблема: -
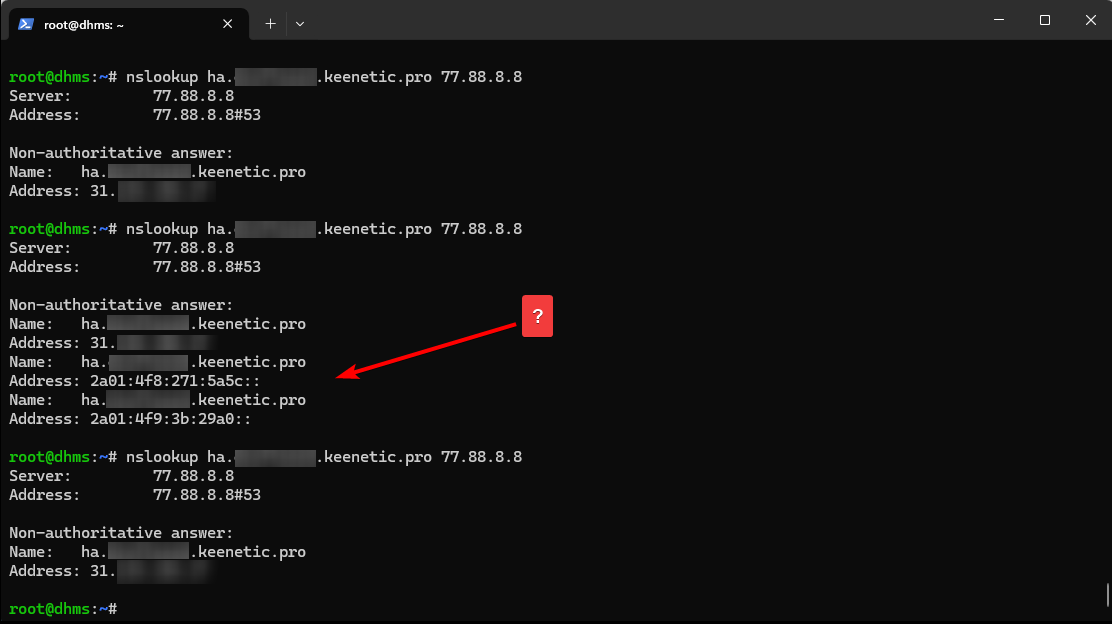
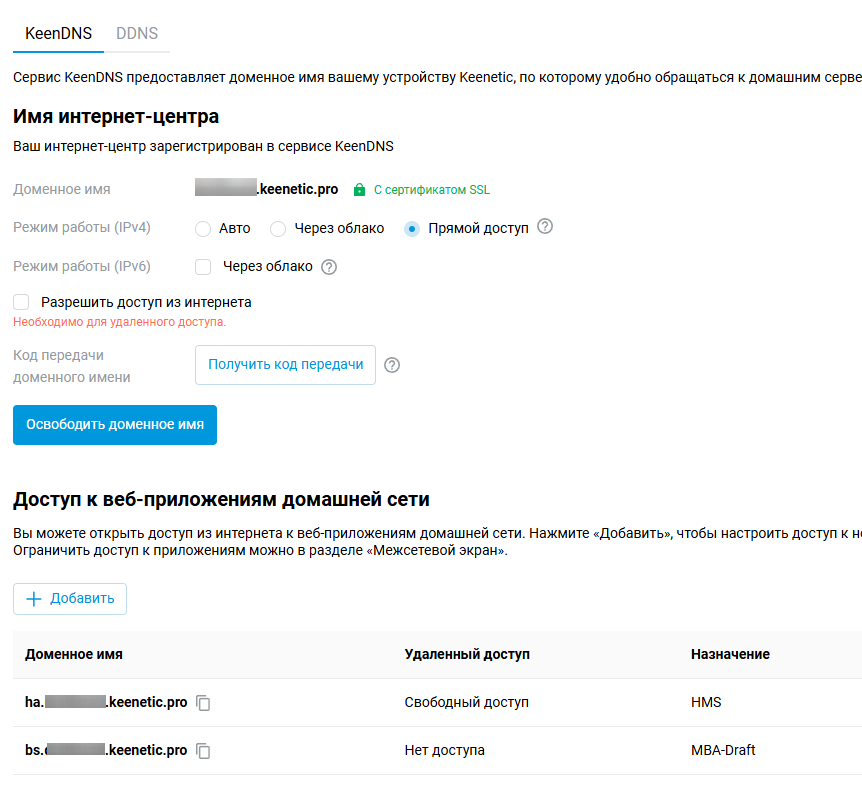
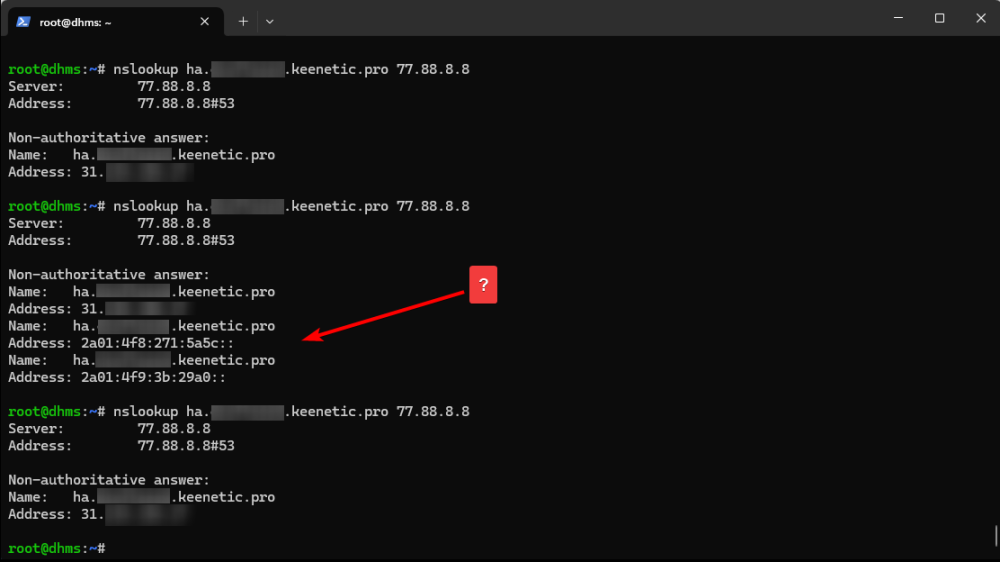
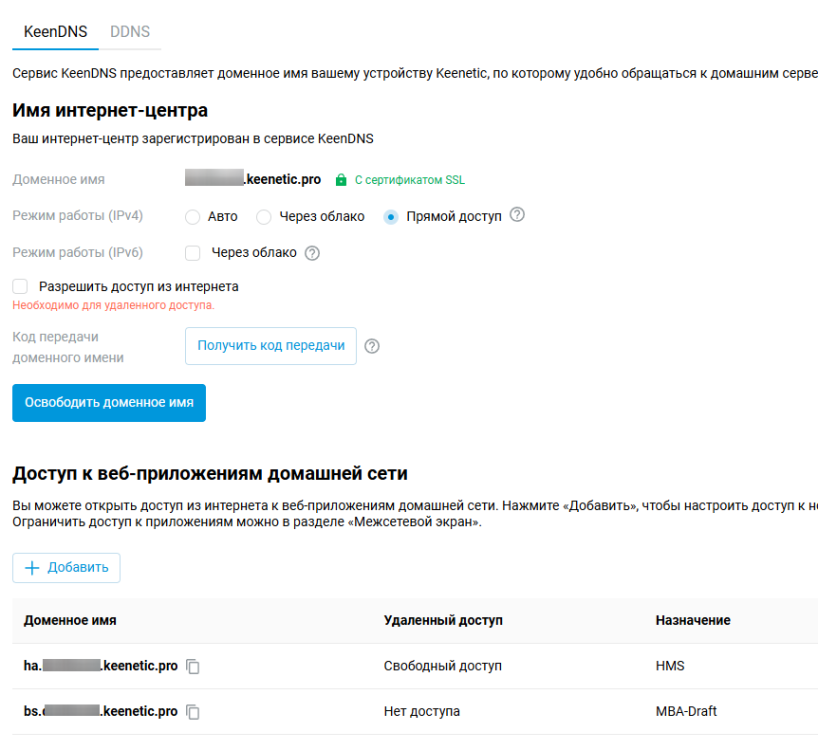
Если резолвить KeenDNS домен (xxxxx.keenetic.pro) через Яндекс (77.88.8.8) или Quad9 (9.9.9.9), то 1-2 ответа из 10-20 может содержать неожиданные AAAA записи, указывающие на хосты 2a01:4f8:271:5a5c:: и 2a01:4f9:3b:29a0::, которые не имеют отношения к моему устройству/провайдеру. Это приводит к ошибкам валидации сертификата, которые я описал в другом посте. Мой провайдер не предоставляет IPv6 адреса. IPv6 в KeeneticOS отключен. Режим работы KeenDNS IPv4: прямой, статический внешний IP. KeenDNS IPv6 через облако выключен. Воспроизводится на 4 разных инстансах, на актуальных прошивках. Везде домены в зоне keenetic.pro. При резолвинге через 1.1.1.1 и 8.8.8.8 проблему поймать не удалось - вероятно из-за кеширования CF/Google. Кроме этого, один раз удалось поймать и некорректные IPv4 записи (см. скрин). На всякий случай уточню, что в момент тестирования никаких настройки в роутере не менялись.
-
Ошибка верификации сертификата x509 при использовании KeenDNS
Drafted posted a question in Обмен опытом
Примерно после нового года начались проблемы с запросами из Умного Дома Яндекса в локальный Home Assistant за KeenDNS (тип подключения: прямое). Некоторые POST запросы не доходят до HA, терминируясь на роутере. Никаких ошибок в журнале/дебаг-журнале Кинетика не увидел. Со стороны Яндекса ошибка следующая: tls: failed to verify certificate: x509: certificate is valid for *.keenetic.pro, keenetic.pro, not ha.XXXXXXX.keenetic.pro Частота проявления: 1-2 из 10. Воспроизводится на 4 разных инстансах, на 4 разных провайдерах. Версия KeeneticOS: 4.2.6.1 (latest) -
ipset-dns для выборочного роутинга
Drafted replied to Александр Рыжов's topic in Каталог готовых решений Opkg
Да, я и написал вручную (через команду ipset flush bypass), либо ребут -
ipset-dns для выборочного роутинга
Drafted replied to Александр Рыжов's topic in Каталог готовых решений Opkg
Да, все верно. Удалять нужно вручную, либо ребутить роутер. Надо посмотреть есть ли хук на удаление записей из интернет-фильтра, чтобы чистить таблицу автоматически. Здесь не подскажу - не использую. По логике делается это так: Дублируете скрипт запуска S56dnsmasq в /opt/etc/init.d/ и указываете в параметрах запуска через ключ -conf-file другой конфиг (например: /opt/etc/dnsmasq2.conf), в котором прописан новый pid-file (например /var/run/opt-dnsmasq2.pid), другой порт (например, 5301) и другой ipset (например bypass2). Далее дублируете и изменяете скрипт запуска /opt/etc/init.d/S52ipset-bypass и все хуки в /opt/etc/ndm/netfilter.d/ под новый ipset.