
Oleg Nekrylov
-
Постов
690 -
Зарегистрирован
-
Посещение
-
Победитель дней
5


Достижения Oleg Nekrylov

Старожил (5/6)
165
Репутация
-
 Всех. Внешние накопители только для хранения файлов пользователя, запускаемые процессы должны стартовать ТОЛЬКО из пространства производителя (firmware), чтобы исключить возможность компрометации.
-
Этим всё сказано. В промышленных и бизнес решениях этому не место, всё должно быть из коробки - это элементарные правила безопасности.
-
Что касается программной части, хотелось бы, чтобы появились tftp/nfs-серверы (для сетевой загрузки или аварийного восстановления...), в дополнение к существующему SMB.
-
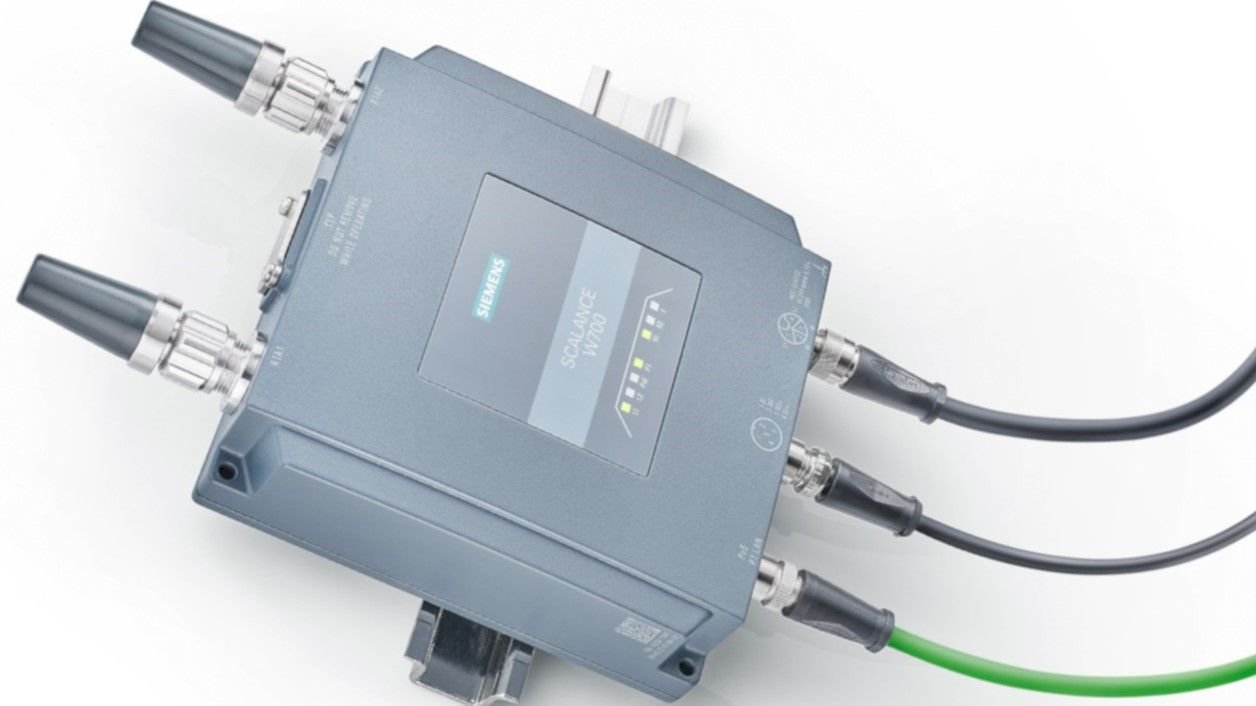
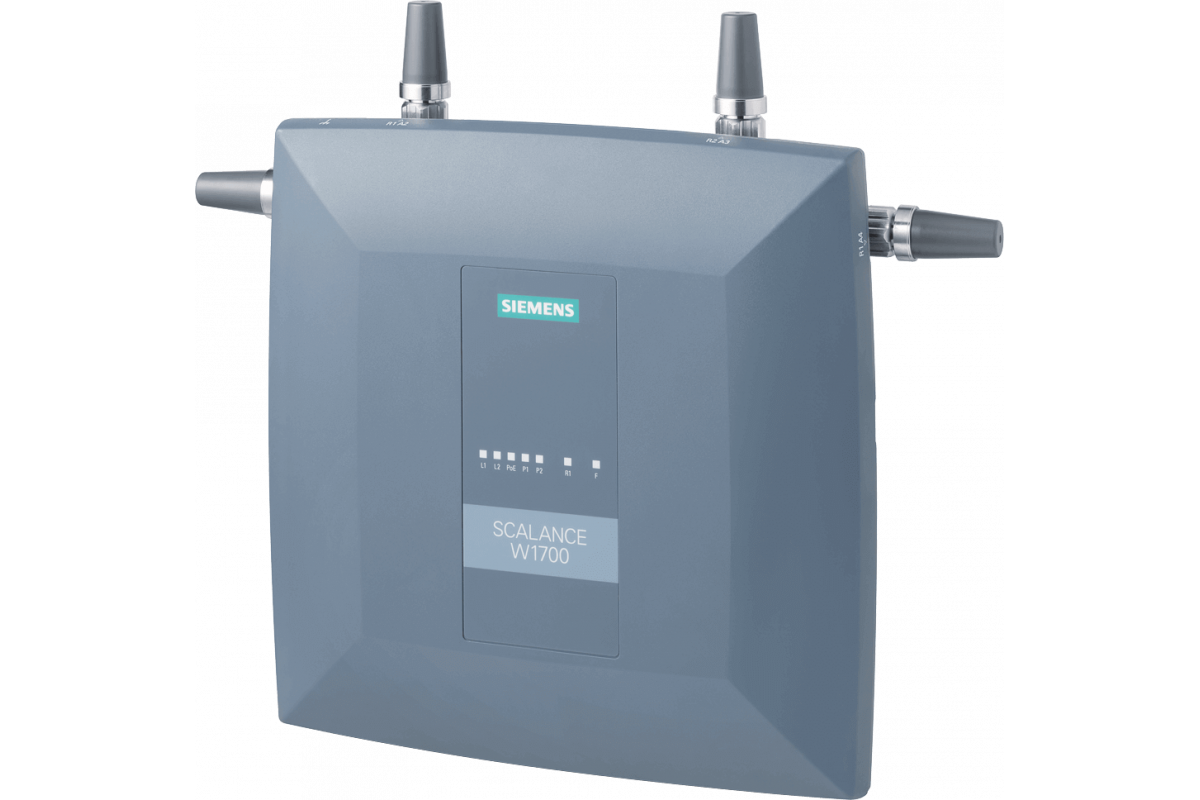
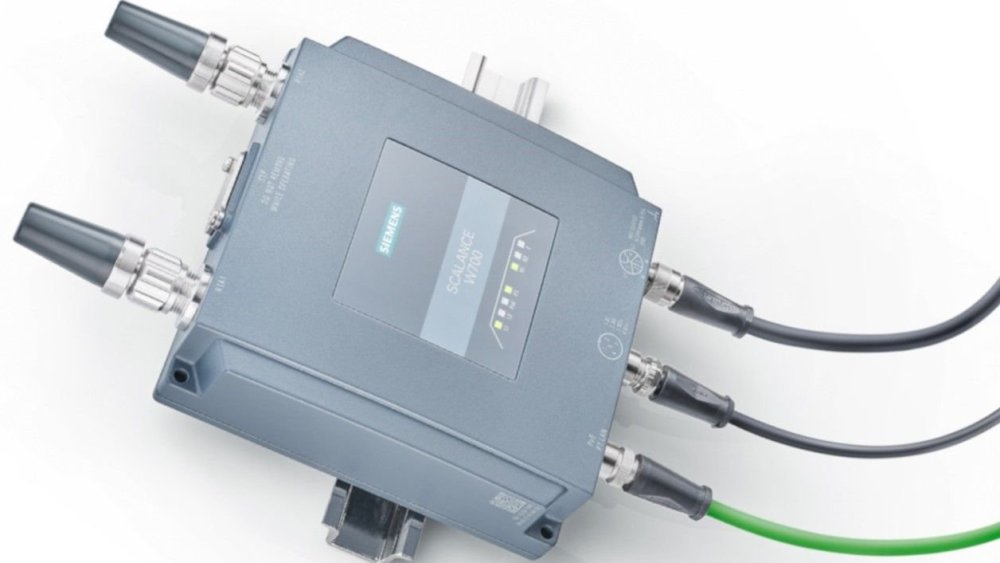
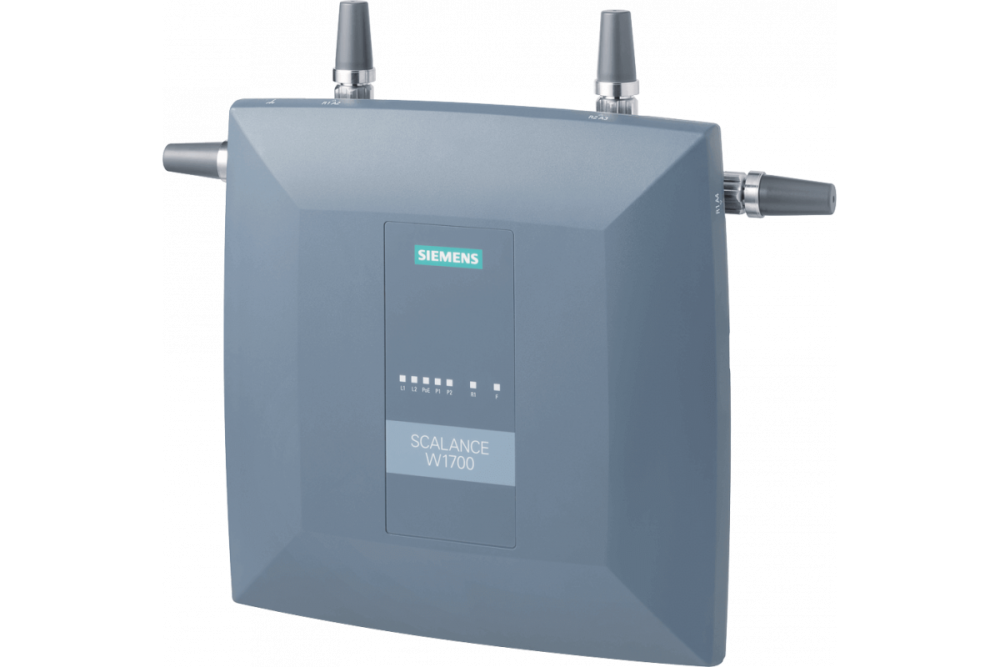
Монтаж на DIN-рейку, клеммы внешнего питания 24V DC, заземление - что-то типа SIEMENS Scalance W (на скриншотах)
-
нет Не заблокировал, а взял и обрезал маршруты, поэтому любые телодвижения по поводу протоколов бесполезны - вы тупо не достучитесь до серверов имён (по крайней мере из того, что я сейчас наблюдаю).
-
Не должен и не выдаёт: Deutsche Telecom. Хочешь префикс, плати ещё 50€ Когда подключали деревню (лет 10 назад), провайдер воткнул провод напрямую в корпоративный ноутбук (Fritz!Box тогда ещё не ставили). И вот в один прекрасный момент, мой товарищ (на ПМЖ в Германии) увидел, что по его экрану мышь сама ползает, открывает каталоги, смотрит корпоративные файлы. По старой памяти, позвонил мне: что делать? Я посоветовал поставить роутер и проверить ноутбук, роутер он купил в Калининграде (KN-2311, чтобы заодно был мобильный интернет в командировках), корпоративные it ноут проверили. Вот и возник вопрос: подключается проводом напрямую или через взятый у соседа на время Fritz!Box - есть доступ к корпоративному серверу (только ipv6), подключается через Keenetic - нет доступа. Fritz!Box получает публичный /128, а в сеть транслирует по DHCPv6 приватные адреса: fxxxx Как сделать такое на Keenetic без Entware?
-
Не устраивает - задержка большая
-
Предлагаю реализовать по типу DNS-маршрутизации в прошивке 5, чтобы все поддомены в списке всегда возвращали 0.0.0.0 или 127.0.0.1. Надоело бороться с рекламой построчно через: ip host fqdn 0.0.0.0
-
Есть ли возможность добавить команду ipv6 nat, по аналогии с ip nat? PS: Провайдер выдаёт /128 😡
-
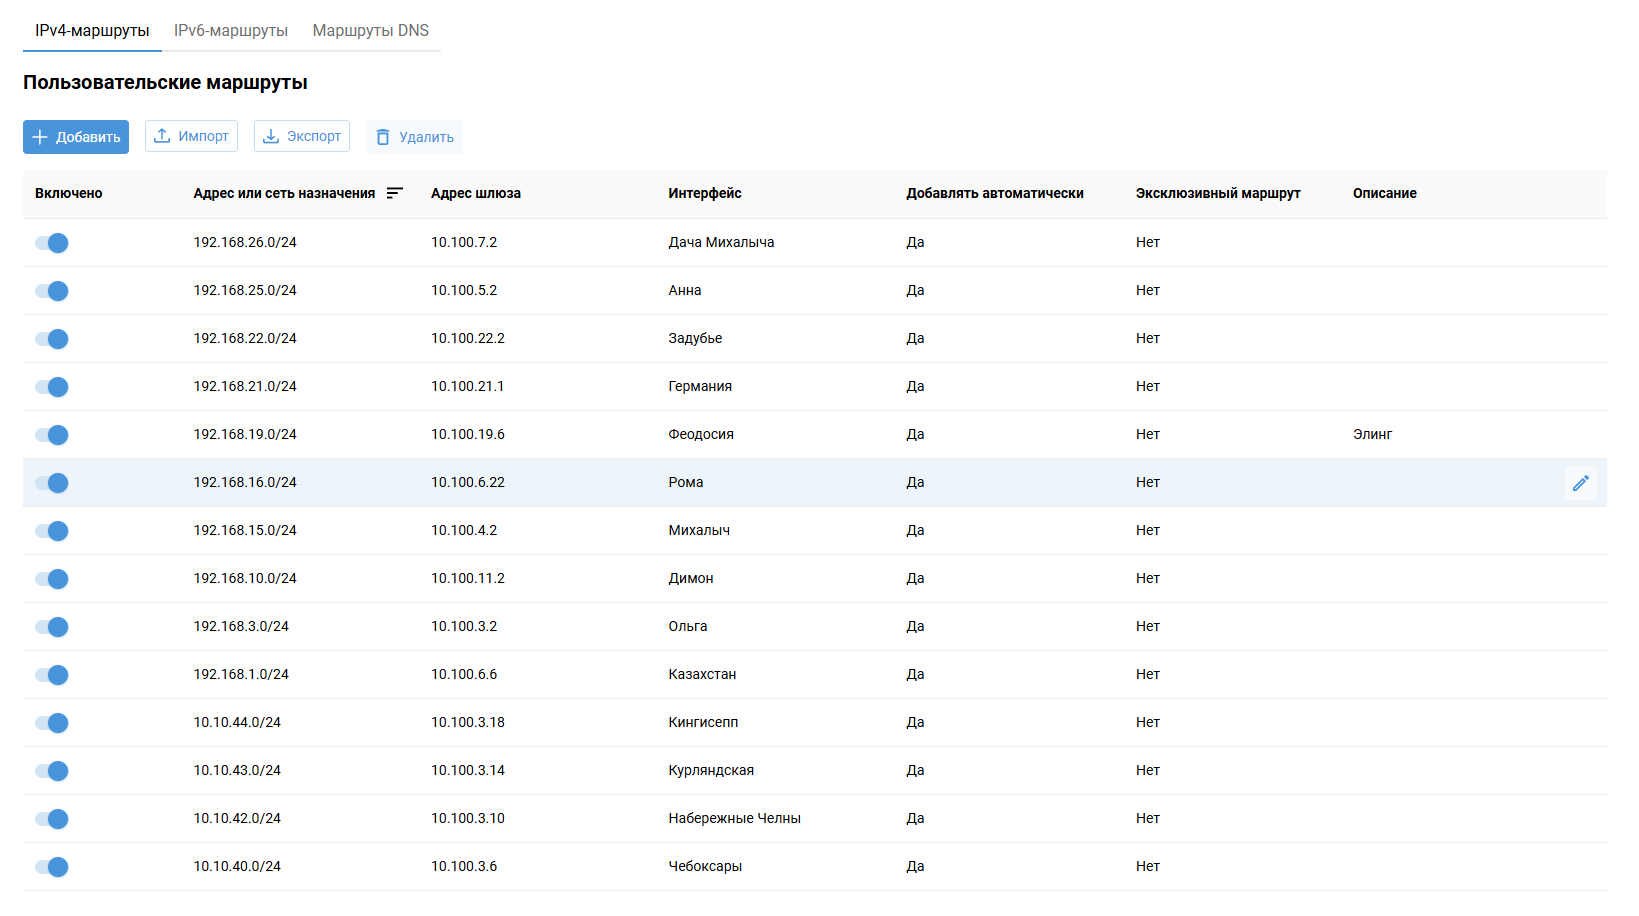
На IPSet4Static (ADH) всё работает без проблем. Поэтому продолжил изыскания и первое что сделал, сбросил конфиг 5.0.1 к заводским, настроил с нуля (пока только маршрутизацию по доменам, всё остальное пока не трогал) - уже сутки работает без проблем. Пока прихожу к выводу, что может быть какой-то мусор "застрял" от предыдущих бет, который в глаза сразу и не бросается (в startup-config), но гадит знатно. Заметил особенность работы галки эксклюзивный маршрут: если галка не стоит, локальные (Домашняя, Гостевая сеть) ПК в туннель не идут, а вот те которые пришли с наружи (из других VPN) лезут согласно маршрута. Если галку поставить, то в туннель лезут и локальные и внешние ПК.
-
Так же как и IPset4Static - отлично. Где-то в changelog 5-х прошивок, пролетало слово opkg для fqdn (летом точно видел, но не придал этому должного внимания, а сейчас не могу найти), но разработчики не торопятся длиться описаловом команд.
-
AGH локально работает и так отлично, зачем его куда-то выносить: повысить латентность запросов? PS: поигравшись с Selectel, понял, что всё это баловство - даже до Intel/Siemens/B&R... не добраться. Если куда и выносить, то только на заграничный хостинг.
-
За чей счёт банкет? Если уже имеются VPN за границей, зачем мне еще возиться с VPS?
-
5.0.1 - вообще не работает маршрутизация по fqdn спискам 😡 Пришлось возвращаться на OPKG (IPset4Static), только вот забыл, как посмотреть адрес и порт обратного DNS (чтобы в ADH DHCP-клиенты правильно резолвились)
-
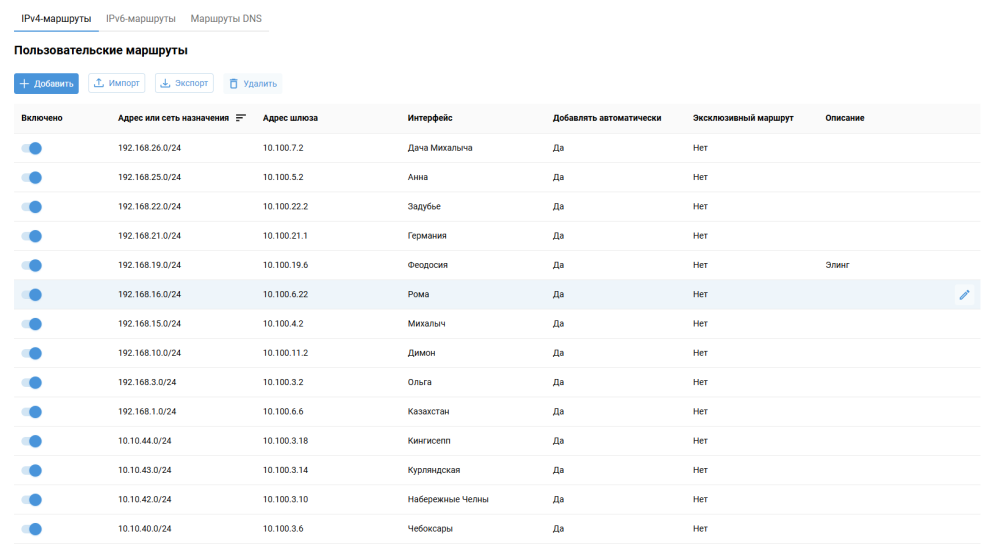
К схеме вопросов нет, если вы конечно сами себе чего-то не понапридумывали. Клиенты здесь конечные устройства, сидящие за роутерами, а на роутерах несколько каналов и их задача коммутировать их в зависимости от поставленных задач. Статически маршруты это тоже затрагивает. Через какое-то время они перестают работать:, в web, есть но не работают, сделаешь маршруту выкл/вкл и они на какое-то время опять начинают работать.