Denis P
-
Постов
1 607 -
Зарегистрирован
-
Победитель дней
37
Тип контента
Профили
Форумы
Галерея
Загрузки
Блоги
События
Весь контент Denis P
-
Если токен создан другим пользователем с админскими правами, он удаляется после ребута. С учёткой admin таких проблем нет. Селф тест прилагается.
-
show ip rule покажите ovpn конфиг без чувствительных данных
-
5.1.2 Не применяются DNS для VPN профилей
Denis P ответил cucurumba вопрос в Тестирование Dev-сборок
Добавлять ручками статикроуты до этого днса через ВПН интерфейс. Раньше это происходило автоматически, но в какой-то момент отвалилось. Сходите пожалуйста ещё в суппорт с этим. Upd. NDM-4575- 2 ответа
-
- 1
-

-
Наоборот, хочу, чтоб было красиво и удобно и рулилось с контроллера. Посмотрите пожалуйста на реализацию Ubiquiti и того же Grandstream (который относительно недавно роутеры начал делать и немного отвлекся от ip телефонов) и других производителей, сразу станет понятно о чём речь. Wi-Fi система пилится с 2019 года, но по прежнему назвать её полноценной "системой" язык не поворачивается.
- 21 ответ
-
- 2
-
-
Конечно не логично, раз вы хотите централизованно рулить всей wi-fi системой, а не как сейчас - что то мы крутим на контроллере, что-то на ретрансляторе. Стоит на контроллере отображать крутилки ко всем узлам в одном месте и параметры их точек доступа. Вот хочу я не через cli отключать точку доступа (на ретрансляторе), а через веб, на контроллере, но пошел я, да? из-а синхронизации параметров от головы. Вспоминайте пожалуйста про UX, вы делаете это всё не для себя, а для пользователей.
- 21 ответ
-
- 7
-
-
Да, параметры wifi master вы вынесли в отдельную категорию, это ок, но показывать mlo там где его физически быть не может - не ок. Даже если одно из 10 устройств его поддерживает, думаю что многие пользователи со мной согласятся.
- 21 ответ
-
- 2
-
-
какой сакральный смысл делать её глобальной, а не индивидуальной как и остальные из "общих параметров wi-fi"?
-
ещё раз, может или сделает? попробуйте воспроизвести этот кейс на кинетике если получится - признаю свою недалёкость
-
точно может? в каких осях из коробки используется nts? пока что выглядит как поиск проблемы на ровном месте
-
Adguard home, который упоминается выше, вообще не имеет никакого отношения к озвученному вопросу. Забудьте про эти три поста. Они касались только случая когда включен opkg dns-override и штатный резолвер отправлен на отдых. Речь о конкретных днсах на клиентах, условно 8.8.8.8 При старых ezcfg фокус сработает и устройство всё равно нормально попадет на my.keenetic.net, а в новые нам гугл(или любой другой публичный) не отрезолвит никак. Разве не в этом была "фича" использования публичного адреса прибитого гвоздями к локальному интерфейсу?
-
Стоит попробовать опцию, которая поможет избежать ложных петель, если свич коряво (или не пропускает) bpdu mws stp encapsulation и system configuration save для сохранения настроек но чтобы она сработала wi-fi систему нужно пересобрать (т.е. отвязываем ретрансляторы, вводим команды, привязываем их снова)
-
ок, видимо стоит разворачивать мыслю. Скрыть поля и сделать кнопочку "дополнительно" для ручного ввода
-
Предлагаю убрать поля ввода мобильного домена/ключа и сделать автогенерацию при включении "роуминга", чтобы не создавать сложностей обычному пользователю. Всё равно совместимости с другими производителями нет. Только один сценарий по факту, когда это требуется, если у нас точки доступа не добавлены в mws
- 3 ответа
-
- 7
-
-
Название темы тонко намекает что речь не о днс маршрутах)
-
Вообще нет, этот раздел был там задолго до реализации возможности установки opkg на storage. Короче, смиритесь.
-
и сразу пожалуй стоит тэгнуть @TheBB и @Александр Рыжов потому что в скрипте install в entware тоже используется rci без авторизации
-
Штатно - никак.
-
аналогично, решение при использовании Adguard Home есть на вкладке dns_rewrites <yourdomain>.keenetic.pro 198.51.100.11 my.keenetic.net 198.51.100.11
-
На 5.2 отображается только рамка при выборе На 5.1 всё красиво
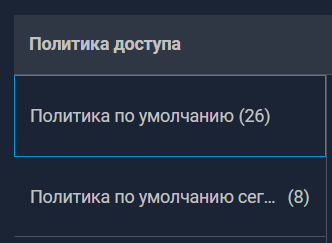
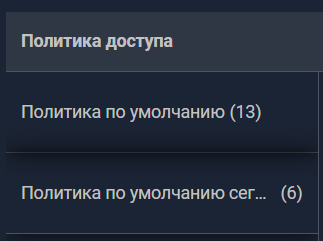
- 1 ответ
-
- 1
-
-
Теперь он имеет адреса 198.51.100.11 и 2001:2::c633:640b, которые не являются публичным Клиенты которые не используют роутер в качестве днс резолвера (довольно распространенный кейс) не смогут попасть по старому доброму my.keenetic.net (или новому my.netcraze.net) в веб. Такой подход выглядит странным
-
вы сами то гуляли по ссылке которую вам предложил нейроболванчик? там прямым текстом указано что нужно прописать в файле gitlab.rb
- 4 ответа
-
- 1
-
-
новый giant это полноценный роутер, а managed свичей даже и на картинках нетутъ
-
Давайте все дружно попробуем систематизировать проблемы, чтобы разработчикам не приходилось "гулять" по этой и другим сопутствующим темам. 1. Проблема "суффикса" когда по частичному совпадению под правила попадают и другие домены (x.com yandex.com) 2. Пропуск первых запросов, уходят мимо ipset'a -> приходится обновлять страницу 3. Когда у ответа маленький ttl, dns-proxy может выдать already processed и не добавлять адрес в ipset-> клиент получает новый адрес от dns-proxy (который не попал в набор) и пакетики идут по дефолтному маршруту 4. При резервировании приходится вешать ping-check на vpn интерфейс, но и это не всегда работает з.ы. Поддержку dns маршрутов в других политиках обещают сделать в 5.2
- 315 ответов
-
- 15
-
-
предположу, они допустили опечатку и имелся в виду x.com без точки в начале