Denis P
-
Постов
1 607 -
Зарегистрирован
-
Победитель дней
37
Тип контента
Профили
Форумы
Галерея
Загрузки
Блоги
События
Весь контент Denis P
-
Списки днс маршрутов большие? Tld есть?
-
У вас в принципе не правильно создано правило. Сначала читаем тут https://support.netcraze.ru/ultra/nc-1812/ru/15750-how-to-set-up-an-rdp-connection-to-your-home-computer.html Потом тут https://support.netcraze.ru/ultra/nc-1812/ru/15598-firewall-rule-examples.html#UUID-e34554eb-5605-4529-9150-c5a5fc1ca439_N1747750099401
-
А должны, такое поведение было всегда. Чтобы клиенты VPN серверов попадали под правила DNS маршрутизации у интерфейса нужен признак ip global (т.е "использовать для выхода в интернет") Для локальных клиентов такого требования нет
-
Этого канала больше нет, совсем, для вышеуказанных устройств. Хоть через консоль, хоть жертву приносите, он не появится
-
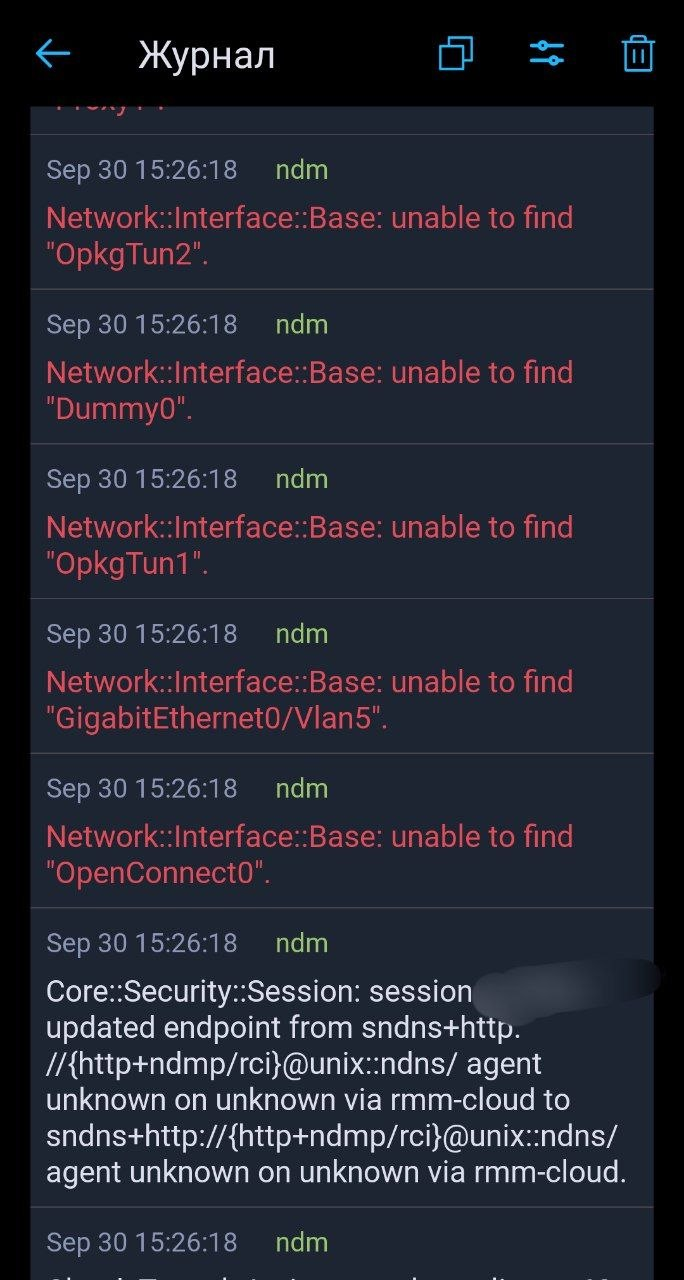
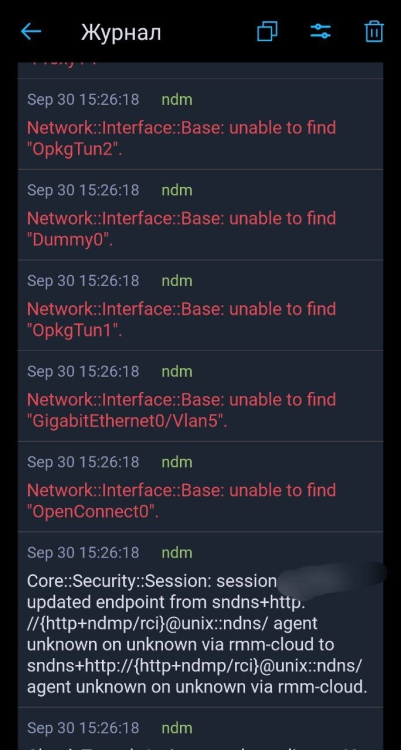
точно RMM, на 5.2 это хорошо видно, потому что авторизация RMM в журнале происходит одновременно с ошибками Interface::Base: unable to find
-
есть основания считать что виноват RMM, который пытается найти удалённые/отсутствующие интерфейсы
-
Статических маршрутов нет?
-
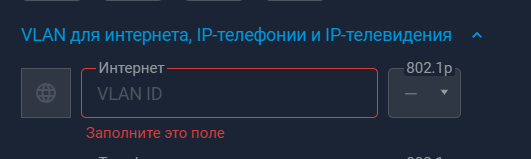
да, всё именно так, при создании нового провайдера и выборе уже использованного "для интернета" порта, сразу подсвечивается поле "VLAN"
-
Появилось в 52A11 Но router on a stick организовать все равно не получится. Одновременно использовать порт в качестве lan и wan не выйдет
-
в каких кейсах при наличии wg он должен возникнуть? суммарно поднято 14вг интерфейсов sstp как сервер так и клиент но ничего подобного не наблюдаю на А11
-
А это тонко намекает на наличие скрипта, как минимум одного, в entware
-
не воспроизводится
-
это только лишь ваши ощущения (сформированные из-за вашего окружения), большинству пользователей это всё абсолютно не нужно
-
были случаи когда пакеты из entware не удаляли интерфейсы из своих конфигов и происходило подобное. У вас такой сценарий исключен?
-
Этим людям стоит научиться читать. На устройствах без USB возможности использовать OPKG не было никогда.
-
к сожалению это не так, в доп. политики он не работает по всем вопросам старайтесь обращаться в техническую поддержку, контакты которой указаны тут https://support.netcraze.ru/
-
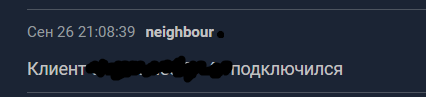
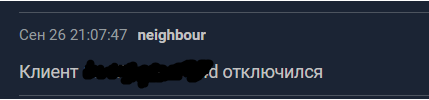
~ # cat /opt/etc/ndm/neighbour.d/00-test.sh #!/bin/sh TARGET_MAC="a:b:c:d:e:f" [ "$address" = "ipv4" ] || exit 0 [ "$update" = "none" ] || exit 0 mac=$( wget -qO - http://127.0.0.1:79/rci/show/ip/neighbour \ | jq -r --arg id "$id" '.[$id].mac // empty' ) mac=$(echo "$mac" | tr 'A-F' 'a-f') [ "$mac" = "$TARGET_MAC" ] || exit 0 case "$action" in new) logger -t neighbour "Клиент $TARGET_MAC подключился" # здесь нужное действие /opt/bin/my-client-connected.sh ;; del) logger -t neighbour "Клиент $TARGET_MAC отключился" # при необходимости: # /opt/bin/my-client-disconnected.sh ;; esac
-
https://github.com/ndmsystems/packages/wiki/Opkg-Component#ndmneighbourd как раз для этого
-
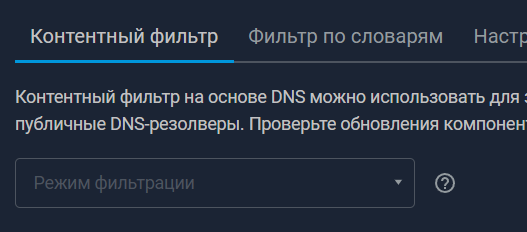
там на самом деле плавающая проблема она возникает если у "контент фильтра" промежуточное состояние между "выключен" и "публичные DNS фильтры" не только на 5.2, но и на более старых версиях ПО выглядит оно вот так при нормальных значениях перехват/блокировка работают
-
как минимум этот интерфейс не из коробки и скриптик /opt/etc/ndm/netfilter.d/firewall.sh: по этому копать сначала в эту сторону
-
Снесите все пакеты из entware, задайте вопрос ещё раз.
-
т.е вы хотите пустить часть доменов через провайдера, для устройства которое находится в политике с VPN? пожалуйста, давайте без нейронок, лучше своими словами
-
Что там вообще, за интерфейсом ge1? Другой провайдер? З.ы. Выступать в качестве мясного прокси для нейронки - моветон
-
Тут одинаковые наборы или это опечатка или что?