Denis P
-
Постов
1 500 -
Зарегистрирован
-
Победитель дней
32
Тип контента
Профили
Форумы
Галерея
Загрузки
Блоги
События
Весь контент Denis P
-
ошибка свидетельствует о том что роутер не может установить связь с "облаком" по этому и sstp у вас не работает задавать вопросы провайдеру, проверять настройки подключения, маршрутов, впнов, entware и прочего, если таковое имеется
-
Если используется облачный доступ и домен 3го уровня разрешается в адрес ezcfg - доступа к вебу роутера тоже нет
-
просьба реализовать что-то подобное, даже в варианте попроще - была, но увы
-
как я вам и написал выше - ручками маршруты пилить, хотите файликом, хотите через веб или даже cli
-
Делайте как удобно, автоматом allow ips в маршруты не превратятся Не оно
-
Верно делать так interface Wireguard0 wireguard peer <name> connect via Wireguard1
-
в итоге оказалось что поведение наблюдается только с одним конкретным маршрутом до сети 192.168.0.0/24 он не отображался в пользовательских маршрутах и running-config, но отображался в активных и продолжал работать. после нескольких попыток удаления/добавления через cli всё пришло в норму, но до попыток это всё починить было сохранено 2 селф тест, до создания маршрута и после - когда он не отображался в веб, вероятно стоит призвать @Le ecureuil селфтесты в следующем сообщении
-
Создаете отдельную политику для гостевой сети, а потом policy specific маршруты вот таким образом ip policy Policy1 route 188.40.0.0/16 <interface> где Policy1 отдельная политика для гостевой сети, определить её можно по выводу show ip policy
-
С того что вы заходите в cli роутера, а не окружение в котором у вас развернут asterisk
-
В инструкции этому посвящен целый пункт с названием Консоль Linux
-
не та консоль
-
dns-filter - Фильтрация контента и блокировка рекламы при помощи облачных сервисов
-
Транзит запросов запретите на вкладке интернет фильтры в кинетике и познаете дзен.
-
а всё потому... что фф их не рисует))
-
Стоит отметить, что в мобильной версии такой проблемы нет и последнюю строку замечательно видно
-
Удалить этот домен из списка достаточно, не надо перезагружать
-
не совсем так, без первого запроса от клиента никто ничего "молотить" не будет вхолостую
-
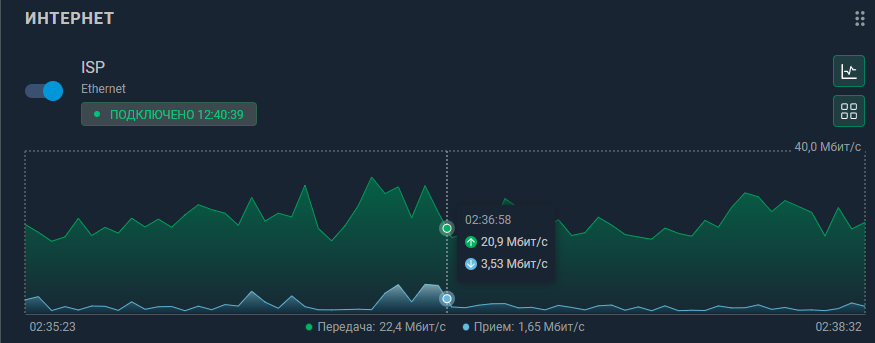
выскажу еще своё фи - рамки в графиках из пунктирных линий выглядят совсем не в тему, без них было более гармонично, тем более такая же линия используется в указателе на шкале и всё вместе это воспринимается как нечто незаконченное
-
в beta2 - поправлен выбор интерфейса TunnelSixInFour на вкладке "пинхолинг" тоже исправлено. не исправлено не исправлено
-
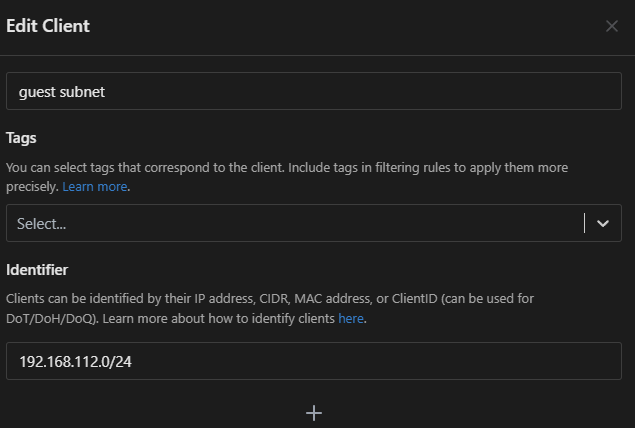
нет конечно, если agh установлен на роутере он "слушает" на всех интерфейсах, в том числе и сегментов в настройках клиентов есть возможность применять правила с CIDR, а не единичным адресам
-
всё о чем вы говорите делается в agh и разные фильтры для разных "сегментов" в том числе еще как можно, вы же смогли. покажите что у вас указано на вкладке "интернет фильтры" при установленном AGH
-
Какой вообще смысл использовать интернет фильтры если развернут локальный agh? Не удивительно что вы сталкиваетесь с ошибками. Вторая ошибка исходит из первой, у вас некорректно настроены днсы для самого роутера.
-
Где же порт правильный? Вы в веб явно ходите не по тому порту что указали
-
создайте отдельный раздел под entware и будет эстетично
-
Сегменту нужно политику менять, к которому выбран доступ в настройках ikev2 сервера. В веб интерфейсе такая возможность появилась начиная с версии 5.0