Nicko McBrain
-
Постов
750 -
Зарегистрирован
-
Посещение
-
Победитель дней
3


Достижения Nicko McBrain

Старожил (5/6)
133
Репутация
-
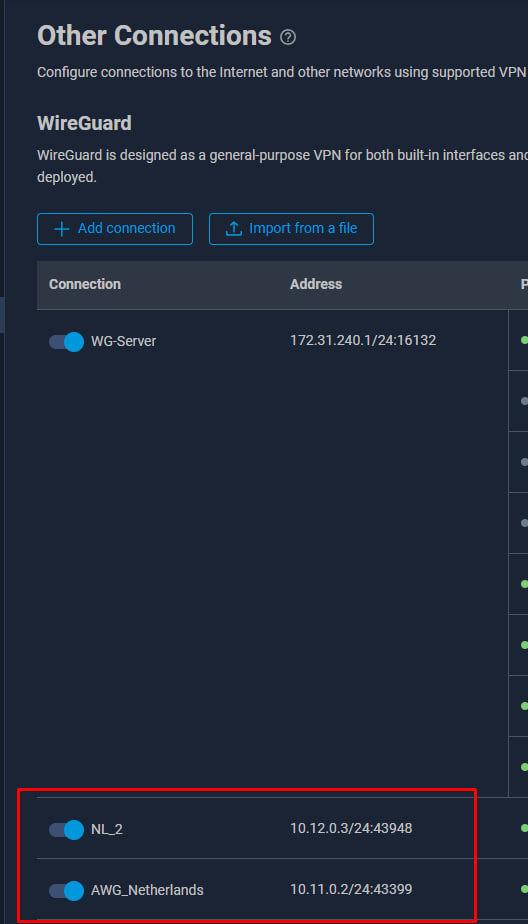
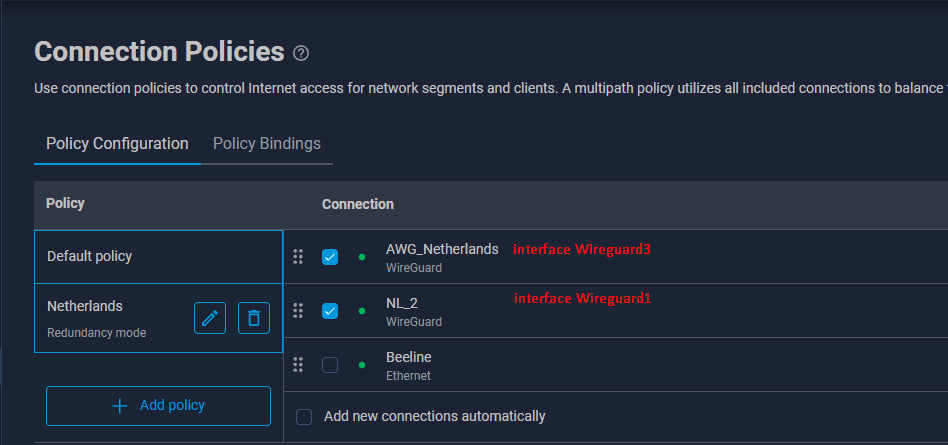
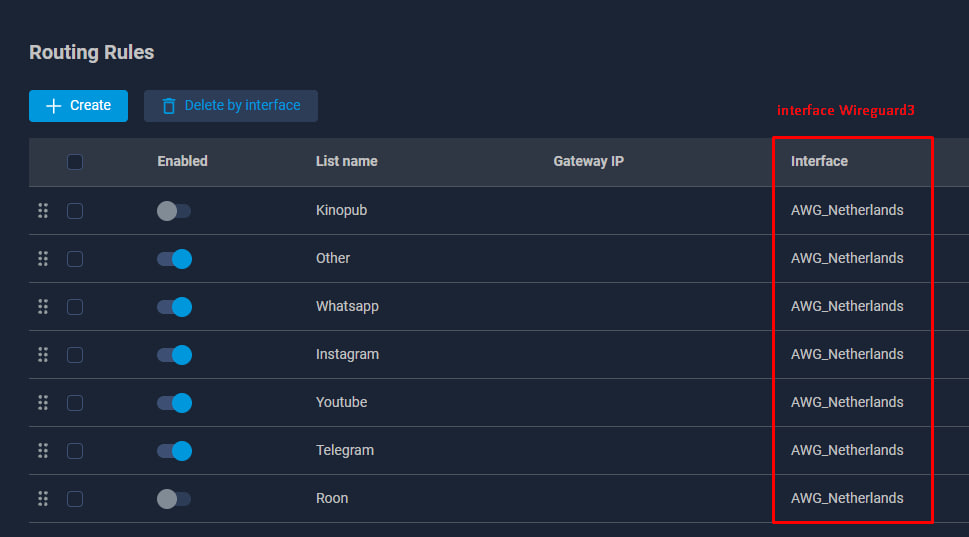
Немного не понял, как маршрутизация по доменам отработает, когда основной vpn интерфейс будет в состоянии down? Вешаю Ping-check на интерфейс Wireguard3: ping-check profile WG host 10.11.0.1 update-interval 10 mode icmp max-fails 3 interface Wireguard3 ping-check profile WG interface Wireguard3 ping-check restart Интерфейс Wireguard3 (основной) уходит в down, отрабатывает ping-check, интерфейс Wireguard1 становится основным. Здесь всё ок. Но в Routing Rules как указать, что трафик до, например, ютуба должен идти через интерфейс Wireguard1? Ведь List Name жёстко привязан к интерфейсу(Wireguard3)
-
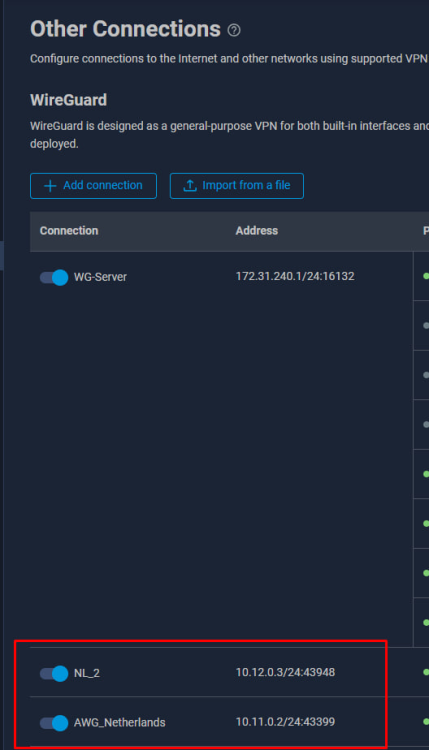
@Denis PПриветствую. Подскажите пожалуйста (не нашел в базе знаний), есть ли реализация Ping Check при сценарии, когда помимо основного соединения существуют 2 VPN канала. Когда недоступен первый VPN канал автоматически становится активным второй, когда первый становится доступным - второй уходит в режим ожидания? Я так понимаю нужно повесить Ping Check на WG интерфейсы? К обоим WG-интерфейсам нужно привязать Ping Chek? В случае падения первого, как второй узнает, что он теперь "основной"?
-
 На VPS в докер установлен ASC wireguard easy. Запускается через docker run. Установлена панель 3x-ui Xray + Warp (cloudflare) от MHSanaei в ядро системы (не в докер). Кинетик получает файл настроек awg .conf. Как организовать маршрутизацию между докер AWG и панелью 3x-ui, чтобы кинетик мог выходить в интернет через Варп (на сайте проверки ip адреса отображался ip Warp,а не ip VPS)?
-
Вообще-то это сырая альфа. Что значит опять?
-
Его и сейчас не надо указывать. Вернее он автоматически подставляется.
-
https://help.keenetic.com/hc/ru/articles/360010551419-Доступ-в-Интернет-через-WireGuard-туннель
- 1 ответ
-
- 1
-
-
Проверил у себя. Достаточно добавить intel.com в туннель и сайт открывается.

-
Через кнопку на задней панели. Попробуйте ещё на Opnsense погасить пир, инстанс и заново включить
-
1. В МСЭ Вивы в интерфейсе WS-сервер разрешаем только ip 2. 3. 4. 5. Трассировка с хоста за Opnsense до хоста за WG-сервером


-
Настраивайте Opnsense (покажите на нем настройки peer и instance) или любой другой "клиентом" во вкладке "Другие подключения" и выкладывайте скрины настроек пира, МСЭ, маршрутов. У меня Opnsense также выступает "клиентом", все сети за маршрутизаторами прекрасно видятся.
-
Маршрутизатор в ребут отправляли после настроек? Клиенты - ПК? Если ПК, то в сторону брандмауэра не смотрели?
-
К ПК, чтобы Вы тоже могли смотреть). Раз это крайний случай, то покажите скрин настроек пира на стороне сервера из раздела "Другие подключения".

-
Давайте удаленку вместе посмотрим
-
На клиенте в приложении (редактировать) снята галка в чек-боксе «блокировать нетунельный трафик»? Галка Nat для клиентов не решает проблему?