
VPN User
-
Постов
31 -
Зарегистрирован
-
Посещение
-
Победитель дней
1
Достижения VPN User

Пользователь (2/6)
7
Репутация
-
У вебморды с таким режимом проблем нет. Работает прекрасно. Хотя там немного другая схема. Ладно, пока сервак стоит. Посмотрим как долго продержится. Скорее всего до следующей перезагрузки. Потом въедет, что что-то не так. Похоже это относится к более крупной теме поддержки ipv6 вообще и в wireguard в частности. Тут разрабам ещё прилично допиливать надо. Будем ждать дальше. Внедрения технологии 30 летней давности 🫠
-
Адрес ipv6 самый что ни на есть белый. Для этого и был создан.
-
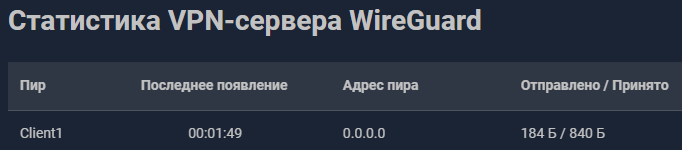
И клиенты прекрасно подключаются
-
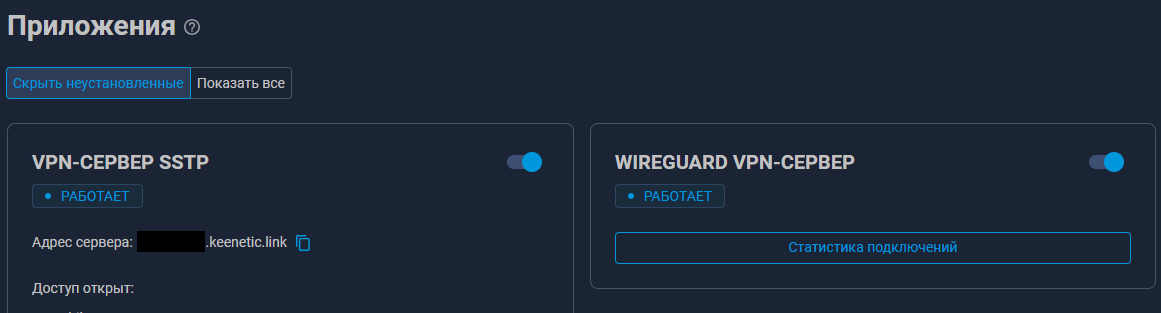
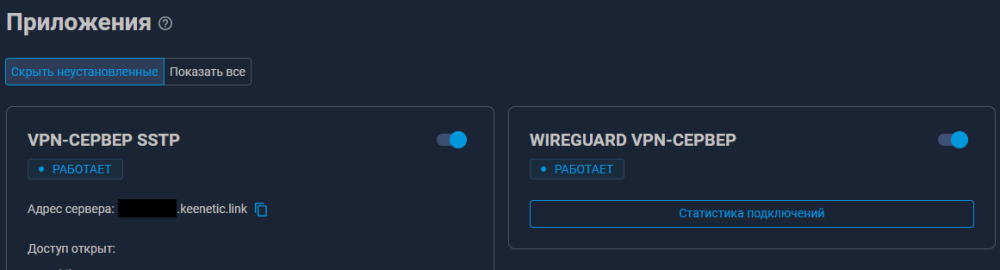
А вот и доказульки. Сразу после установки работает без прямого режима. Пока keendns не порубит.
-
У меня работал. И по keendns заходил, и по адресу ipv6 напрямую. Включался без проблем. Может попробовать грохнуть и создать заново 🤔
-
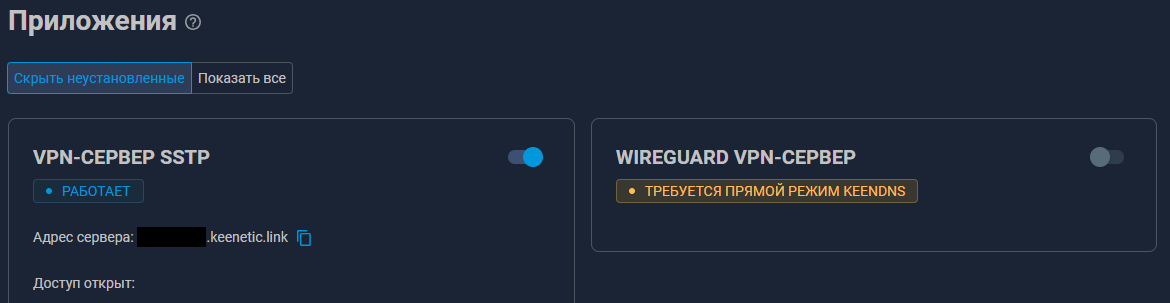
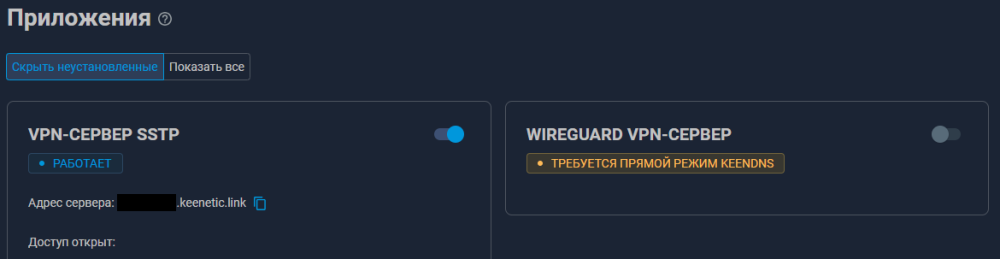
Последние пару дней сервер отказывается работать без прямого режима keendns. До этого всё было чудесно. Клиенты подключались через keendns по ipv6. Выход в инет был. Прошивка 5.1.7. Что могло поменяться? Провайдер химичит или keendns? Неприятно, когда сервис просто берёт и отваливается. 🤔 При этом у SSTP никаких проблем с keendns не наблюдается. 🤷
-
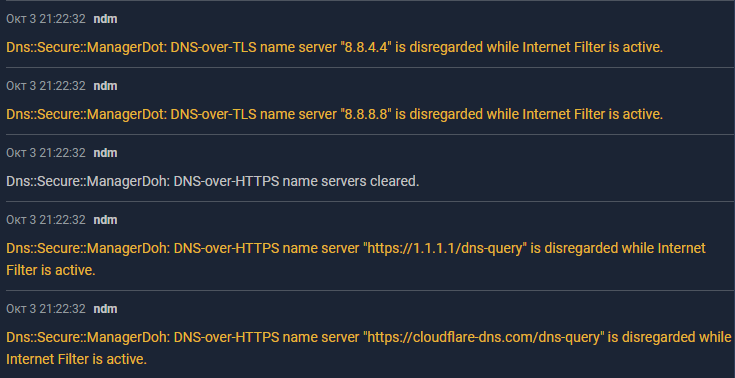
Классная дискуссия. Спасибо за новые идеи 👍 Но похоже активация фильтра режет все DOT/DOH 🤔 Остаётся только plaintext 😢
-
Ну или в моём случае через plaintext резолвится домен фильтра, а фильтр уже резолвит разрешённые домены. Если я правильно понял схему. В общем без plaintext не обойтись. Тогда наверное нет смысла конфигурировать DOT/DOH при использовании фильтра?
-
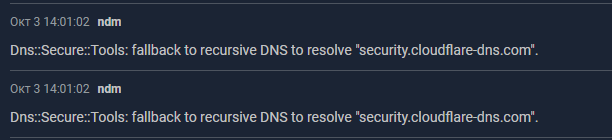
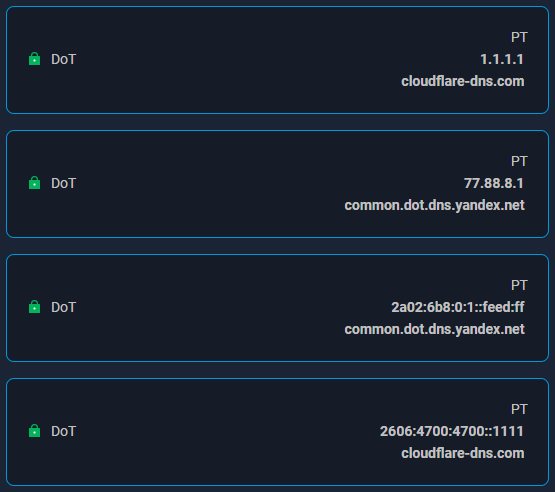
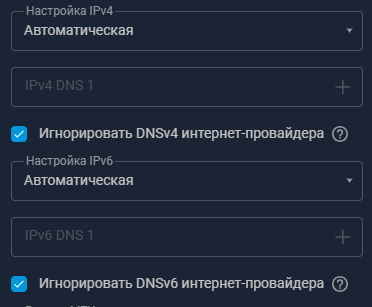
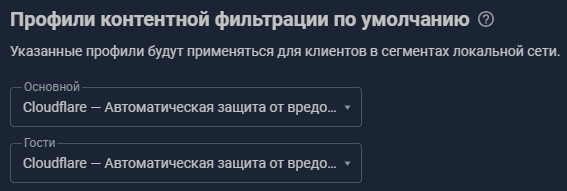
Столкнулся с проблемой применения DOT при использовании интернет фильтров. Прошивка 5.1.7. Чтобы не открывать новую тему, попробую здесь. Применены следующие настройки: Все DNS серверы сконфигурированы как DOT. Серверы провайдера отключены. При активировании фильтров, например Cloudflare происходит следующее: С одной стороны активирование фильтров отключает использование уже настроенных DOT серверов. С другой стороны не получается резолвить адреса фильтров. При добавлении DNS серверов без шифрования всё нормализуется. Получается что в DOT/DOH нет смысла? 🤔 С подобной проблемой тут вроде уже сталкивались. Но дело давнее и чем закончилось непонятно. Может кто просветит насчёт актуального положения вещей?
-
Подниму-ка темку. Имею схожую конфигурацию. Wireguard сервер на Ubuntu. Keenetic - клиент. Хотелось бы, чтобы на определённые сайты другие клиенты сервака ходили через Keenetic. Долго мучался с настройками. В принципе работает, но с одним недостатком: Чтобы клиенты Keenetic ходили через сервак, security level туннеля должен быть public, но тогда другим клиентам сервера проход на Keenetic закрыт. А чтобы клиенты сервера ходили через Kennetic должен быть private, но тогда своих клиентов Keenetic в туннель не пускает. А можно сделать, чтобы работало в обоих направлениях одновременно? Спасибо за внимание.
-
Теперь немного понятнее. Спасибо.
-
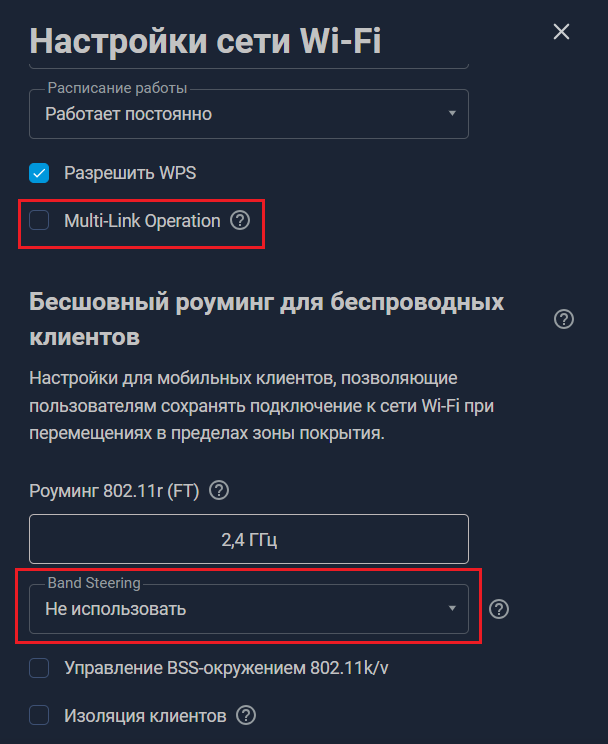
Всем привет. Вопрос по настройке WiFi и веб-интерфейсу к ней. В наличии роутер с одним диапазоном WiFi 2,4GHz и Keenetic OS 5.1.3. В разделе Точки доступа / Настройки сети Wi-Fi присутствуют пункты Multi-Link Operation и Band Steering. Насколько я понимаю, эти опции имеют смысл только для устройств с двумя диапазонами и более и их активация с одним диапазоном никакого эффекта не даст. Тогда не совсем понятно почему эти пункты доступны. Или я где-то ошибаюсь?
-
Точно. Теперь всё заработало. Спасибо 👍
-
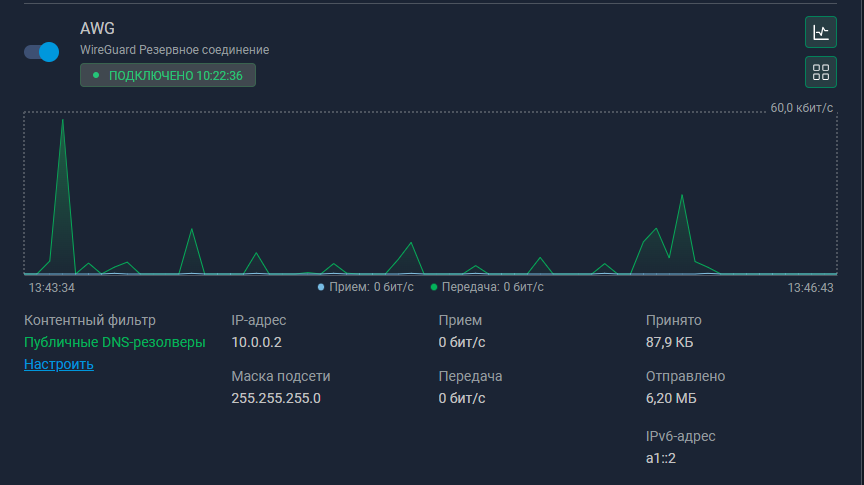
У меня тут тоже вопросик по веб-интерфейсу Wireguard. В системном мониторе (стартовая страница) с определённой версии OS появилось отображение резервного соединения (WireGuard) со статусом, графиком и т.д. Очень классная фишка. Сразу видно работает/не работает и сколько трафика проходит. Но отображается только одно соединение (Wireguard0), остальные нет. И при удалении этого соединения отображение в системном мониторе пропадает. Это потому что оно резервное? Тогда почему остальные нет? И как их сделать резервными или чтобы они тоже там отображались? Пока не совсем понятно 🤔
-
Доброго времени суток, Для IPv4 загрузка/выгрузка маршрутов списком сделана практически идеально. Очень удобно при смене интерфейса. Очень хотелось бы такой же функционал для IPv6 маршрутов. Пока приходится ручками пилить. Спасибо за внимание.