
BFT
-
Постов
26 -
Зарегистрирован
-
Посещение
Достижения BFT

Пользователь (2/6)
1
Репутация
-
С полностью выключенным IPv6 пробовали?
-
Socks в torrc включите и проверьте через браузер работу для начала.
-
~ # mihomo -v Mihomo Meta 1.10.0 linux arm64 with go1.24.5 unknown time Use tags: with_gvisor ~ # Вот этот качал - (aarch64) https://sw.ext.io/ent/aarch64/mihomo_1.19.17-2_aarch64-3.10.ipk md5 бинарника: 8c944a884ac954baa2aef144bf7d3a93 *mihomo
-
Я своими силами заворачиваю v4/v6, всё ОК. Решил посмотреть, что там с нативной маршрутизацией и вот, что имеем. Если я не один такой, понятно почему то работает, то не работает.
-
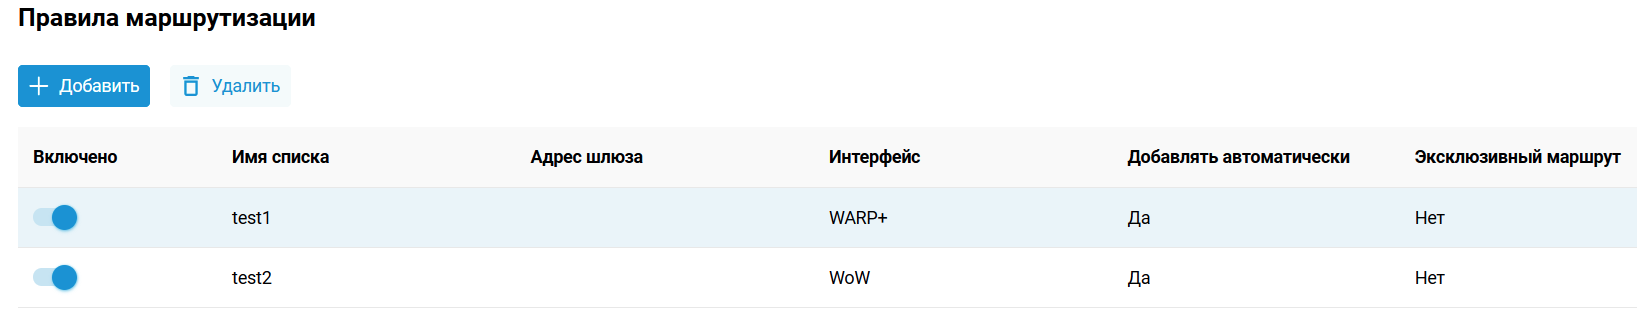
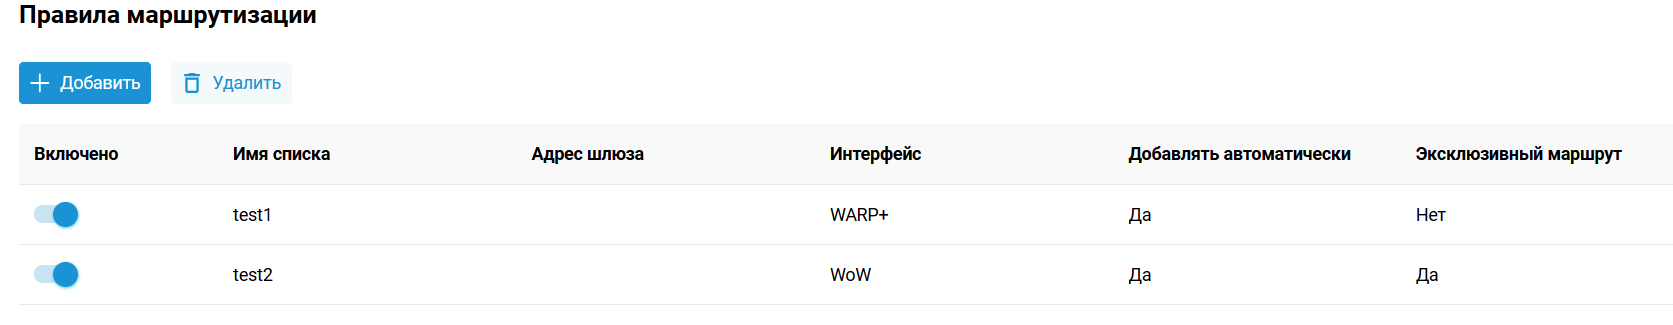
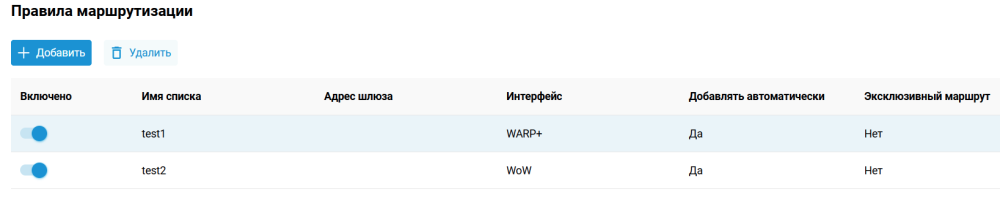
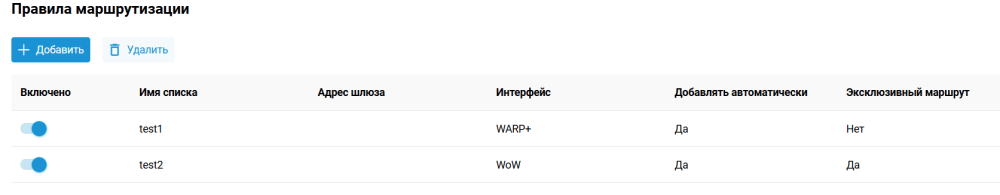
У меня вот так на 5.0.1. Маршруты для ipv6 без эксклюзива остаются "по-умолчанию". Причём, если эксклюзив включить, правила хотя и появляются, трафик по ipv6 для выбранных доменов вообще не идёт. Пока не обновлялся, но думаю, что на 5.0.2 ничего не поменялось.
-
@Ground_Zerro То что надо. Конфиг от оригинала сходу съест или надо что-нибудь править?
-
Версия 5.0.1. Похоже проблема маршрутами ipv6. ~ # iptables-save | grep _NDM_OGDN -A _NDM_DNSRT_PREROUTING_MANGLE -m set --match-set _NDM_OGDN_4_@domain-list0 dst --return-nomatch ! --update-subcounters -j MARK --set-xmark 0xffffab1/0xffffffff -A _NDM_DNSRT_PREROUTING_MANGLE -m set --match-set _NDM_OGDN_4_@domain-list0 dst -j CONNMARK --save-mark --nfmask 0xffffffff --ctmask 0xffffffff -A _NDM_DNSRT_PREROUTING_MANGLE -m set --match-set _NDM_OGDN_4_@domain-list0 dst --return-nomatch ! --update-counters ! --update-subcounters -j RETURN -A _NDM_DNSRT_PREROUTING_MANGLE -m set --match-set _NDM_OGDN_4_@domain-list1 dst --return-nomatch ! --update-subcounters -j MARK --set-xmark 0xffffab0/0xffffffff -A _NDM_DNSRT_PREROUTING_MANGLE -m set --match-set _NDM_OGDN_4_@domain-list1 dst -j CONNMARK --save-mark --nfmask 0xffffffff --ctmask 0xffffffff -A _NDM_DNSRT_PREROUTING_MANGLE -m set --match-set _NDM_OGDN_4_@domain-list1 dst --return-nomatch ! --update-counters ! --update-subcounters -j RETURN ~ # ip6tables-save | grep _NDM_OGDN ~ # ~ # iptables-save | grep _NDM_OGDN -A _NDM_DNSRT_PREROUTING_MANGLE -m set --match-set _NDM_OGDN_4_@domain-list0 dst --return-nomatch ! --update-subcounters -j MARK --set-xmark 0xffffab1/0xffffffff -A _NDM_DNSRT_PREROUTING_MANGLE -m set --match-set _NDM_OGDN_4_@domain-list0 dst -j CONNMARK --save-mark --nfmask 0xffffffff --ctmask 0xffffffff -A _NDM_DNSRT_PREROUTING_MANGLE -m set --match-set _NDM_OGDN_4_@domain-list0 dst --return-nomatch ! --update-counters ! --update-subcounters -j RETURN -A _NDM_DNSRT_PREROUTING_MANGLE -m set --match-set _NDM_OGDN_4_@domain-list1 dst --return-nomatch ! --update-subcounters -j MARK --set-xmark 0xffffab0/0xffffffff -A _NDM_DNSRT_PREROUTING_MANGLE -m set --match-set _NDM_OGDN_4_@domain-list1 dst -j CONNMARK --save-mark --nfmask 0xffffffff --ctmask 0xffffffff -A _NDM_DNSRT_PREROUTING_MANGLE -m set --match-set _NDM_OGDN_4_@domain-list1 dst --return-nomatch ! --update-counters ! --update-subcounters -j RETURN ~ # ip6tables-save | grep _NDM_OGDN -A _NDM_DNSRT_PRERT -m set --match-set _NDM_OGDN_6_@domain-list1 dst --return-nomatch ! --update-counters ! --update-subcounters -j MARK --set-xmark 0xffffab8/0xffffffff -A _NDM_DNSRT_PRERT -m set --match-set _NDM_OGDN_6_@domain-list1 dst -j CONNMARK --save-mark --nfmask 0xffffffff --ctmask 0xffffffff -A _NDM_DNSRT_PRERT -m set --match-set _NDM_OGDN_6_@domain-list1 dst --return-nomatch ! --update-counters ! --update-subcounters -j RETURN ~ #
-
Если Вы делали похожее для dnsmasq, буду благодарен за пример реализации.
-
Имеете ввиду, чтобы AG заполнял _NDM_OGDN_4_@domain-list? Но всё равно же список доменов нужно будет в ipset.conf складывать для AGH. Домены, заданные из веб-морды роутера не будут туда попадать. В чём тогда преимущество штатного роутинга? Только, что списки на лету вкл/выкл. А если override выключить, я так понимаю AGH по отдельным клиентам работать не будет, все запросы будут от роутера.
-
С префиксом 64 весь ipv6 всё равно остаётся на subnet Default.
-
Потому и интересуюсь. Сейчас ipv6 только у основного сегмента. Гостевой сегмент ipv6 не умеет, хотелось бы и его как-нибудь научить.
-
А если провайдер даёт /64 есть ли возможность сегментам ходить по ipv6 адресам?
-
Всё верно. Попробую опять их техподдержку потрясти.
-
Продолжаю сражаться. На роутере ipv6 вроде есть. ~ # tcptraceroute6 ya.ru traceroute to ya.ru (2a02:6b8::2:242) from 2a00:1760:8200:XXXXXX, port 80, from port 49548, 30 hops max, 60 bytes packets 1 2a00:1760:8200:3::1 (2a00:1760:8200:3::1) 5.950 ms 5.325 ms 6.063 ms 2 2a00:1760:6007::17a (2a00:1760:6007::17a) 3.285 ms 2.424 ms 3.854 ms 3 2a00:1760:6007::9d (2a00:1760:6007::9d) 6.158 ms 3.040 ms 3.654 ms 4 2a00:6440:1::17 (2a00:6440:1::17) 1.262 ms 1.134 ms 1.387 ms 5 2a02:e300:0:202::1 (2a02:e300:0:202::1) 1.359 ms 1.283 ms 1.530 ms 6 2a02:e300:300::1:4 (2a02:e300:300::1:4) 1.490 ms 5.693 ms 1.451 ms 7 2a02:e300:0:406::2 (2a02:e300:0:406::2) 9.721 ms 9.648 ms 9.690 ms На клиенте нет. c:\>tracert -6 ya.ru Трассировка маршрута к ya.ru [2a02:6b8::2:242] с максимальным числом прыжков 30: 1 <1 мс <1 мс <1 мс 2a00:1765:8203:XXX:XXXX:XXXX:XXXX:XXXX 2 4 ms 1 ms 3 ms 2a00:1760:8200:3::1 3 * * * Превышен интервал ожидания для запроса. 4 * * * Превышен интервал ожидания для запроса. 5 * * * Превышен интервал ожидания для запроса. 2a00:1760:8200:3::1 я так понимаю шлюз провайдера который меня дальше не пускает? И ещё на роутере: ~ # ip a| grep 2a00 inet6 2a00:1760:8200:XXXXXXX/128 scope global inet6 2a00:1765:8203:XXX:XXXX:XXXX:XXXX:XXXX/64 scope global 2a00:1760:8200:XXXXXXX снаружи виден. 2a00:1765:8203:XXX:XXXX:XXXX:XXXX:XXXX снаружи не виден. Проверял здесь https://ru.infobyip.com/tcpportchecker.php по 80 порту.
-
Вчера вечером опять отвалилась выдача адреса и префикса от провайдера. На ночь выключил IPv6. Сейчас включил, получил префикс и шлюз. Всё работает пока. Будем наблюдать. Всем спасибо за помощь.