MDP
-
Постов
3 050 -
Зарегистрирован
-
Посещение
-
Победитель дней
17
Тип контента
Профили
Форумы
Галерея
Загрузки
Блоги
События
Весь контент MDP
-
 Это был beget ?
-
А ну всё понятно с вами! Удачи
-
@CATCrypt по поводу терминала моего...всё? Его на выброс, обратно к заводскому состоянию вернуть как-то можно?
-
Вот ответ разработчика.
-
Ebtables поставить никак?
-
Если не сложно, то сделайте self-test на контроллере и на репитере когда наблюдается проблема и отправьте в техподдержку в телегу или max. Сюда если выложите , то скройте пост с вложением.
-
@caulky это критический баг уже как 2 месяца.
-
Либо на одном из роутеров делайте сегмент сети без dhcp и туда добавляете порт.
-
Сделайте туннель сеть-сеть
-
Если у вас адрес серый, то трафик идёт через сервер производителя, а у них каналы такие, что на всех не хватит. Если белый, то уберите облачный режим и поставьте прямой доступ
-
Да вот это и настораживает...как бы не должны на L2 уровне работать правила МСЭ. А если попробовать везде в правилах прописать конкретную подсеть в src? Просто самому уже стало интересно. access-list _WEBADMIN_Bridge4 permit udp 192.168.18.224 255.255.255.248 192.168.18.225 255.255.255.255 port eq 53 permit description Permit-DNS deny ip 192.168.18.224 255.255.255.248 10.0.0.0 255.0.0.0 deny description Deny-10 deny ip 192.168.18.224 255.255.255.248 172.16.0.0 255.240.0.0 deny description Deny-172 deny ip 192.168.18.224 255.255.255.248 192.168.0.0 255.255.0.0 deny description Deny-192 permit ip 192.168.18.224 255.255.255.248 0.0.0.0 0.0.0.0 permit description Permit-Inet deny ip 192.168.18.224 255.255.255.248 0.0.0.0 0.0.0.0 deny description Explicit-deny auto-delete !
-
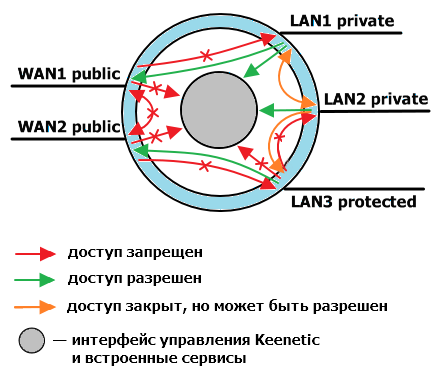
Возможно security level надо поставить private.
-
Ещё непонятно ... правила МСЭ разве распространяют свое действие внутри сегмента сети? У Вас же SRC и DST в сегменте одном?
-
А попробуйте для эксперимента последнее всезапрещающее правило деактивировать
-
Ничего не понятно... Попробуй воткнуть вилку в розетку!
-
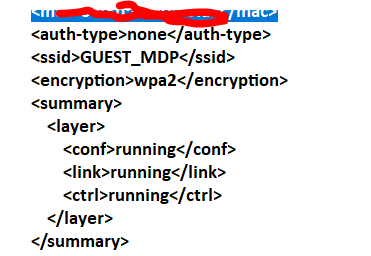
5.2 beta1 невозможно войти в web конфигуратор
MDP ответил mega1volt вопрос в Тестирование Dev-сборок
А как быть с ретранслятором в mesh системе...туда не заходит тоже. На контроллере всё пересоздал в части пользователя. В браузере кеши сбрасывал, перезагружался... в CLI авторизуется без проблем. -
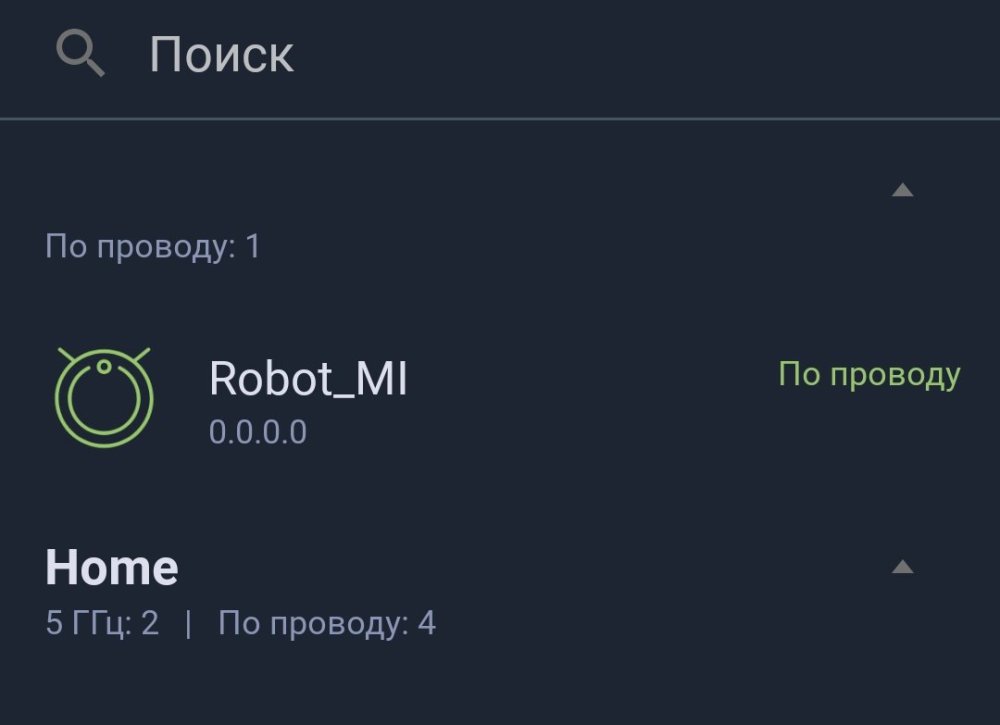
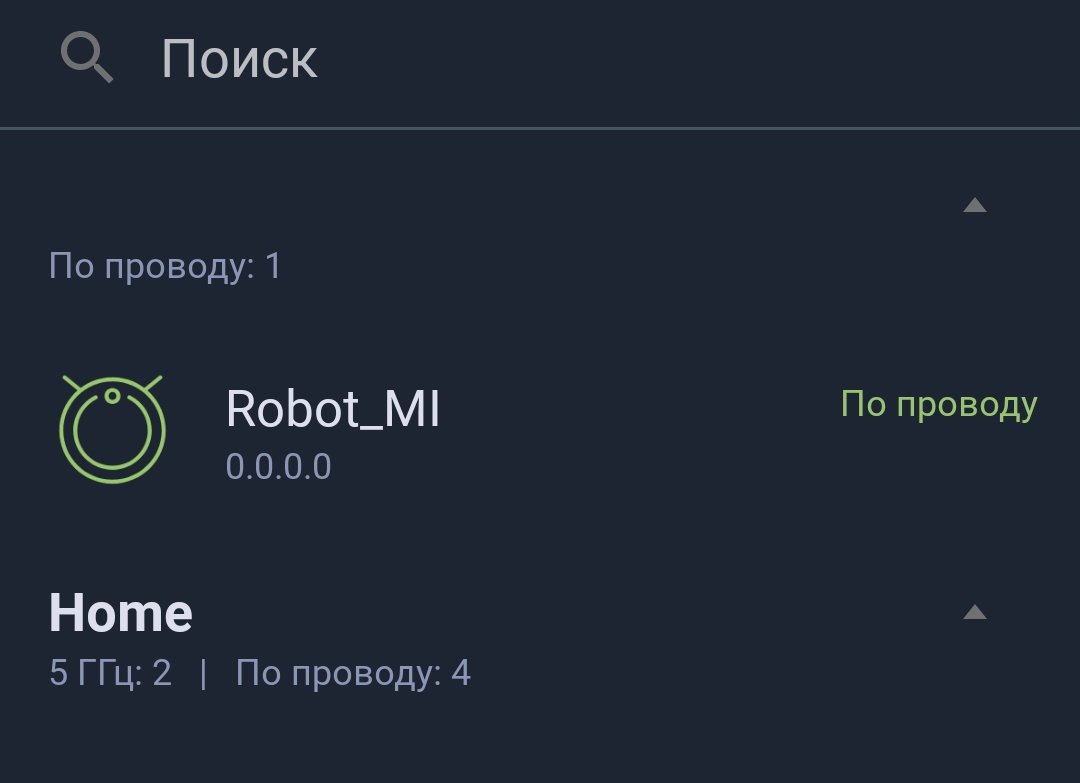
Действительно и у меня так-же. Я всё грешил, что устройства на 2.4 не могут подцепиться (где у меня робот пылесос). А это оказывается он к гостевой не может подключится. Абсолютно такая же проблема а вот так на 5.01.C.0.0-1.bin Странно что в ТП не увидели проблему...но я видимо их сам завёл на ложный путь
-
ну сравнительный тест нужен тогда))) Напихайте адресов штук 10000 (наверное можно одинаковые даже адреса) в какой нибудь список. Просто интересно же.
-
Разве это не относится к конкретному выбранному интерфейсу с направлением in (ppp0 и т.п.)
-
Принцип у антискана какой? (я могу ошибаться, поправьте) потенциальный гад ломится по 80 порту допустим...устанавливает соединение (не важно, что авторизации нету)...оно уже становится с флагом установленное. Как дальше то его отсекать? ...он так может долго ещё сессию держать и продолжать плодить новые сессии?
-
по логике самым первым правилом должно быть RELATED,ESTABLISHED Далее уже наверное не так и важно в каком порядке.? Только нюанс, что установленное соединение может поддерживаться продолжительное время. И запрещающие правила нижестоящие никак не отработают. Короче я бы не трогал механизм, который сейчас есть.
-
тогда нужны тесты ...было - стало
-
Они же из коробки пустые? Если я не ошибаюсь
-
а какие фильтры у NDM на входящий трафик?
-
А ну вот ещё интереснее залип