
KeenTaur
-
Постов
379 -
Зарегистрирован
-
Посещение
-
Победитель дней
1
Тип контента
Профили
Форумы
Галерея
Загрузки
Блоги
События
Весь контент KeenTaur
-
Подтверждаю, "Показать N узлов" не работает.
-
Вы главное скажите, виснет или нет? И, если что, будете ли пробовать принудительное охлаждение? Хотя бы, чтоб подтвердить/отбросить перегрев.
-
@Александр Рыжов я вас понял. И правда, я-то чего переживаю за Кинетик/Неткрейз и его пользователей?
-
@jerry Вот теперь более понятна ваша схема. Дополнительный сегмент вам делать не надо. А вот какие правила для маршрутизации и для фаервола создать, лучше спросить поддержку, отослав им self-test. Так быстрее будет (у меня получилось утром вопрос, к вечеру - ответ).
-
По-моему, вы смешиваете IKEv2-VPN-сервер и SSTP-VPN-сервер. Вам все-таки через VPN (какой vpn: ikev2 или sstp) нужен доступ в какой сегмент? Если через SSTP и только в Домашний, то с проблемой из этой темы вы и не столкнетесь. Инструкция по VPN-серверу SSTP Как я понимаю вас, на текущий момент (доступ через SSTP-VPN-сервер к домашней сети) следуя этой статье у вас должно все получиться. Если вы планируете все-таки создать дополнительный сегмент и также получить туда доступ через SSTP (одновременно, и в Домашнюю сеть, и в дополнительный сегмент), то команда для передачи маршрута будет иметь другой вид. В статье "Автоматическая отправка дополнительных маршрутов клиентам VPN-сервера" указаны разные ситуации: А вот дальше, возможно, вы столкнетесь с аналогичной ситуацией. Работу через SSTP с несколькими сегментами я не проверял, вероятно, нужно будет действовать так же, т.е. создавать дополнительные правила маршрутизации и фаервола.
-
OPKG и установка Entware огромное преимущество Кинетиков. Ну так было. До некоторых пор мне и в голову не приходило, что устройство KN-1711 имеет поддержку USB-дисков, OPKG и Entware, а его прямой последователь KN-1714 - уже нет, и USB-порт на них только для модемов. А это все-таки уже чуть выше нижнего ценового диапазона. Раньше я больше обращал внимание на список поддерживаемых модемов, а теперь мне нужно еще понять, как там насчет дисков и прочего (это если совета кто спрашивает и по финансам надо уложиться).
-
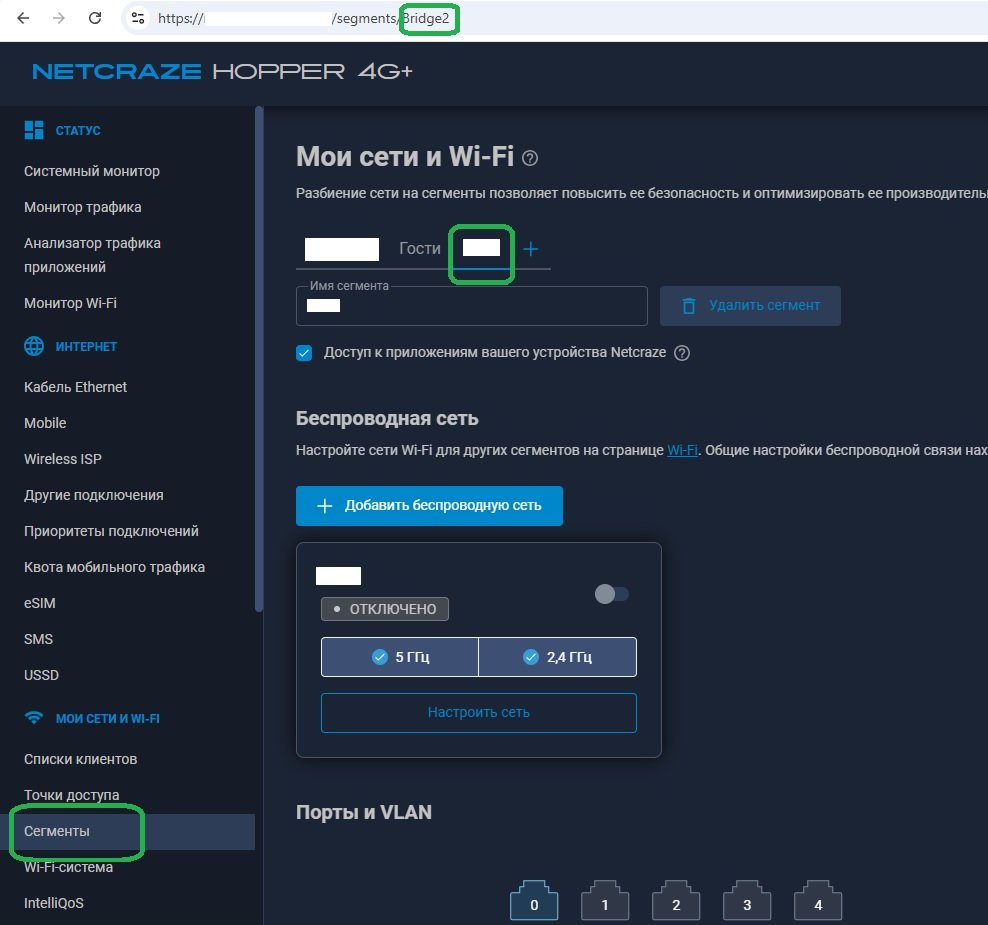
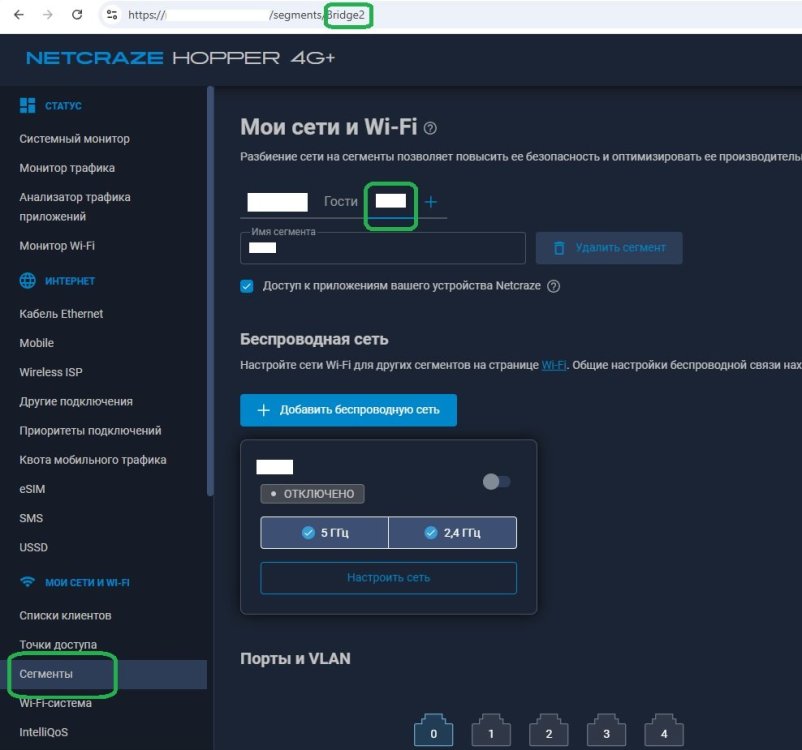
IKEv2, SSTP. Подождите, давайте по очереди. Когда вы создаете дополнительный сегмент (по крайней мере, через веб-интерфейс), соответствующий BridgeX создается автоматически. По умолчанию, Домашняя сеть это Bridge0; Гости - Bridge1; первый дополнительный сегмент - Bridge2; второй дополнительный сегмент - Bridge3. Увидеть имя Bridge-интерфейса вы можете в адресной строке в веб-интерфейсе, когда перейдете в "Мои сети и WiFi" - Сегменты и выделите интересующий вас сегмент. См. скриншот под спойлером:
-
Вот! А еще недопонимание вызывают недостаточно четкие формулировки в описании и характеристиках устройств. Вот Extra NC-1714: Ну напишите рядом, что подключение USB-дисков и установка OPKG на данной модели не поддерживаются. (как в старом анекдоте: "Бензина нет. СОВСЕМ!") Можно даже выделить, как у меня И у потенциального покупателя, который доберется до чтения характеристик на сайте производителя, будет меньше ненужных вопросов. Возможно, что и магазины будут отмечать такие особенности, чтобы снять с себя лишние проблемы.
-
Поддержка довольно быстро помогла решить проблему. Пишу со смартфона, если что, пардон за ошибки/опечатки. Нужно создать ACL для каждого сегмента, куда нужен доступ через IKEv2-VPN-сервер, в котором разрешить прохождение от vpn-клиентов в сегмент. "Повесить" этот ACL на бридж-интерфейс соответствующего дополнительного сегмента в направлении выхода (out). Не забыть сохранить конфигурацию, если заработало. Как работало раньше, объявлено неправильным. Применительно к описываемым в первом сообщении этой темы условиям, надо сделать так (поддержка писала по другому сегменту, адаптирую): access-list VPN_Br2 permit ip 172.20.4.0 255.255.255.0 192.168.1.0 255.255.255.0 exit interface Bridge2 ip access-group VPN_Br2 out crypto map VirtualIPServerIKE2 virtual-ip dhcp route 192.168.1.0 255.255.255.0 system configuration save Маршруты у меня уже передавались, ACL(ы) создал и привязал. Название ACL в своем примере сделал чуть понятнее, чем у поддержки, но корректность такого имени не проверял. PS надо было сразу параллельно и в поддержку написать.
-
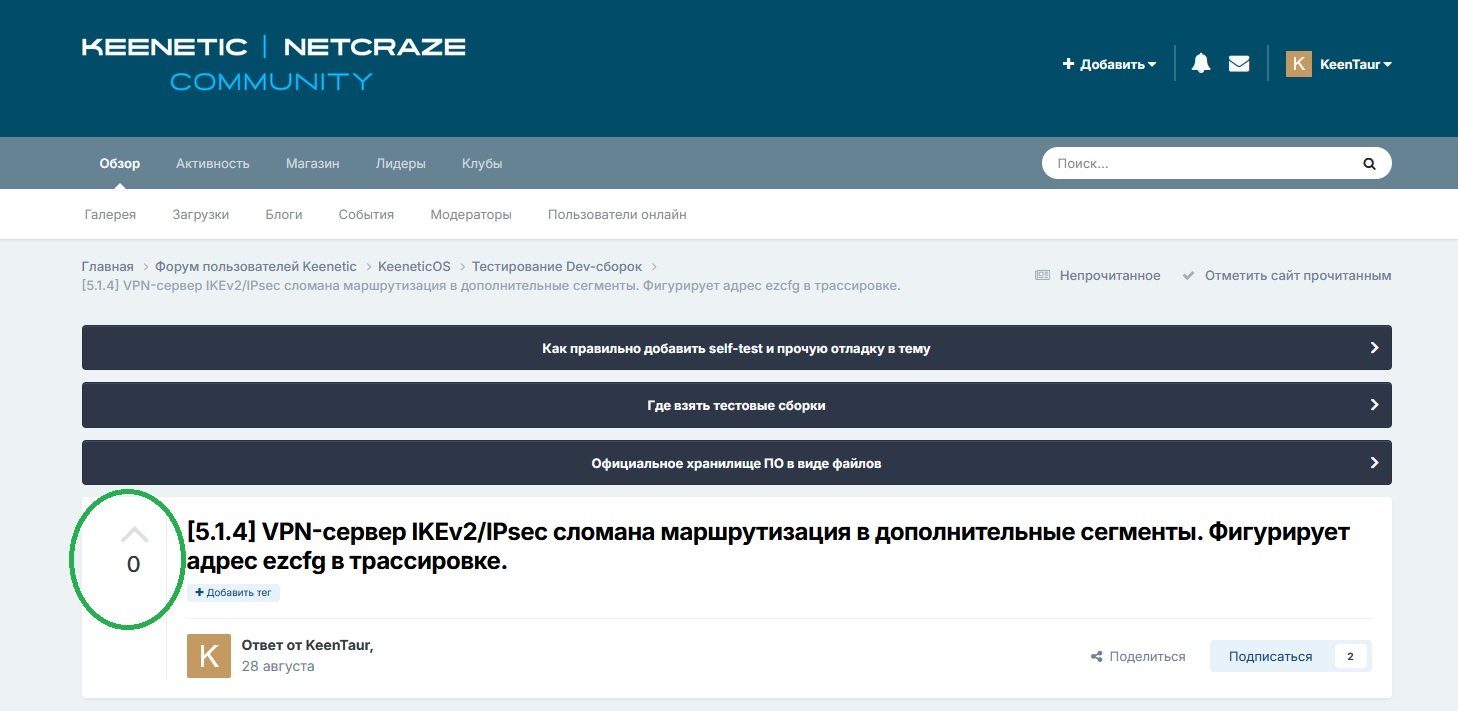
Коллеги, кто заинтересован в решении вопроса, попробуйте привлечь внимание к проблеме, нажав на стрелку "вверх" около заголовка темы. На скриншоте зеленым обведено. Ну и в официальную поддержку напишите, пожалуйста.
-
Да, в 5.1.6 не исправлено.
-
Да, подтверждаю исправление в 5.1.6, спасибо!
-
5.1.6 В Журнале изменений вроде бы нет информации, но, по-моему, исправлено. Пока проверил только на NC-2312, после обновления на 5.1.6 описываемый переход работает корректно. На Гиге KN-1012 еще 5.1.5, браузер тот же (соседняя закладка), неправильное поведение воспроизводится, Гигу буду обновлять завтра утром, после обновления дополню сообщение.
-
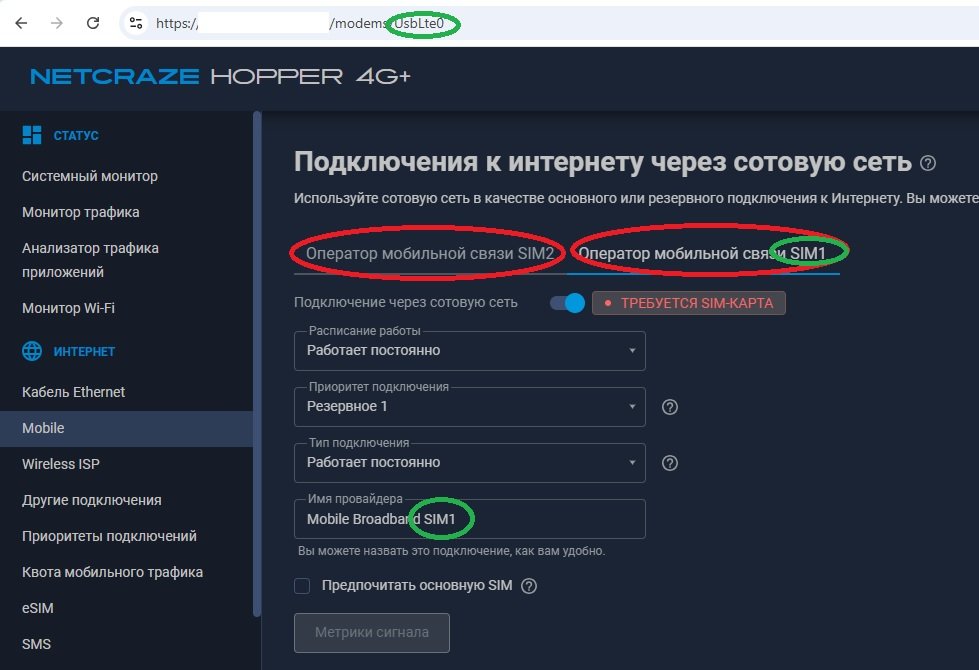
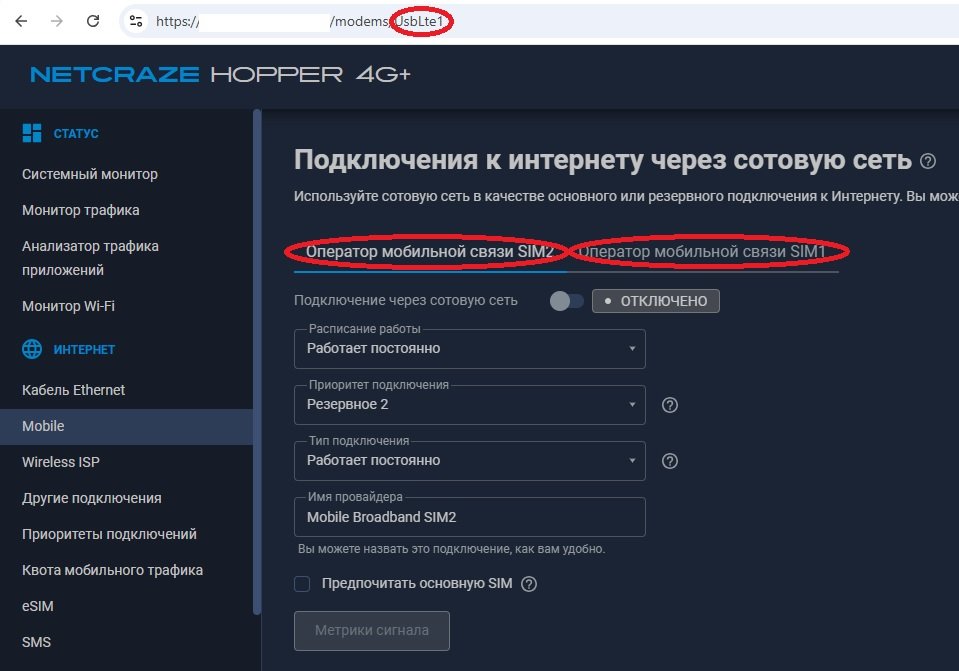
5.1.6 переход по ссылке "Оператор мобильной связи SIM1" при состоянии "Требуется sim-карта" из Системного монитора исправлен. Спасибо! Однако, не без странностей. В таком состоянии (Требуется sim-карта для SIM1) в разделе Mobile "закладки" "Оператор мобильной связи SIM1" и "Оператор мобильной связи SIM2" меняются местами, первым идет SIM2. Скриншоты под спойлером.
-
Если делали бэкап перед обновлением, можете откатиться на 5.1.3.
-
@il-nul по-моему, вам лучше обратиться напрямую в поддержку netcraze и договориться об отправке роутера для проверки/ремонта по гарантии к ним.
-
Раз автор EM говорит, что не должно, то, скорее всего, решение вашей проблемы здесь. т.е. зайти в cli самого роутера, выполнить exec sh, проверить наличие "залипшего" pid-файла и удалить его, если он есть, для перестраховки задать порт 222 и запустить процесс. Я несколько раз убеждался, что порт не пострадал и стал пропускать этот пункт. А!Да! Перед тем, как будете запускать, проверьте, как называется файл для дропбеар в папке /opt/etc/init.d
- 119 ответов
-
- 1
-
-
- manager
- управление
- (и ещё 3 )
-
Да, с публичным STUN-сервером все гораздо проще выходит, заработало и снаружи. Пока оставлю так, но все-таки хочу свой использовать.
-
Спасибо! У меня эта тоже личная будет, просто пока отлаживаю на работе. Столкнулся с двойным NAT'ом. Решил пойти через STUN, потому и споросил. Тут видятся три варианта: использовать публичный; развернуть свой на VPS или свой на роутере. Поставил на роутер coturn (есть в репозитории). Но не смог пока заставить его работать "в открытую" для теста, чтобы проверить stun-клиентами из-под Windows и Ubuntu - они упорно не могут до STUN достучаться, хотя порты доступны - телнет коннектится. Однако, задав пользователя и пароль и "пропустив" к coturn из инета, вполне успешно получил кандидатов от WebRTC. Может, правда, ну его нафиг и публичный использовать. На работе подумываю предложить некоторых сотрудников, уклоняющихся от стационарных телефонов, подключить через Астериск на Кинетике (а того, в свою очередь, связать с корпоративным).
-
Я так понимаю, что у вас уже несколько рабочих инсталляций (я пока все на стенде гоняю), есть ли у вас sip-клиенты, подключающиеся к Астериску извне? А работающие в смешанном режиме (и из интернета, и из локальной сети)? Приходится ли использовать STUN (если да, то какой)? Спасибо!
-
@sips При входящем SMS сообщение приходит, но консоль Астериска ругается: Новых отвалов модема пока не было. Еще обратил внимание, что с предыдущим chan_quectel.so (из инсталлятора) при перезапуске Астериска, как я понимаю, перезапускался и этот модуль - модем не был готов какое-то время. С "диагностическим" chan_quectel.so модем после рестарта Астериска отвечает на "quectel show device state quectel0" сразу. Модуль не перезагружается или модем так быстро с ним выходит на готовность?
-
Вы же уже создавали похожую тему. Вам там указывали на вероятную ошибку: если вы вводили команду opkg chroot, отмените ее opkg no chroot и сохраните изменения перед установкой entware. И сценарий менять не надо было - он там по умолчанию правильный. Если еще не смотрели, вот инструкция конкретно для вашей Вивы. Следуйте ей и у вас все получится. У меня опыт небольшой, всего десяток установок entware как на внешние диски, так и на внутреннюю память, такой проблемы как у вас, не возникало ни разу.
-
@T3Rm0 С утра провел ряд экспериментов на Viva KN-1910, NDMS 5.1.5 (Виву не жалко ) Источником описываемого поведения с большой вероятностью являются корпуса для внешних дисков с контроллером SATA-USB типа JMicron USB to ATA/ATAPI Bridge, конкретно в моем случае, корпуса производства Agestar моделей 3UB3A8-6G и 3UBCP3. Переносной диск Western Digital Elements 2TB - переход корректный; USB-флешка Transend 2GB, переход корректный; Другая "коробочка", но 3,5" и с внешним питанием. Производитель тот же. Внешний корпус для HDD AgeStar 3UB3A8-6G, в веб-интерфейсе так же отображается как "JMicron USB to ATA/ATAPI Bridge". pid/vid в выводе лога. Поведение некорректное. Проверки выполнял с дисками SSD Samsung 870EVO 250GB и HDD Seagate Laptop Thin SSHDST500LM000 500GB - поведение одинаковое, некорректное. Чтобы исключить влияние разметки (разделы создавал в Windows), инициализировал диск средствами роутера. Создались два раздела: SWAP 1GB и EXT4 на весь остальной диск. Отключил диск, подключил обратно. Проблема воспроизводится все равно, не в разметке дело. Вывод лога при подключении AgeStar 3UB3A8-6G с диском Seagate Laptop Thin 500GB, который был инициализирован средствами роутера: Ошибок по диску/ФС пока нет. PS проблема, конечно, далеко не первостепенной важности. PPS теоретически, AgeStar 3UB3A8-6G могу предоставить на некоторое время для экспериментов вашему офису в СПб (желательно, самовывозом )
-
Да, в следующий раз буду лог и селфтест сохранять до перезагрузки роутера.