vasek00
-
Постов
4 935 -
Зарегистрирован
-
Посещение
-
Победитель дней
82
5 Подписчиков


Достижения vasek00

-
 очередность разделов неважна, лично я старомоден и придерживаюсь того, что написал выше, т.е. NTFS, ext4, swap
-
Ввиду того что диск 512GB и GB не жалко, то - NTFS, ext4 (10GB чисто формально), swap (под swap отдал 2GB так же формально, но за все время наблюдения для моделей с памятью от 512 наблюдал его использования не более 200МБ). Для увеличения NTFS раздела на эти "жалкие" 10GB роли не играют.
-
Ошибка есть, но можно пока через сli - show audit log
-
С 52B0 на 52B1 на 4210/1811 все ОК (локально).
-
Пользуюсь - MiniTool Partition
-
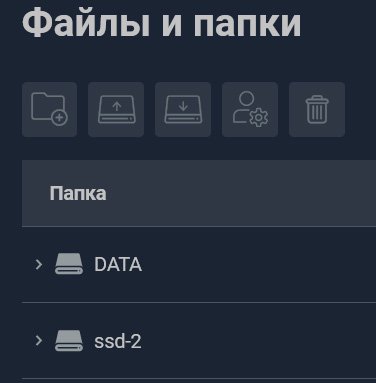
Только вчера поставил Entware на чистый диск SSD для 1812. Брал установочный с https://support.keenetic.ru/ultra/kn-1811/ru/20980.html Создал три раздела NTFS, Ext4, swap подключил, переписал файл в папку install, запустил из WEB. Как ни странно даже не пришлось менять на зеркало.
-
52B0 ошибка Core::Scgi::Handler::GetIndex: malicious request
vasek00 опубликовал вопрос в Тестирование Dev-сборок
52B0 просто как ТД (режим роутера), так же имеет ИМЯ.crazedns.ru + доступ из интернета только https. ТД/роутер[LAN]---------[LAN]Роутер-------Инет Интерфейсы для WAN порта и интернет провайдера выключены на данном порту выключены. На основном Роутере 52B0 только одна запись- 1 ответ
-
- 1
-
-
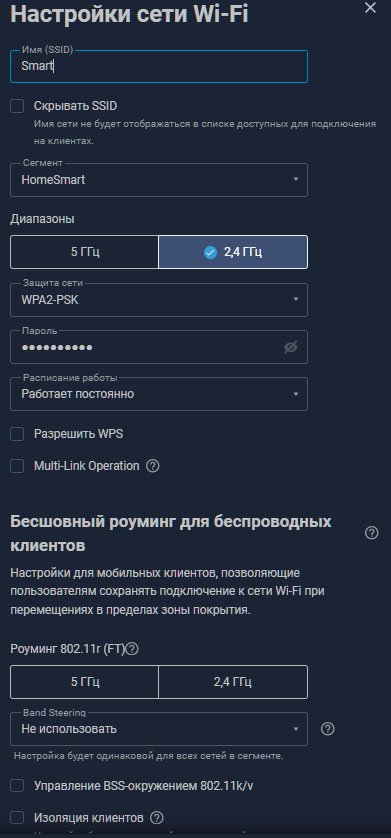
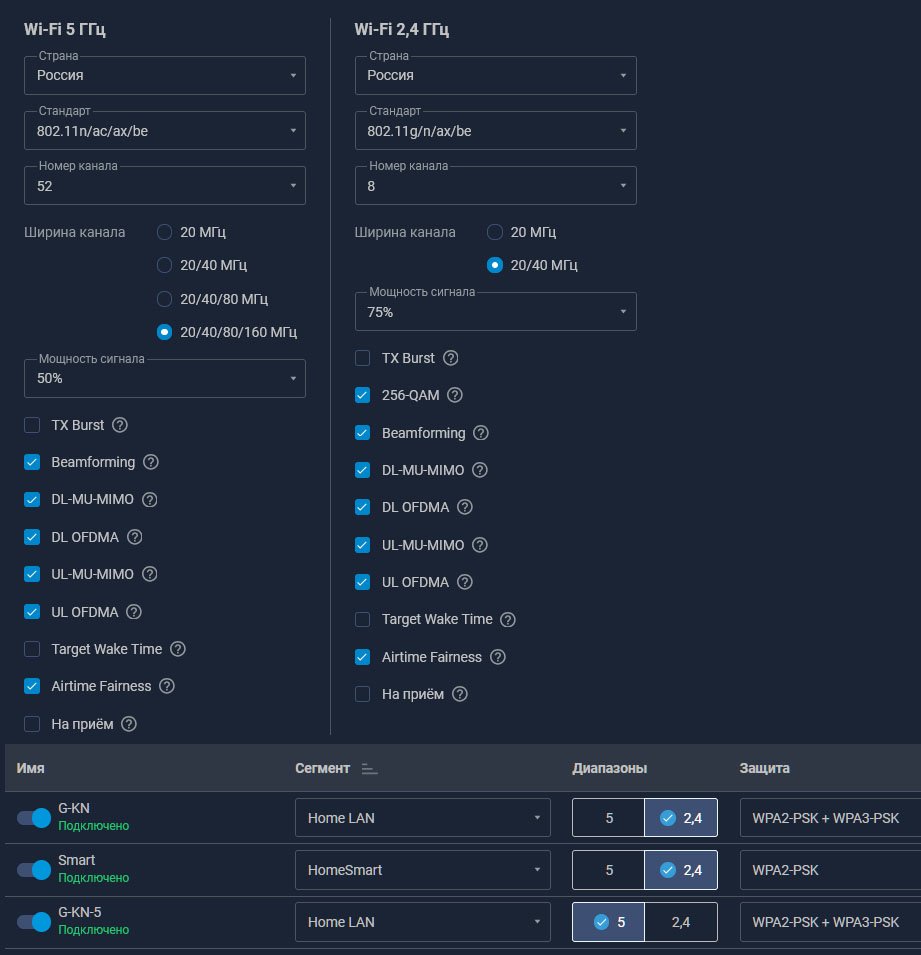
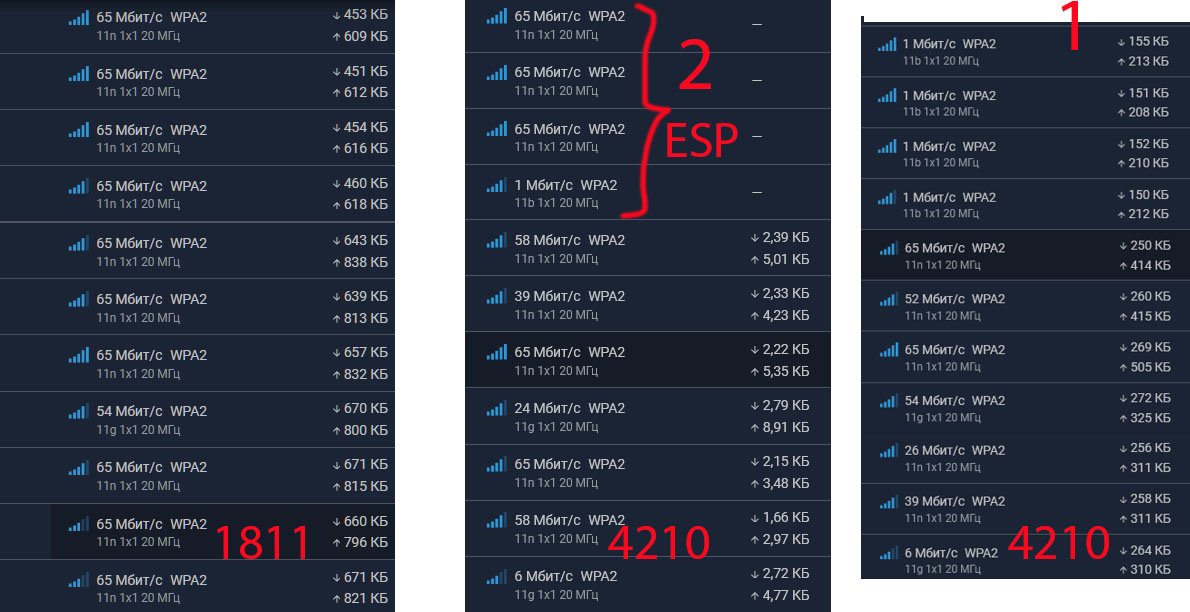
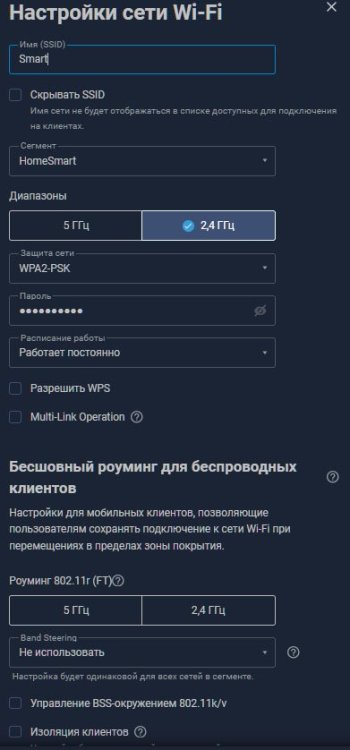
Ранее была тема 4.1 Alpha 4: had disassociated by STA (reason: STA is leaving or has left BSS) Сейчас 52B0 и NC-4210 отвал умных выключателей (на базе ESP чипа их MAC 7c:87:ce и 70:03:9f) подключены к своему сегменту на 2.4 На 1811 и его wifi чипе с 52B0 как и ранее работали стабильно. Так же на 4210 замечено гуляние линка на данных клиентах 65/72 до 1Мб.
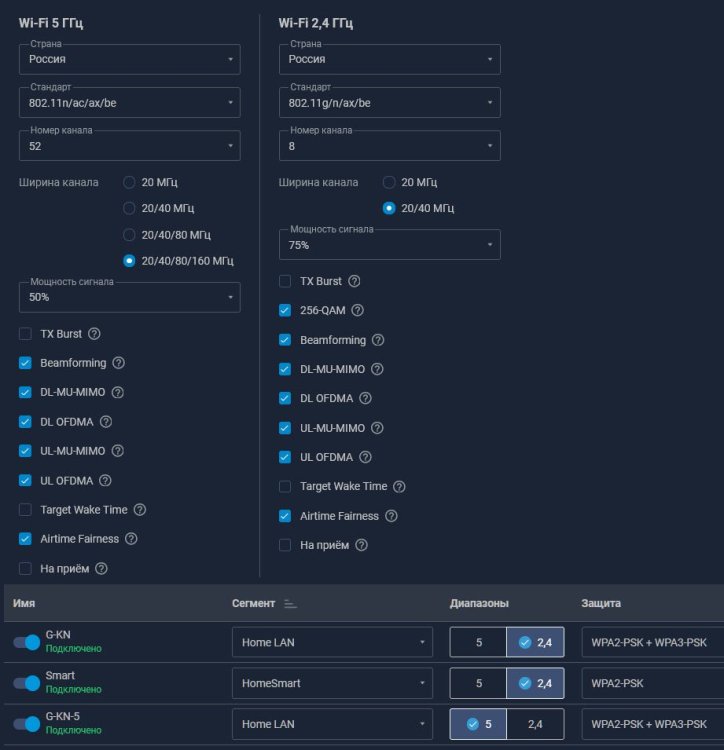
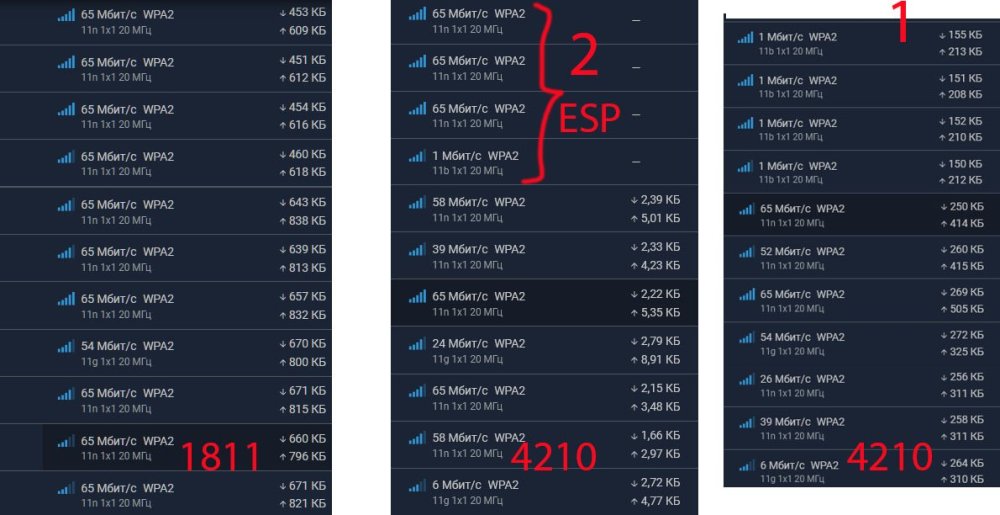
-
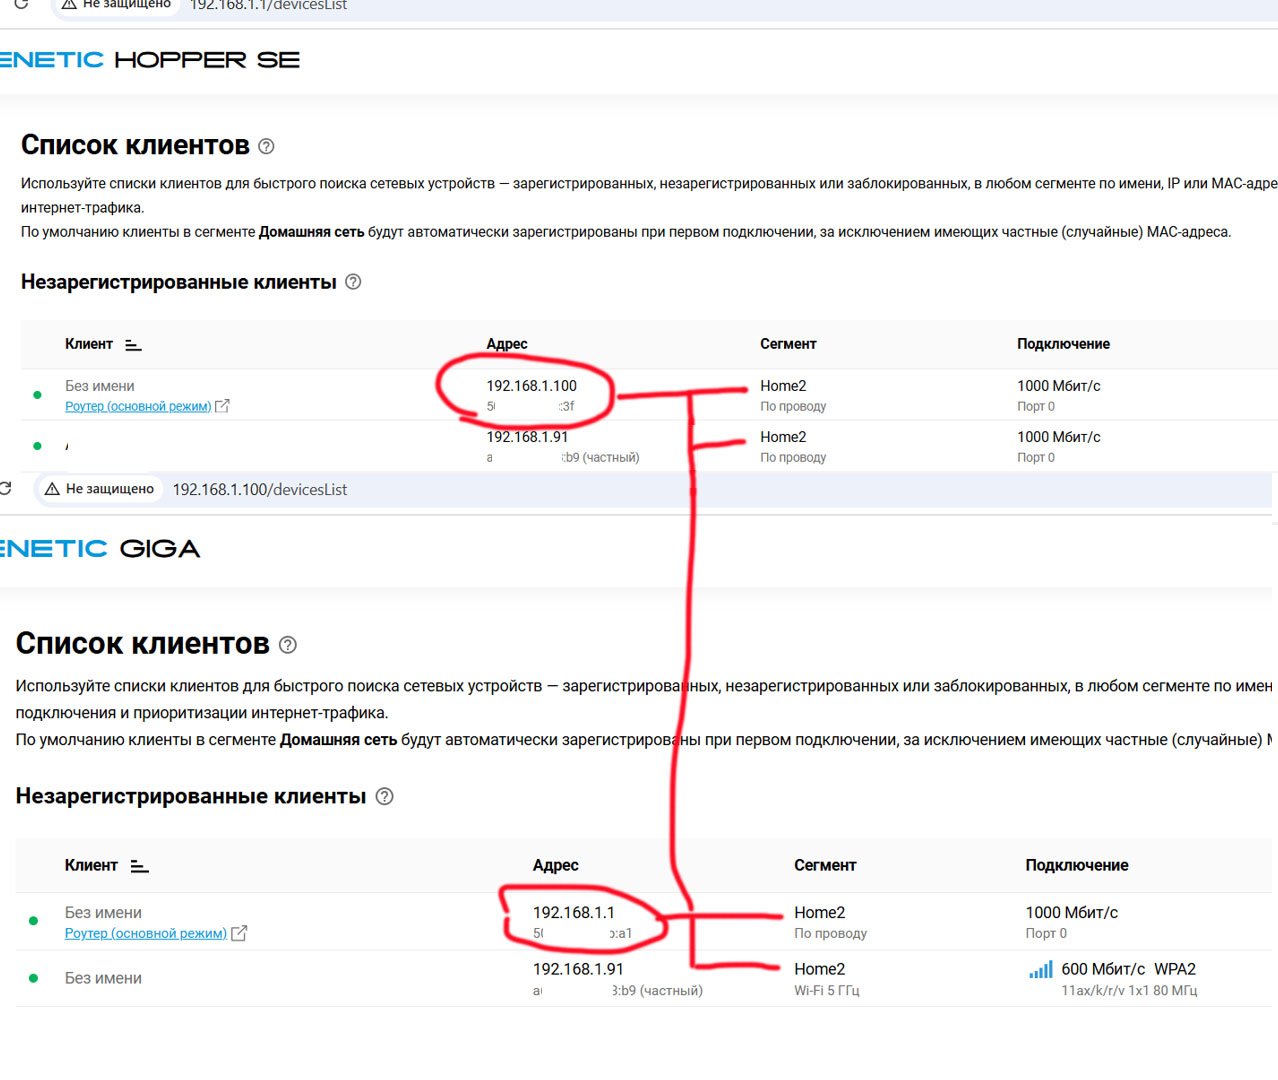
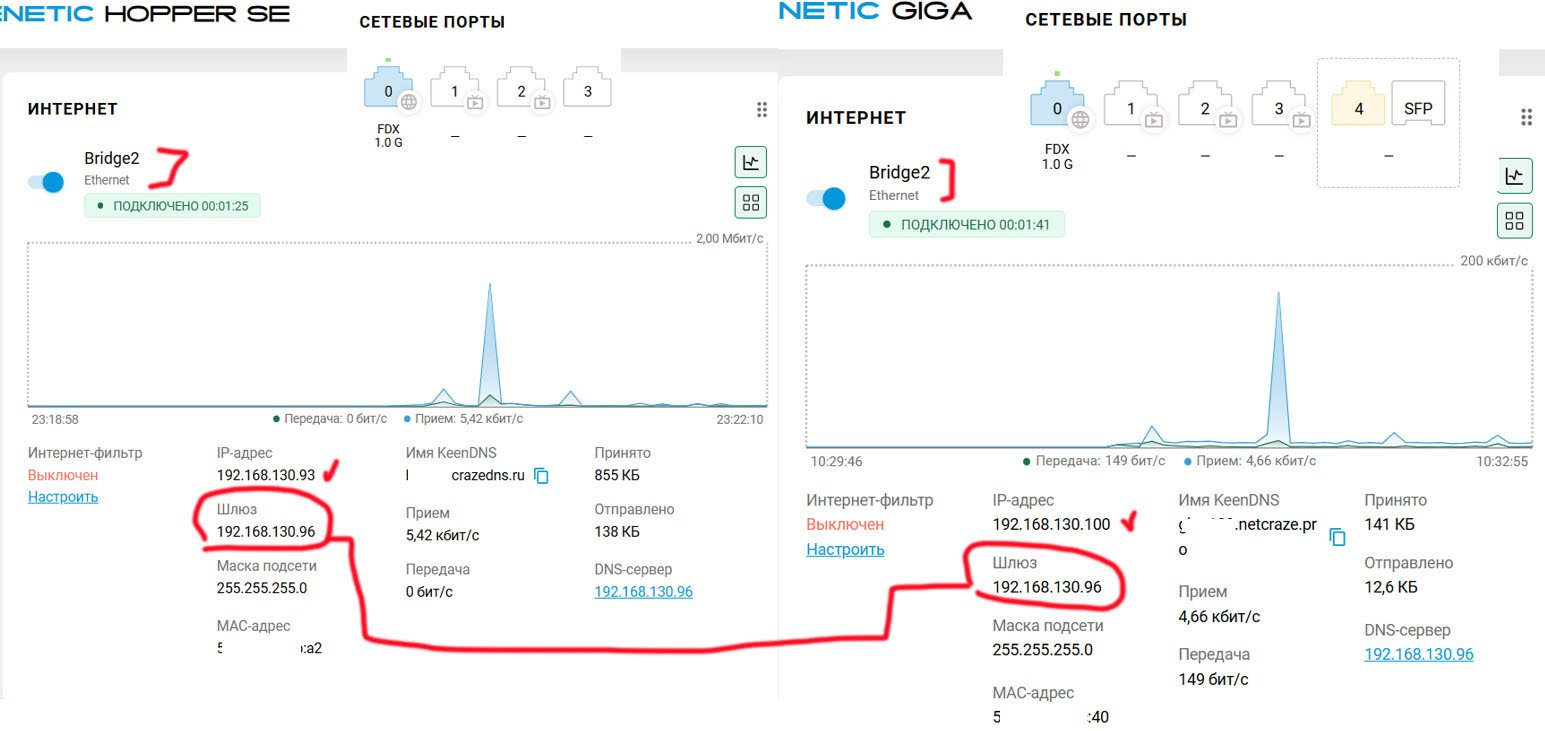
Это да, малейшее изменение приводит к порче настроек, но минимальные (большая часть через WEB), да и потом после настроек туда не лезем. Поднимал ноябрь 2025 на WAN порту схема ниже плюсом лок.сеть для wifi (так сказать интернет и лок.сеть через vlan, где то тут на форуме есть такой пост). Надо было отделить wifi клиентов от проводных (проводные порты отдельно), т.е. берем в кабинете где 2-4 стационара, LAN порты роутера это простой switch и лок.сеть организации - принтеры, шары и т.д., а wifi клиенты мобильники не попадают в лок.сеть организации (так сказать NAT только выход в интернет). Ниже пример основная лок.сеть 130.х/24 (роутер 130.96, а он в шлюз) подключены два роутера со своей сетью 1.x/24 (1.100 и 1.1) где проводные от них попадают в 130.х/24, а wifi в 1.х/24. Все работало.
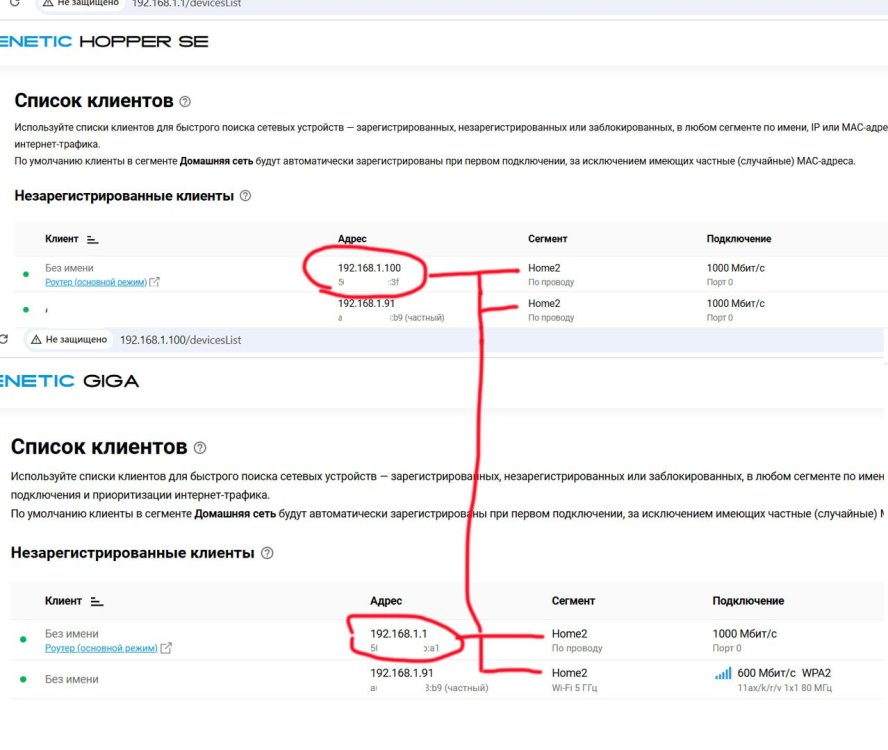
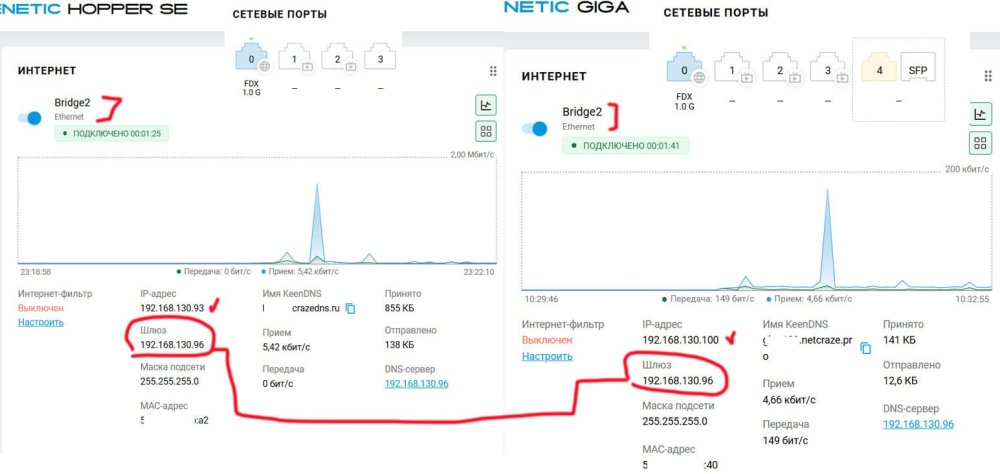
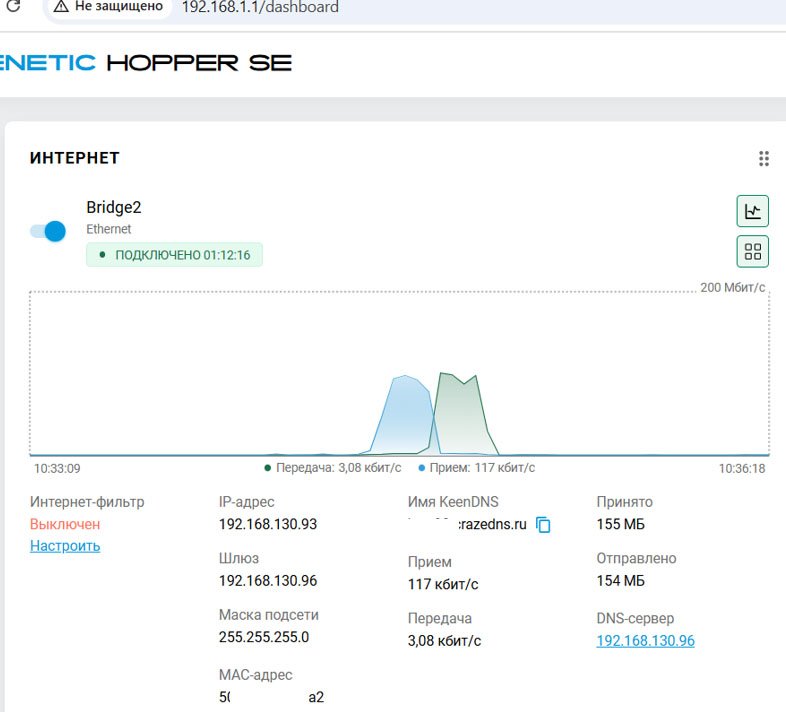
-
Если он настроил, что все они в одном сегменте сети в месте с роутером РТ, то настройте на всех роутерах, что у вас есть одинаковые настройки Wifi - название/пароль и прочие параметры -> получите то что хотите. Схема 1621-1[LAN]---switch---[LAN]РТ-----GPON----Инет 1621-2[LAN]---+ 1621-3[LAN]---+ Про то что если он настроил как ниже 1621-1[WAN]---switch---[LAN]РТ-----GPON----Инет 1621-2[WAN]---+ 1621-3[WAN]---+ без комментариев.
-
Проблема только в том что это форум, для всех и данное сообщение адресовано не конкретно вам -> следовательно всем. Второе - не которые пользователи пишут фразу про selftest, например "отправил в скрытом сообщение" Третье - был вариант не использования ping-check и показано, что все работает. Четвертое возникает из третьего сам вопрос - не могли бы пояснить использования вами ping-check для PPPOE соединения в вашем варианте, если в нем есть механизм контроля этого соединения или используете данную настройку по умолчанию. Ремарка - так как WG использует либо default маршрут или строчку "connect via PPPoE0" для поднятия соединения до Endpoint точки, то естественно поиск можно было начать с этого.
-
WG поднялся на 1812 52A7 на PPPoE канале. О каком ping-check идет речь ???
-
Что вы хотите? ip policy Policy2 permit global GigabitEthernet0/Vlan9 no permit global Wireguard0 no permit global PPPoE0 no permit global Wireguard2 no permit global Wireguard1 no permit global OpkgTun0 route .... OpkgTun0 auto reject route .... Wireguard0 auto reject route .... PPPoE0 auto reject "Policy2": { "description": "....", "mark": "ffffaab", "table4": 4098, ip rule 0: from all lookup local .... 1152: from all fwmark 0xffffaab lookup 4098 ... ip rule add from ВАШ_маршрут/xx table 4098
-
Для начала ваш клиент не смог получить по DHCP сервера IP адрес и адрес был сгенерирован службой Windows APIPA из диапазона 169.254.0.0-169.254.255.255. Спец ПО в наличии - watchdog <thread> <name>Watchdog</name> <tid>527</tid> ... Core::Watchdog::Run()+0x358 Thread::StartRoutine_(void*)+0x2a0 ... https://support.keenetic.ru/runner-4g/kn-2210/ru/51140-what-is-a-watchdog-and-how-does-it-work-.html что по логу?
-
То что я написал выше было и ранее и ни какого отношения к 5.1 не имеет