
Zeleza
-
Постов
848 -
Зарегистрирован
-
Победитель дней
82
Тип контента
Профили
Форумы
Галерея
Загрузки
Блоги
События
Весь контент Zeleza
-
Да, но для совместимости пока остаемся на прежнем варианте.
-
Доброго дня Да, Вы правы, мое упущение, значит не в ту сторону "копаем" ), но рад что Вы обратили внимание. Данный момент не касается непосредственной работы Кваса, но некоторым пользователям очень хотелось бы иметь подобную возможность. Все знать нет возможности, потому буду Вам признателен за помощь в решении данного вопроса. Если есть возможность, то подскажите пожалуйста, как решить данный вопрос при помощи iptables правил.
-
Доброго утра, Посмотреть исходники можно здесь.
-
Доброго дня, Не удивлен подобному поведению пакета, так как нигде ранее мною не было заявлено о реализации удаленной поддержки DNS серверов (типа AGH или PiHole ), писал лишь о своем желании реализовать данную возможность. Но возможно Вам известно чуть больше, чем мне? От куда такие сведения, мил человек?
-
Друзья, доброго всем дня Немного освоился с github, потому предлагаю обсуждение проблем и ошибок перенести именно туда, в раздел Issues. Здесь же, в этой ветке, будут выкладываться обновления и обсуждение по функционалу. P.S. Большая благодарность моя за помощь в оформлении документации README для GitHub нашему форумчанину @wildrun0. Отличная работа! Еще раз, спасибо.
-
Здравствуйте, Насколько я помню, нет, но проверить, мне кажется, не трудно? Затем, не уверен, что это на 100% может оказывать воздействие на работу, но все же, проверьте дублирование адресов в своей сети. Ошибка в системном журнале: "someone has same IP 192.168.2.8. ".
-
Доброго дня, Данное сообщение читали? Внесли соотвествующие изменения?
-
Доброго дня, Уважаемые пользователи Кваса, в очередной раз прошу Вас, пожалуйста не захламляйте ветку сообщениями об ошибках - пишите в личку.
-
Выше описал подробно. Да, тут действительно ошибка. Исправлю в следующем релизе. Благодарю за помощь и внимательное отношение.
-
Доброго утра, Да, этого файла действительно нет, так как я разделил его на три логические части, на три файла: Первый файл 100-dns-local, в указанной папке /opt/etc/ndm/netfilter.d/, создает правила для работы для работы DNS на 53 порту. Он общий и всегда присутствует при любом типе VPN соединения. Второй 100-proxy-redirect, создает правила работы для shadowsocks соединений и соотвественно создается и присутствует только тогда, когда выбрано и используется это соединение командой kvas vpn set. Третий 100-vpn-mark, маркирует трафик VPN во всех остальных случаях соединений, отличных от shadowsocks. Вот собственно и все. Логика осталась вся та же, что и была в первоисточнике. А что именно Вы хотели бы изменить в этих файлах?
-
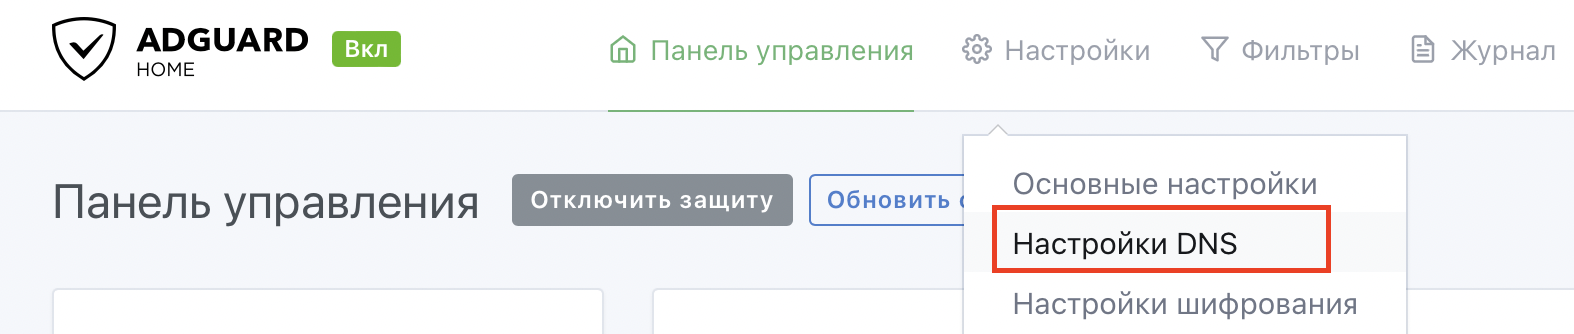
Доброго дня, Отмечено красным Файл /opt/etc/AdGuardHome/AdGuardHome.yaml блок данных ipset:
-
Значит @wildrun0 ввел в заблуждение. @wildrun0, скажите на чем оно основано?
-
Благодарю Вас за замечание по существу.
-
Молодые люди, доброго Вам дня Вас папа с мамой не учили здороваться? )) Ну даже Бог с этой элементарной вежливостью. Пусть. Но при всех других возникающих вопросах к людям вопрошающих о какой-либо помощи, как-то: воспитания и добропорядочности, для меня наиболее важным является факт отсутствия осознанности, когда человек даже не может понять, что простое приветствие - является возможностью стать немного осознаннее в своих действиях. Предпочитаю общаться с людьми осознанными, воспитанными и добропорядочными. Относительно Ваших вопросов: Писал ранее, что предоставленные варианты реализации dnscrypt_proxy2 сборки возможно некорректно работают с wildcard. Но это лишь мое предположение. Нет, пока не задавался этой целью. Но механизм работы такой же, как и при работе с AGH.
-
Доброго всем вечера. Ниже информация о текущем состоянии дел и об одном решении известной проблемы. Итак, на текущий момент занимаюсь рабочими внутренними задачами, потому работа над проектом отложена на две-три недели. Прошу прощения за это, но есть, как есть. Тогда же планирую выпустить новый релиз. До выпуска релиза, всем тем, кто установил Квас бета 15 и кто использует любое иное vpn соединение вместо shadowsocks рекомендуется сделать небольшое изменение в файле /opt/etc/ndm/netfilter.d/100-vpn-mark, дабы исключить ошибки в системном журнале (см. рисунок) и сбои при обновлении правил. Необходимо вручную отредактировать указанный в логе файл и в строкахip4tables -A PREROUTING... и убрать флаг "-А" должно получиться ip4tables PREROUTING...Затем сделать kvas update.

-
Доброго утра, kvas debug "в личку".
-
Доброго утра, Нет, реализовывать подобный функционал в планах не стоит.
-
Друзья, доброго всем дня Во избежании путаницы и недопонимания, позвольте прояснить текущую ситуацию с разработкой Жезла. Разработка Жезла остановлена до завершения разработки стабильной версии Кваса. Как только Квас выйдет из беты, сразу займусь Жезлом и постараюсь реализовать все то, что было описано на первой странице данной темы. По срокам сказать ничего пока не могу, так как рассчитывал, например, Квас завершить за месяц, но в связи с отсутствием времени и увеличенным функционалом Кваса, приходится смещать сроки разработки в больше сторону. Но откровенно говоря, придерживаюсь мнения, что лучше без ошибок но дольше, чем с ошибками, но быстрее)) Потому прошу набраться терпения и подождать реализации задуманного.
-
Доброго утра, Не понял вопроса. Поясните пожалуйста более подробно. В моем понимании, после настройки Кваса, Вы же можете указать любые DNS, как в AGH, так и в dnsmasq, какие Вы захотите. Просто первичным DNS идет один из обозначенных выше сервисов, в вторичными Вы можете указать любые, на Ваш вкус (настраивается в файле конфигурации каждого из сервисов).
-
Доброго дня Проект Жезл продолжу после завершения кваса (когда выйдем из беты).
-
Доброго дня, Возможно этот ответ Вам сможет помочь: https://github.com/AdguardTeam/AdGuardHome/issues/2268
-
Доброго вечера, Мне Вам позвонить по спутниковой связи для выяснения деталей? Если так, то диктуйте номер.)
-
Благодарю за понимание. Как скажите, воля Ваша, настаивать не стану. Устал уже повторять одно и тоже и с регулярным постоянством - есть проблема, КОНСТРУКТИВНО пишем о ней здесь, НО все логи, скрины и прочее - сообщением в личный кабинет. Ужель по нраву перелистывать по 200-600 страниц темы, как например на 4пда?
-
@Вячеслав _ в очередной раз прошу Вас и всех остальных, с очевидной убедительностью обделенных внимательностью и уважением к другим - пожалуйста, не делайте из темы портянку в 200 страниц - самим же потом будет трудно разобраться и осилить чтение предыдущих постов (очевидно, что не потрудились даже прочитать две предыдущих страницы темы, не говоря о большем), так зачем превращаете тему в мусорное ведро? Есть команда kvas debug, есть возможность написать в личный кабинет. Воспользуйтесь данной возможностью пожалуйста, сделайте над собой усилие.
-
Благодарю за обратную связь. vpn set <номер_ovpn_или_vg> - поясните пожалуйста с какой целью указываете номер_ovpn_или_vg?